المشكلة
Early in-house prompt tests in the multitenant project management SaaS resulted in hallucinated billing plans, tier limits, and promotional discounts due to a lack of deterministic business logic enforcement. Grouping organizational embeddings within shared vector stores without physical separation or robust filtering caused isolation breakdowns, exposing confidential task histories and workspace metadata to cross-tenant data leakage. These unverified prototypes introduced severe data compliance liabilities, degraded user trust, and compounded support workloads with secondary escalations.
النهج
Canvas Developers architected a tenant-partitioned Retrieval-Augmented Generation (RAG) system that enforces isolation across vector stores using pre-retrieval metadata filtering and runtime context-boundary injection. Function calling for workspace updates and billing inquiries was strictly bounded by routing tool actions through deterministic JSON schema validators operating under least-privilege permission scopes. The engineering team accelerated scaffolding with AI coding tools while senior architects audited security boundaries, followed by comprehensive adversarial prompt fuzzing and automated multi-workspace tenancy testing before release.
النتيجة
The architectural hardening transitioned operations from an unconstrained chatbot to a bounded tier-1 workflow engine that reliably resolves low-risk operational queries autonomously. Complex contractual changes, disputed charges, and ambiguous edge cases deterministically route to human support leads with pre-compiled technical context while maintaining strict data isolation.
تتناول دراسة الحالة التوضيحية هذه كيفية تعامل منصات البرمجيات السحابية الحديثة مع دمج وكيل ذكاء اصطناعي في SaaS بكفاءة وموثوقية، دون المخاطرة بسرية بيانات العملاء أو المساس باستقرار النظام. ففي بيئات برمجيات SaaS متعددة المستأجرين، يتطلب نشر واجهات المحادثة ما هو أكثر بكثير من مجرد أغلفة برمجية بسيطة لواجهات التطبيقات؛ إذ يستلزم عزل بيانات المستأجرين في النظم متعددة الحسابات بصرامة لضمان عزل بيانات العملاء في SaaS، وفرض ضوابط التحقق الحتمي من الأدوات، والاعتماد على أنظمة استرجاع مقسمة بإحكام وفق معمارية RAG لخدمة العملاء.
انطلاقاً من مشاريعها الهندسية الميدانية، تُبرز حلول Canvas Developers للذكاء الاصطناعي الأنماط المعمارية، وضمانات التحقق، وحواجز الحماية التشغيلية اللازمة لتطوير ميزات الذكاء الاصطناعي بأمان، وتحويل النماذج الأولية التجريبية إلى محركات مؤسسية متقدمة لبناء AI Agent لخدمة العملاء وأتمتة تذاكر الدعم الفني بالذكاء الاصطناعي ضمن دعم المستوى الأول (Tier-1 Support).
كيف يبدو وكيل دعم بالذكاء الاصطناعي جاهز للإنتاج في برمجيات SaaS متعددة المستأجرين؟
النتائج الجوهرية: استرجاع دقيق وموثوق دون تسريب لبيانات العملاء في SaaS
يضمن دمج وكيل ذكاء اصطناعي في SaaS بكفاءة وموثوقية استرجاع واجهات المحادثة لسجلات سياقية مفصولة بدقة؛ فبدلاً من الاعتماد على طبقات الأوامر البرمجية العامة، تفرض الأنظمة الجاهزة للإنتاج حدوداً صارمة تضمن عزل بيانات المستأجرين في النظم متعددة الحسابات عبر الفهارس المتجهية وقواعد البيانات المعاملاتية. ويضمن ذلك عدم كشف أي بيانات تابعة لحسابات العملاء المجاورة أثناء أتمتة تذاكر الدعم الفني بالذكاء الاصطناعي.
مسار العمل الهندسي الهجين: تسريع التطوير بالذكاء الاصطناعي بإشراف كبار مهندسي البرمجيات
توازن الأتمتة المستدامة بين سرعة التطوير والرقابة الهندسية المحكمة. وتتعامل Canvas Developers مع تطوير ميزات الذكاء الاصطناعي بأمان من خلال نموذج هجين ومنضبط: حيث يتولى وكلاء البرمجة بالذكاء الاصطناعي تسريع بناء الهياكل البرمجية الأولية وموصلات التكامل واختبارات الوحدة، بينما يقود كبار المهندسين التصميم المعماري ويراجعون الحدود الأمنية ويحتفظون بالتحكم الكامل في قرارات الإطلاق.
لماذا فشلت هندسة الأوامر البسيطة في بيئة برمجيات SaaS متعددة المستأجرين؟
هشاشة مغلفات الأوامر: هلوسة خطط الفوترة وحدود الباقات
عندما تحاول فرق تطوير البرمجيات دمج وكيل ذكاء اصطناعي في SaaS بالاعتماد على مغلفات أوامر برمجية بسيطة، فإن التوليد الاحتمالي يصطدم حتمًا بالمنطق الصارم لقواعد الأعمال. ففي سيناريو برمجيات SaaS لإدارة المشاريع، كشفت التجارب الداخلية المبكرة عن نقاط إخفاق حرجة عندما استفسر المستخدمون عن ترقية الباقات وحدود الاستخدام؛ إذ ولّد النظام بانتظام خصومات ترويجية وهمية وحدودًا غير دقيقة للميزات، نظراً لافتقار التعليمات المصوغة بلغة طبيعية إلى آليات الإنفاذ البرمجي. وبدون فرض قيود حتمية على منطق الفوترة، تعجز أوامر النظام التوجيهية عن منع انحراف النموذج عند تفسير المستويات التعاقدية المعقدة أو استحقاقات الخطط القديمة.
انهيار عزل بيانات المستأجرين في مخازن المتجهات المشتركة
وبرز خطر تشغيلي أكثر خطورة في طبقة التخزين الشعاعي؛ إذ جمعت التطبيقات المبكرة التضمينات (Embeddings) الخاصة بالمؤسسات داخل مساحات متجهة مشتركة، في محاولة للفصل بين حدود المستأجرين عبر توجيهات الأوامر فحسب. وقد أخفق هذا الأسلوب في اجتياز تدقيقات الأمان الأساسية؛ ففي ظل غياب آليات قوية لـ الدفاع عن حدود الأوامر البرمجية (Prompt Defense) والفصل المادي للفهارس، أصبح بإمكان الطلبات الحوارية استرجاع سجلات المهام والبيانات الوصفية لمساحات العمل التابعة لمؤسسات أخرى تمامًا دون قصد. وأدى الاعتماد على امتثال النموذج بدلاً من التصفية الصارمة على مستوى قاعدة البيانات إلى تعريض حدود عزل بيانات المستأجرين في النظم متعددة الحسابات لمخاطر حقن الأوامر والتسريب العرضي للبيانات.
ما التكاليف التشغيلية والأمنية لوكلاء الدعم بالذكاء الاصطناعي غير الخاضعين للتحقق؟
الامتثال لخصوصية البيانات ومخاطر الانكشاف عبر مساحات عمل العملاء
يفرض دمج وكيل ذكاء اصطناعي في SaaS عبر واجهة غير خاضعة للتحقق مسؤوليات قانونية وتشغيلية فورية على منصات برمجيات الأعمال. ففي بيئات برمجيات SaaS متعددة المستأجرين، تؤدي التسريبات غير المقصودة للبيانات إلى انتهاك التزامات خصوصية البيانات المعيارية واتفاقيات الخدمة المؤسسية، مما يهدد عزل بيانات العملاء في SaaS. وعندما تعالج أنظمة دعم العملاء سجلات مساحات العمل الحساسة دون تطوير ميزات الذكاء الاصطناعي بأمان، فإن المؤسسات تخاطر بالتعرض لعقوبات تنظيمية وانتهاكات تعاقدية إذا ظهرت تفاصيل المهام الخاصة أو ملاحظات المشاريع السرية في جلسات غير مصرح بها.
تآكل ثقة العملاء وتفاقم أعباء تصعيد الدعم الفني
وبعيداً عن مخاطر الخصوصية، يؤدي الهذيان الحواري إلى تقويض ثقة المستخدمين بشكل مباشر. فعندما تَعِد سير العمل المؤتمتة العملاء بأرصدة اشتراك غير صحيحة أو توضح سياسات فوترة غير دقيقة، تقضي فرق الدعم البشري ساعات طويلة في حل نزاعات العملاء. وبدلاً من تحقيق أتمتة تذاكر الدعم الفني بالذكاء الاصطناعي وفرز وتصنيف التذاكر بسلاسة، تتسبب النماذج الأولية المعيبة للذكاء الاصطناعي في تراكم أعباء تشغيلية ثانوية، مما يضطر كبار المهندسين وقادة نجاح العملاء إلى التدقيق اليدوي في سجلات النظام وتهدئة مسؤولي الحسابات المحبطين.
كيف تصمم حواجز الحماية التشغيلية الحتمية وبنية RAG المعزولة لخدمة العملاء؟
فهرسة المتجهات المقسمة حسب المستأجرين وحقن حدود السياق
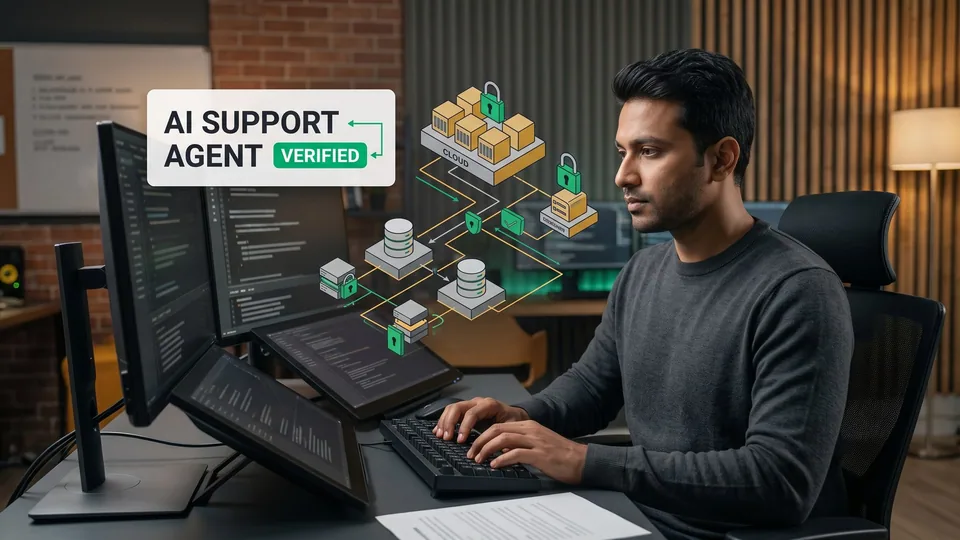
تفرض أي معمارية RAG لخدمة العملاء موثوقة عزلاً مادياً أو منطقياً على مستوى طبقة التخزين لضمان عزل بيانات العملاء في SaaS. في هذا السيناريو، تُخزن التضمينات الشعاعية للمستندات وسجلات المهام ضمن مساحات أسماء (Namespaces) مقسمة حسب المستأجرين أو مجموعات مخصصة موسومة بمعرّفات مؤسسية غير قابلة للتغيير. كما تفرض مسارات الاسترجاع مرشحات صارمة للبيانات الوصفية قبل إجراء البحث عن التشابه. وعلاوة على ذلك، تطبق الأوامر البرمجية أثناء التشغيل حقناً ديناميكياً لحدود السياق، عبر إحاطة الأجزاء المسترجعة برموز محددة (Delimiter tokens) وقيود نظام صريحة لتعزيز الدفاع عن حدود الأوامر البرمجية (Prompt Defense) لنماذج LLM ضد محاولات الاختراق بالحقن.
استدعاء الأدوات الحتمي مع التحقق من المخطط ونطاقات صلاحيات صارمة
عند دمج وكيل ذكاء اصطناعي في SaaS لتنفيذ إجراءات مثل تحديث تفضيلات مساحة العمل أو جلب ملخصات الفواتير، يجب ألا يُسمح للتوليد باللغة الطبيعية باستدعاء نقاط النهاية الخلفية مباشرة. وتوجه المعمارية كافة استدعاءات الدوال عبر التحقق الحتمي من الأدوات باستخدام مدققات مخطط JSON لضمان تطوير ميزات الذكاء الاصطناعي بأمان. ويُنفذ كل إجراء للأداة ضمن حدود خدمة بأقل صلاحيات ممكنة مرتبطة بجلسة المستخدم النشطة؛ فإذا حاول مستخدم تحديث حدود الفوترة بما يتجاوز صلاحيات دوره، ترفض بوابة واجهة برمجة التطبيقات الحمولة قبل حدوث أي تعديل في قاعدة البيانات.
اختيار البنية التحتية: نماذج محلية معزولة مفتوحة الأوزان مقابل واجهات برمجة التطبيقات التجارية الخاضعة للحوكمة
تقوم فرق برمجيات SaaS متعددة المستأجرين عادةً بتقييم نموذجين للنشر استناداً إلى متطلبات الامتثال؛ فمن خلال حزمة هندسة الذكاء الاصطناعي المحلي والخاص ضمن حلول Canvas Developers للذكاء الاصطناعي، تنشر المنصات نماذج مفتوحة الأوزان ومستضافة بشكل خاص داخل بنية تحتية سحابية خاصة (VPC) ذاتية الاستضافة، ما يضمن عزل بيانات المستأجرين في النظم متعددة الحسابات بشكل كامل. وبدلاً من ذلك، تقوم الفرق التي تعتمد على واجهات برمجة تطبيقات الذكاء الاصطناعي التجارية بتهيئة اتفاقيات مؤسسية لعدم الاحتفاظ بالبيانات (Zero-Retention) ونقاط نهاية خاصة ومُدارة لتلبية معايير الامتثال التنظيمي الصارمة.
كيف تم بناء وكيل الدعم بالذكاء الاصطناعي وتحصينه وإطلاقه؟
تحديد النطاق ومراحل الإنجاز: المعمارية أولاً والبرمجة المدعومة ثانياً
يبدأ بناء AI Agent لخدمة العملاء في دعم المستوى الأول (Tier-1 Support) بمرحلة مكثفة لتحديد النطاق بدلاً من التوليد الفوري للأكواد البرمجية. وفي هذا السيناريو لبرمجيات SaaS متعددة المستأجرين لإدارة المشاريع، اعتمدت حلول Canvas Developers للذكاء الاصطناعي خطة عمل مقسمة إلى مراحل دقيقة: تحديد حدود الوصول إلى البيانات، وصياغة مواصفات OpenAPI للإجراءات المصرح بها، والتحقق من بروتوكولات عزل بيانات العملاء في SaaS قبل تطبيق النماذج الحوارية. وتضمن هذه العقود المعمارية الواضحة بقاء الجدول الزمني للتكامل دقيقاً ومبنياً على أسس تقنية واقعية.
تسريع بناء الهياكل الأساسية بالذكاء الاصطناعي مع تدقيق الأمان والحالة عبر كبار المهندسين
خلال مرحلة البناء، ارتفعت وتيرة التطوير بصورة ملحوظة بفضل الأدوات الحديثة؛ حيث ساعد وكلاء البرمجة بالذكاء الاصطناعي في صياغة الأكواد النمطية لروتينات إدخال المتجهات، ومطابقة مخططات العملاء، ومجموعات الاختبارات الاصطناعية. ومع ذلك، حافظ كبار مهندسي البرمجيات على التحكم الكامل في الأنظمة الفرعية الحيوية، إذ راجع المعماريون التقنيون بأنفسهم إدارة الجلسات، وتحققوا من سياق المستأجر الموقّع تشفيرياً، ودققوا منطق تعديل الحالة لضمان تطوير ميزات الذكاء الاصطناعي بأمان، وهو ما تعجز أدوات التوليد الآلي عن التحقق منه بشكل مستقل.
اختبارات تشويش دقيقة للحالات الحدية واختبار التعددية وضمان الإطلاق للإنتاج
قبل الطرح في بيئة المعاينة (Staging)، خضع النظام لاختبارات شاملة لضمان الجودة واختبارات التشويش الأمني (Fuzzing). وقام المهندسون بمحاكاة محاولات حقن الأوامر المعادية، وطلبات استخراج البيانات بين المستأجرين، وحمولات المعلمات المشوهة للتحقق من صمود الدفاع عن حدود الأوامر البرمجية (Prompt Defense) في ظل الظروف العدائية. كما تم تشغيل حزم اختبارات آلية للتحقق من التعددية عبر قواعد بيانات اصطناعية متعددة مساحات العمل، مما أكد أن دمج وكيل ذكاء اصطناعي في SaaS قد حافظ على عزل بيانات المستأجرين في النظم متعددة الحسابات بالكامل قبل اعتماد الإطلاق النهائي.
كيف أحدث التحصين المعماري تحولاً جذرياً في عمليات الدعم؟
قبل التحول وبعده: الانتقال من روبوت دردشة غير مستقر إلى محرك مهام منضبط لدعم المستوى الأول (Tier-1 Support)
أحدث هذا التحول المعماري تغييرًا جذريًا في سير العمليات اليومية؛ ففي البداية، كانت النماذج الأولية القائمة على أوامر غير مقيدة تولّد إجابات غير متوقعة وتخاطر بكشف البيانات عبر مساحات العمل المختلفة. ولكن من خلال استبدال التوليد النصي المفتوح باسترجاع دقيق ومحدد للبيانات وتطبيق معايير تنفيذ محققة، استطاعت المؤسسة بأمان دمج وكيل ذكاء اصطناعي في SaaS ضمن بيئات الإنتاج الفعلية. وبدلاً من التخمين لقواعد الفوترة، بات النظام يسترجع جداول الاشتراكات الموثقة أو يُجري تعديلات مصرحًا بها على مساحات العمل باتساق وموثوقية يمكن التنبؤ بها.
فرز وتصنيف التذاكر بموثوقية ونقل المهام حتميًا إلى مسؤولي الدعم البشري
كما اعتمد الاستقرار التشغيلي على تحديد نطاقات تصعيد واضحة؛ فبفضل التصنيف الحتمي للنوايا ووسم السياق بدقة، رسّخ محرك الدعم آلية موثوقة تضمن أتمتة تذاكر الدعم الفني بالذكاء الاصطناعي عبر جميع استفسارات العملاء. وبذلك، عولجت الاستفسارات التشغيلية منخفضة المخاطر ذاتيًا—مثل تلخيص سجل المهام أو توضيح إعدادات الحساب القياسية—في حين وُجّهت التعديلات التعاقدية المعقدة، والنزاعات المالية، والحالات الحدية الغامضة مباشرةً إلى مسؤولي الدعم البشري مدعومةً بكافة البيانات والسياق الفني المجمّع مسبقًا.
ما الذي يجب على فرق هندسة برمجيات SaaS مراعاته قبل إطلاق ميزات الذكاء الاصطناعي؟
مفاضلات واقعية: ما يسرّعه التكويد بالذكاء الاصطناعي مقابل ما يجب أن يقوده المهندسون في المعمارية البرمجية
تبرع أدوات البرمجة الحديثة بالذكاء الاصطناعي في تسريع إنشاء الشيفرات البرمجية النمطية، وهياكل الاختبارات التكرارية، وأغلفة عملاء واجهات برمجة التطبيقات القياسية. ومع ذلك، لا يمكن للأنظمة التوليدية أن تقيّم بشكل مستقل أمان الأنظمة، أو تجزئة قواعد البيانات في برمجيات SaaS متعددة المستأجرين، أو حدود صلاحيات الدفع، أو قابلية التوسع الموزعة. إن نجاح دمج وكيل ذكاء اصطناعي في SaaS يتطلب مهندسي برمجيات ذوي خبرة لتصميم المعمارية الشاملة، وإجراء مراجعات دقيقة للشفرة المصدرية، وتحديد الجاهزية للإطلاق في بيئة الإنتاج.
الخطوة التالية: تحديد نطاق دمج ميزات الذكاء الاصطناعي بأمان مع Canvas Developers
سواء كنت بحاجة إلى معمارية RAG لخدمة العملاء تتميز بالمتانة ويتم نشرها عبر نماذج مفتوحة الأوزان ومستضافة في بيئة خاصة، أو عبر واجهات برمجة تطبيقات تجارية خاضعة للحوكمة، فإن التخطيط المنهجي يمنع الثغرات الأمنية المكلفة. تبني Canvas Developers تعاقداتها الهندسية على تحديد تقني دقيق للنطاق، ومحطات إنجاز متفق عليها، وضمان شامل للجودة. لتقييم معمارية منتجك ومناقشة مشروع الدمج القادم، أرسل تفاصيل مشروعك عبر نموذج التواصل على https://www.canvasdevelopers.com/contact.