DevOps ותשתיות ענן
DevOps ו-CI/CD
פייפליינים לבנייה, לבדיקות ולפריסה שבודקים כל שינוי לפני שהוא מגיע לסביבת הייצור. אנחנו מקימים אותם בסיוע AI ובסקירת מומחים, ואז מוסרים אותם לכם או ממשיכים לתפעל אותם.
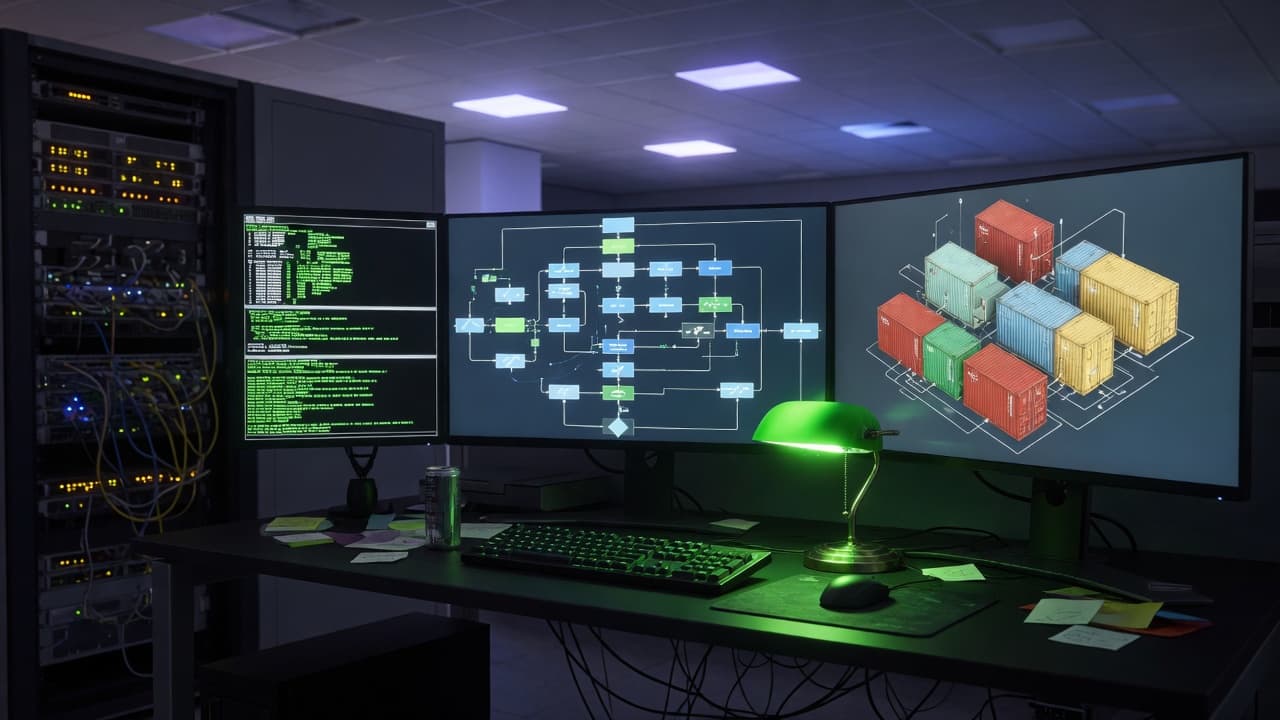
מפריסות ידניות לשחרורים מבוקרים
כששחרורים תלויים בצעדים ידניים, במחשב הנייד של אדם אחד או בסקריפט שאף אחד לא רוצה לגעת בו, כל פריסה היא סיכון. אנחנו בונים פייפליינים של CI/CD שבודקים כל שינוי, פורסים אותו באותה דרך בכל פעם ושומרים מסלול מוכן לחזרה לגרסה קודמת. סוכני AI עוזרים לנסח טיוטות לתצורת הפייפליין, לקובצי הקונטיינרים ולקוד התשתית, וקוראים לוגים של בניות שנכשלו. מהנדסי DevOps סוקרים כל שינוי ומחליטים אילו בדיקות ואישורים נדרשים לפני כל שחרור. השירות מתאים למוצרים חדשים ולתוכנה קיימת, כולל אפליקציות שנבנו עם כלי AI.
DevOps בסיוע AI, בסקירת מהנדסים
איך ה-AI מסייע
- ניסוח טיוטות של הגדרות פייפליין, קובצי Dockerfile וקוד תשתית על בסיס מאגרי הקוד שלכם, לסקירת המהנדסים.
- קריאת לוגים של בנייה, בדיקות ופריסה שנכשלו, כדי להציע סיבות סבירות ותיקונים אפשריים.
- סימון הגדרות מסוכנות בשינויי תצורה, כמו הרשאות רחבות מדי, פורטים חשופים או אימג'י בסיס בלי גרסה מקובעת.
- ניסוח טיוטות של ספרי הפעלה (runbooks) ותיעוד הקמה לפי התצורה כפי שנבנתה בפועל.
מה באחריות המומחים שלנו
- אסטרטגיית השחרור: אילו בדיקות חייבות לעבור לפני פריסה, מי מאשר עלייה לסביבת הייצור ואיך מתבצעת חזרה לגרסה קודמת.
- סקירה של כל שינוי בפייפליין ובתשתית לפני שהוא ממוזג או מיושם.
- סודות (secrets) וגישה לסביבת הייצור: סוכנים לא מקבלים גישה בלתי מוגבלת למערכות חיות.
- בחירת כלים ופלטפורמות, כולל ההכרעה מתי Kubernetes יוסיף יותר עבודה מערך.
שינוי אחד, מ-Commit ועד סביבת הייצור
מסלול שחרור להמחשה למוצר ווב; השלבים, הבדיקות והמאשרים אצלכם מוסכמים איתכם.
Commit
מפתח או סוכן קוד מבוסס AI דוחף שינוי; אותו פייפליין מופעל עבור כל כותב.
נקודת בקרה: סקירת הקוד מאושרת לפני המיזוג
Build ובדיקות
האפליקציה נבנית פעם אחת לתוצר (artifact) עם מספר גרסה, ואז בדיקות יחידה, אינטגרציה ומקצה לקצה רצות עליו.
נקודת בקרה: כל בדיקה שנכשלת עוצרת את הפייפליין
בדיקות אבטחה
סריקות של תלויות, של סודות ושל אימג'ים של קונטיינרים, וגם בדיקות לשינויי תשתית מסוכנים, כמו פתיחה לגישה ציבורית.
נקודת בקרה: ממצאים חמורים מחייבים החלטה של מהנדס
סביבת Staging
אותו תוצר נפרס לסביבת ה-Staging אחרי הרצת המיגרציות; בדיקות Smoke ובדיקות QA רצות שם.
נקודת אישור
מאשר שמונה מראש סוקר את תוצאות הבדיקות, את הסיכונים הידועים ואת התוכנית לחזרה לגרסה קודמת.
נקודת בקרה: אדם מאשר את השחרור לסביבת הייצור
סביבת הייצור, בהדרגה
השחרור מגיע קודם לחלק קטן מהמשתמשים ואחר כך לכולם, תוך מעקב אחר שגיאות ומדדים מרכזיים.
כשמשהו נכשל: אם בדיקה נכשלת, השינוי נעצר שם. אם השגיאות עולות במהלך ההפצה, חוזרים לגרסה הקודמת לפני שמישהו מנסה שוב.
מה תקבלו
פייפליינים, סביבות ובקרות שחרור
פייפליינים של CI/CD
תהליכי בנייה, בדיקה ופריסה ב-GitHub Actions, ב-GitLab CI, ב-Jenkins או בכלי שאתם כבר משתמשים בו, עם בדיקות וסריקות אבטחה שחייבות לעבור לפני העלייה לסביבת הייצור.
קונטיינרים, היכן שהם עוזרים
קובצי Dockerfile והגדרות Docker Compose לסביבות עקביות. Kubernetes רק כשהשירותים שלכם צריכים אותו; לעיתים קרובות פלטפורמה מנוהלת מספיקה.
תשתית כקוד
הגדרות Terraform או Pulumi בניהול גרסאות, שנסקרות כמו קוד האפליקציה, כך שאפשר לבנות את הסביבות מחדש וכל שינוי ניתן למעקב.
אסטרטגיית שחרור וחזרה לגרסה קודמת
סביבות Staging, נקודות אישור, שחרורי Blue-Green או Canary ו-Feature Flags, עם מסלול לחזרה לגרסה קודמת שנבדק לפני העלייה לאוויר.
ניטור ונראות (observability)
מדדים, לוגים והתראות עם כלים כמו Prometheus, Grafana או כלי הניטור של ספק הענן שלכם, שמכוילים כך שההתראות מצביעות על בעיות אמיתיות.
ספרי הפעלה ומסירה
תיעוד, ספרי הפעלה והדרכה כדי שהצוות שלכם יוכל לתפעל את המערכת, או שאנחנו ממשיכים לתפעל אותה במסגרת תוכנית תפעול מנוהל.
מי פונה אלינו לעבודות CI/CD
כל שחרור מרגיש כמו אירוע: שינויים מצטברים, בדיקות רצות רק כשמישהו נזכר, וביטול של פריסה גרועה פירושו אלתור תחת לחץ.
- צוותים קטנים שעדיין פורסים ידנית דרך SSH או מלוח הבקרה של ספק האירוח
- ראשי צוותי פיתוח שהפייפליין הקיים שלהם איטי, לא יציב או שמדלגים עליו באופן קבוע
- צוותים שמאמצים סוכני קוד מבוססי AI, ויש להם יותר שינויים לבדוק לפני כל שחרור
בקשות CI/CD אופייניות
תרחישים טיפוסיים שאנחנו מגדירים להם היקף, לא מקרי בוחן של לקוחות.
פייפליין שהמהנדסים הפסיקו לחכות לו
כל Commit בונה ובודק מחדש את כל המאגר, ולכן המהנדסים ממזגים לפני שהתוצאות מגיעות. היינו מפצלים את המשימות לפי מה שהשתנה, שומרים את התלויות במטמון ומשאירים את סט הבדיקות המלא כבדיקת חובה לפני שחרור.
שינויי סכמה ששוברים פריסות
שחרורים נכשלים כששינוי במסד הנתונים והקוד שתלוי בו יוצאים בסדר הלא נכון. היינו מריצים את המיגרציות כשלב נפרד בפייפליין, עם תנאי מעבר משלו, ומתכננים שינויים שתואמים לאחור, כך שעדיין יהיה אפשר להחזיר את הקוד לגרסה קודמת.
מפתחות ארוכי טווח בהגדרות ה-CI
פרטי הגישה לפריסה שמורים במשתני CI כמפתחות ארוכי טווח עם גישה רחבה לסביבת הייצור. היינו מעבירים אותם למנהל סודות (secrets manager), משתמשים בפרטי גישה קצרי טווח היכן שהפלטפורמה שלכם תומכת בכך ומגבילים אילו משימות יכולות לקרוא כל אחד מהם.
איך מתנהלת התקשרות DevOps
- 01
סקירת המצב הקיים
אנחנו סוקרים את מאגרי הקוד, הסביבות, שלבי הפריסה, הרשאות הגישה והתקלות האחרונות. כלי AI עוזרים למפות את התצורה; המהנדסים מאמתים אותה ומסכמים איתכם סדרי עדיפויות.
- 02
תכנון מסלול השחרור
שלבי הפייפליין, הסביבות, אסטרטגיית השחרור, תוכנית החזרה לגרסה קודמת והניטור, בהתאמה לסטאק ולצוות שלכם. בלי תזמור (orchestration) שאתם לא צריכים.
- 03
בנייה ותרגול
אנחנו מממשים בשינויים קטנים שעוברים סקירה, מריצים שחרורים אמיתיים דרך הפייפליין החדש ומתרגלים חזרה לגרסה קודמת לפני המעבר.
- 04
מסירה או תפעול
ספרי הפעלה, תיעוד והדרכה לצוות שלכם, או ניהול שוטף של שחרורים, ניטור והתקנת עדכונים במסגרת תוכנית תמיכה מוסכמת.
שתי דרכים לעבוד עם כלי AI
ה-AI מסייע בקוד התשתית ובאבחון תקלות. בחרו היכן הוא רשאי לעבד את התצורה ואת הלוגים שלכם.
- הנדסת AI פרטית / מקומית
מודלים באירוח פרטי, בתוך תשתית שבשליטתכם או בסביבה מבודדת מוסכמת.
דברו איתנו על החבילה הזו - הנדסת Claude Code / OpenAI Codex
Claude Code ו/או OpenAI Codex, עם הגדרות ענן שהארגון שלכם מאשר.
דברו איתנו על החבילה הזו
לא בטוחים? נמליץ על אחת מהן בשלב הגדרת ההיקף. השוואת אפשרויות עבודה עם AI
מה עבודת ה-CI/CD לא כוללת
- כתיבה או הרחבה של סטי הבדיקות עצמם הן חלק משירות בדיקות אוטומטיות. אנחנו מחברים את הבדיקות שכבר יש לכם ודואגים שכישלון שלהן יחסום שחרור.
- ארכיטקטורת ענן חדשה, מעבר ספק או תכנון מחדש של הרשת מוגדרים בהיקף של שירות תשתית ענן; השירות הזה מכסה את הדרך שבה שינויים מגיעים לסביבות שאתם מפעילים.
- תגובה לתקלות וכיסוי כוננות אינם חלק מפרויקט פייפליין; הם מוסכמים בנפרד במסגרת שירות DevOps ותפעול מנוהלים.
- סריקות בפייפליין תופסות בעיות ידועות בקוד, בתלויות ובאימג'ים של קונטיינרים; הן לא מחליפות התקשרות מורשית לבדיקות חדירה.
איך פיתוח, עיצוב, QA ותפעול מתחברים
תהליך הפיתוח
הפייפליינים מותאמים לדרך שבה הצוות שלכם עובד: כללים ל-branches, סקירת קוד וסביבות תצוגה מקדימה, כך שהמהנדסים רואים את ההשפעה של שינוי לפני שהוא ממוזג.
QA כתנאי לשחרור
סטים של בדיקות אוטומטיות רצים על כל שינוי, ושחרורים חשובים יוצאים רק אחרי אישור QA. תוצאות הבדיקות והסיכונים הידועים גלויים לפני שמישהו פורס.
סקירת עיצוב על גרסאות אמיתיות
פריסות תצוגה מקדימה מאפשרות למעצבים ולבעלי העניין לבדוק מסכים ותהליכים אמיתיים לפני השחרור, במקום צילומי מסך.
ניהול שוטף
אחרי ההקמה, אנחנו יכולים להמשיך לתפעל את הפייפליינים והסביבות: שחרורים, ניטור, התקנת עדכונים ובדיקות שחזור, כפי שמוסכם בתוכנית תמיכה.
שאלות ותשובות
שאלות נפוצות
האם אנחנו צריכים Kubernetes?
לעיתים קרובות לא. מוצרים רבים רצים היטב על פלטפורמה מנוהלת כמו Vercel, Railway או שירות קונטיינרים בענן, או עם Docker Compose על שרת יחיד. Kubernetes הגיוני כשאתם מריצים שירותים רבים, צריכים שליטה מדויקת בהרחבה (scaling) או שיש לכם את הידע לתפעל אותו. אנחנו ממליצים על התצורה הפשוטה ביותר שעונה על הצרכים שלכם ויכולה לגדול בהמשך.
באיזה כלי CI/CD אתם ממליצים?
בדרך כלל בזה שהכי קרוב לקוד שלכם: GitHub Actions למאגרים ב-GitHub, ו-GitLab CI למאגרים ב-GitLab. אם הצוות שלכם נשען על Jenkins או על כלי אחר, אנחנו יכולים לשפר אותו במקום להחליף אותו. הבחירה תלויה במאגרי הקוד, בדרישות האבטחה ובשאלה מי יתחזק את הפייפליין.
תוכלו לשפר את התצורה הקיימת שלנו או לבצע מיגרציה?
כן. אנחנו שומרים את מה שעובד ומתקנים את מה שלא. במיגרציות, אנחנו מריצים את המסלול הישן ואת החדש זה לצד זה היכן שאפשר, מעבירים את התעבורה בשלבים ומשאירים דרך לחזרה לגרסה קודמת עד שהתצורה החדשה מאומתת. גם אפליקציות שנבנו עם כלי AI מתקבלות בברכה; אנחנו סוקרים אותן קודם.
איפה כלי AI מעבדים את הקוד והתצורה שלנו?
רק בכלים ובסביבות שאתם מסכימים להם, כפי שנקבע לפני תחילת העבודה. הנדסת AI פרטית / מקומית משתמשת במודלים שמתארחים בתשתית שבשליטתכם או בסביבה מבודדת מוסכמת. הנדסת Claude Code / OpenAI Codex משתמשת בסוכני קוד מסחריים לפי הגדרות חשבון ושמירת נתונים מוסכמות. בכל מקרה, אנחנו מרחיקים סודות ופרטי גישה ממה שכלי AI יכולים לקרוא.
מקרי בוחן קשורים

פרויקטים קשורים
מאמרים קשורים
שירותים קשורים

ייעוץ ובקרה (Governance) ל-Vibe Coding
מעקות בטיחות (guardrails) ארכיטקטוניים, אכיפת בדיקות אוטומטיות וביקורת קוד (code audits) עבור בסיסי ...
למידע נוסף
תשתית ענן
תשתית בגודל שמתאים למה שהמוצר שלכם צריך עכשיו, עם מקום לגדול. אנחנו מתכננים אותה, מגדירים אותה כקוד ...
למידע נוסף
DevOps ותפעול מנוהלים
צוות אחראי לתוכנה שלכם גם אחרי ההשקה, לא רק מסירה. אנחנו מנהלים שחרורים, ניטור, תקלות, התקנת עדכונים...
למידע נוסף
בדיקות אוטומטיות
בדיקות אוטומטיות שתופסות רגרסיות לפני שהן מגיעות למשתמשים שלכם. אנחנו בונים סטים של בדיקות יחידה, AP...
למידע נוסף
הפכו שחרורים לשגרה, לא לסיכון
ספרו לנו איך אתם פורסים היום. נציע את השינויים הראשונים שכדאי לעשות, כפרויקט או כתפעול מנוהל שוטף.