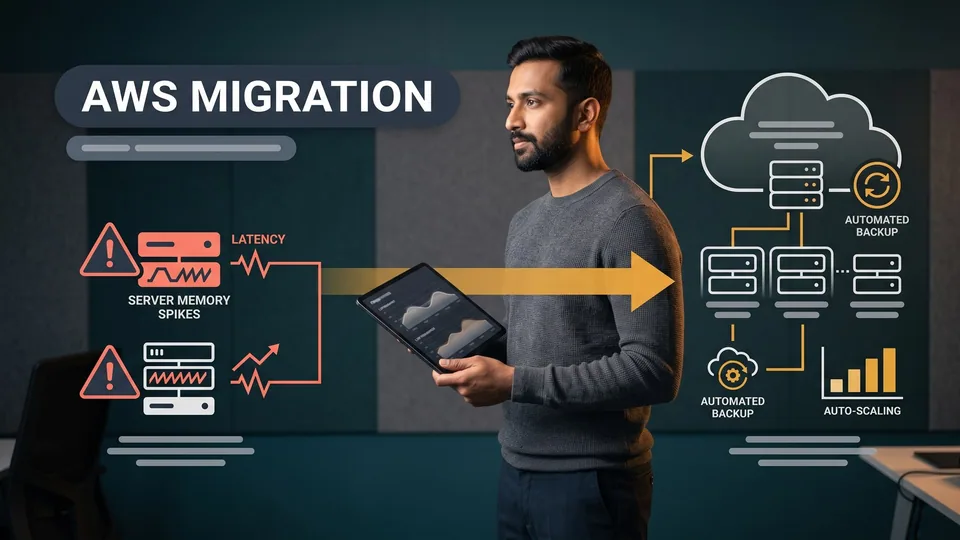
מקרה בוחן זה להמחשה מציג כיצד פלטפורמת אנליטיקה צומחת במגזר ה-B2B ביצעה מיגרציה ל-AWS, במסגרת מעבר מ-PaaS ל-AWS מאחסון בסיסי לסביבת ענן ארגונית. התרחיש נכתב על ידי Canvas Developers במטרה להדגים את המתודולוגיה הטכנית שלנו ולא כתיאור התקשרות עם לקוח ספציפי, והוא בוחן את הפרקטיקה של שירותי DevOps למיגרציה של תשתיות ענן. כאשר תוכנה בצמיחה חורגת ממגבלות חבילות האחסון הבסיסי, צוותי הנדסה נדרשים להקשחת תשתיות ענן ולארכיטקטורה מוקשחת, המשמרת את זמינות השירות ומאפשרת להקים סביבות תפעוליות שניתן לשחזר באופן עקבי.
תקציר מנהלים: כיצד אפליקציית ווב צומחת יכולה לבצע מעבר מ-PaaS ל-AWS ללא השבתה?
צוואר הבקבוק הראשוני: מגבלות זיכרון ב-PaaS ועומסי תעבורה מקביליים בשעות הבוקר
במקרה בוחן זה, פלטפורמת אנליטיקה צומחת לתחום ה-B2B פעלה על גבי אחסון בסיסי ב-PaaS עם מגבלות זיכרון קבועות. במהלך עומסי תעבורה מקביליים צפויים בשעות הבוקר, קפיצות בקליטת נתונים חרגו מספי הזיכרון של הקונטיינרים, מה שגרם לקריסות ברמת ה-kernel ולאיתחולים בלתי מתוכננים. מאחר שקונטיינרי האפליקציה חלקו ניתוב ציבורי שטוח במקום תתי-רשתות מבודדות, הצוות ניצב בפני אתגרי יציבות ואבטחה גוברים, שחייבו שירותי DevOps למיגרציה מקצועית של תשתיות ענן.
הארכיטקטורה החדשה: רישות בענן פרטי וירטואלי (VPC) מבודד, שרידות Multi-AZ ותהליכי CI/CD אוטומטיים
כדי לייצב את הפלטפורמה, Canvas Developers ביצעה הקשחת תשתיות ענן ותכננה ארכיטקטורה מוקשחת על גבי AWS. טופולוגיית היעד החליפה את שכבות האחסון הקשיחות בתתי-רשתות פרטיות ב-VPC, מנגנון failover של מסד נתונים רלציוני במספר אזורי זמינות (Multi-AZ), ותהליכי פריסה אוטומטיים. תהליך זה של מיגרציה ל-AWS בסביבת ייצור הטמיע תשתית כקוד (IaC) על פני סביבות מודולריות, והבטיח יכולת גידול (scaling) גמישה של משאבי המחשוב ומיגרציה לענן ללא השבתה – מבלי לסכן את תעבורת האנליטיקה בזמן אמת.
התרחיש: מדוע זינוקי תעבורה בשעות הבוקר ערערו את מערך האחסון הבסיסי?
הגעה לספי זיכרון קבועים ואיתחולים בלתי מתוכננים של קונטיינרים
בתרחיש זה של מקרה הבוחן, צוות ההנדסה הסתמך על dynos בסיסיים של קונטיינרים ב-PaaS כדי להציג דשבורדים אנליטיים ולהריץ משימות עיבוד באצ'. ככל שגבר השימוש מצד הלקוחות, זינוקי תעבורה בשעות הבוקר הפעילו שגרות קליטת נתונים אינטנסיביות, שצרכו במהירות את שטח ה-heap הזמין. מאחר ש-dynos סטנדרטיים פעלו תחת מגבלות RAM קשיחות, עליות חדות בצריכת הזיכרון דחפו את סביבות הריצה של הקונטיינרים למצבי out-of-memory, מה שהוביל לאיתחולים אוטומטיים דווקא בשעות פעילות עסקיות קריטיות. כאשר ארגונים בוחנים כיצד לבצע מיגרציה מ-Heroku ל-AWS, חוסר היציבות החוזר ונשנה הזה משמש לעיתים קרובות כזרז הראשוני להחלטה על מיגרציה ל-AWS.
מגבלות האבטחה של רשת PaaS שיתופית ללא subnets פרטיים
מעבר למיצוי משאבי ה-compute, הפלטפורמה התמודדה עם מגבלות רשת מבניות. מערך האחסון הבסיסי היה נטול בידוד רשת פרטית, מה שחייב את ה-pods של האפליקציה לתקשר עם מסד הנתונים הרלציוני דרך שמות מארח (hostnames) ציבוריים באמצעות תעודות SSL. אף על פי שהתעבורה הוצפנה בתנועה (in transit), חשיפת פורטים רגישים של מסד הנתונים ישירות לאינטרנט יצרה סיכוני תאימות ורגולציה ומנעה מהצוות להחיל מדיניות אבטחה גרנולרית ברמת ה-IP. המענה לפערי ארכיטקטורה אלו המחיש את הנחיצות של מפת דרכים סדורה של שירותי DevOps למיגרציה לצורך מעבר מ-PaaS ל-AWS, המתוכננת סביב subnets פרטיים וגבולות רשת ארגוניים.
מה עמד על הפרק: מהם הסיכונים התפעוליים הממשיים בצמיחה מעבר לאחסון בסיסי?
סיכון לאובדן טרנזקציות אנליטיקה בשעות שיא של קליטת נתונים עסקיים
כאשר מחסור בזיכרון הוביל להפסקת פעילותם של קונטיינרים בעת עומסי תעבורה בשעות הבוקר, תהליכי קליטת נתונים פעילים של לקוחות נכשלו בעיצומה של הריצה. מכיוון שצנרות אנליטיקה בעולמות ה-B2B דורשות רישום מובטח של כל טרנזקציה, קריסות פתאומיות של תהליכים יצרו עומס כבד של פערי התאמת נתונים והעיבו על היחסים עם הלקוחות. הפעלת עיבוד נתונים בנפח גבוה על גבי שכבות של אחסון בסיסי מייצרת חוב אמינות מצטבר, וממחישה את הנחיצות של מעבר מ-PaaS ל-AWS בליווי שירותי DevOps למיגרציה.
פערי תאימות ורגולציה מחשיפת נקודות קצה של מסדי נתונים מחוץ לרשת מבודדת
נוסף על חוסר היציבות בזמן הריצה, אירוח מסדי נתונים של סביבת ייצור בנקודות קצה ציבוריות יצר חשיפות אבטחה וסיכוני רגולציה משמעותיים. לקוחות אנטרפרייז פוטנציאליים דורשים כדבר שבשגרה הפרדת רשתות קפדנית, בידוד באמצעות תת-רשתות פרטיות ובקרות כניסה מנוטרות לפני חתימה על הסכמי מידע. השארת מופעי מסדי נתונים ללא גבולות בידוד פרטיים חשפה את הפלטפורמה לאיומי תנועה רוחבית, והוכיחה כי תהליך מקיף של מיגרציה ל-AWS חייב לתעדף הקשחת תשתיות ענן ואבטחת רשת לצד ביצועים ללא פשרות.
התוכנית הארכיטקטונית: כיצד תכננו ב-Canvas Developers את תשתית היעד ב-AWS?
תכנון גבולות ענן פרטי וירטואלי (VPC), שרידות Multi-AZ למסדי נתונים רלציוניים ומחשוב אלסטי
כדי להקים סביבת פעילות ברמה ארגונית, תכננה Canvas Developers ענן פרטי וירטואלי (VPC) ב-AWS הפרוס על פני מספר אזורי זמינות (Availability Zones). עומסי העבודה הופרדו לשכבות ייעודיות: תתי-רשת ציבוריים עבור נתבי עומסים, תתי-רשת פרטיים למחשוב עבור ה-Pods של האפליקציה, ותתי-רשת מבודדים עבור שכבת הנתונים המארחת את קלאסטר מסד הנתונים הרלציוני. הגדרת מנגנון Failover מנוהל בפריסת Multi-AZ ביטלה נקודות כשל בודדות והבטיחה זמינות גבוהה במהלך תחזוקת תשתיות או תקלות חומרה. עומסי עבודה מבוססי קונטיינרים הוקצו מאחורי Application Load Balancer עם ספי גדילה דינמיים, ובכך יצרו בסיס מאובטח לביצוע מיגרציה ל-AWS של תשתיות ענן בסביבת ייצור.
פיקוח הנדסי אנושי: אימות תשתית כקוד (IaC) מואצת-AI מול תקני אבטחה
חברת Canvas Developers משתמשת בסוכני פיתוח מבוססי AI ובמסגרות עבודה מובנות כדי להאיץ כתיבת סקריפטים ב-Terraform ותבניות תצורה (boilerplate). אף על פי שכלי AI מייצרים במהירות בלוקים מודולריים של משאבים, הסתמכות בלעדית על סקריפטים אוטומטיים יוצרת סיכונים תפעוליים חמורים. מודלי AI מנסחים לא פעם תפקידי IAM בעלי הרשאות יתר, משמיטים גבולות הצפנה או מגדירים באופן שגוי כללי כניסה (ingress) ב-Security Groups. כחלק ממתן שירותי DevOps למיגרציה, מהנדסי DevOps מנוסים הובילו את הארכיטקטורה וביצעו ביקורת עמיתים שורה אחר שורה על כל הצהרת קוד, במטרה לאכוף מדיניות הרשאות מינימליות (Least Privilege), שיטות עבודה מומלצות לניהול סודות ותהליך מקיף של הקשחת תשתיות ענן.
שלבי הביצוע: כיצד בוצעה מיגרציה ל-AWS של מסד הנתונים והאפליקציה ללא השבתה?
הגדרת סביבות עבודה הדירות באמצעות Terraform ומנגנוני אספקה מבוססי AI
תהליך היישום החל בהגדרת סביבות Staging וסביבת ייצור באמצעות תשתית כקוד (IaC) עם Terraform. צוותי ההנדסה נעזרו במנגנוני אספקה מבוססי AI כדי להרכיב במהירות הגדרות משאבים, תצורות State של ה-Backend והגדרות רשת. מהנדסים מנוסים אימתו את כל קבוצות הפרמטרים (Parameter groups), מדיניות ניהול הסודות והגדרות ה-Peering בענן פרטי וירטואלי (VPC), ובכך הבטיחו כי הקצאת תשתיות ענן תישאר עקבית והדירה לאורך כל שלבי הפריסה, ללא סטיות תצורה (Configuration drift).
רפליקציית נתונים רציפה, אימות סנכרון והעברת תעבורה מדורגת
כדי להבטיח מיגרציה לענן ללא השבתה כחלק מתהליך מעבר מ-PaaS ל-AWS, הוגדר סנכרון נתונים רציף בין מסד הנתונים הקיים ב-PaaS לבין קלאסטר מסדי הנתונים המנוהל של AWS. תהליכי רפליקציה לוגית רציפה שכפלו פעולות כתיבה בזמן אמת כמעט, בעוד שבדיקות תקינות נתונים אימתו התאמה מדויקת של הרשומות בין כל טבלאות הטרנזקציות. במהלך חלון המעבר (Cutover) שהוגדר מראש, המערכת ביצעה החלפת DNS מדורגת וניקוז חיבורים (Connection draining), וניתבה את תנועת המשתמשים בצורה חלקה וללא ניתוק של סשנים אנליטיים פעילים.
אוטומציה של תהליכי פריסה עם בדיקות תקינות ויכולות Rollback מהירות
הארכיטקטורה החדשה שילבה תהליכי פריסה אוטומטיים של CI/CD, תוך יישום שיטות עבודה מחמירות של הקשחת תשתיות ענן ושירותי DevOps למיגרציה. ה-Pipelines כוללים ניתוח סטטי של הקוד, סריקת פגיעויות ב-Containers ופריסות Canary מול קלאסטרים ייעודיים. בדיקות תקינות (Health probes) אוטומטיות של האפליקציה מנטרות זמני השהיה ושיעורי שגיאות במהלך הפריסה, ומפעילות מנגנון Rollback מיידי ואוטומטי בכל מקרה של חריגה מהסף שהוגדר – מה שמגן על יציבות סביבת ייצור לאורך כל מחזורי האספקה הרציפה.
לפני מול אחרי: מה השתנה לאחר הקשחת תשתיות ענן בסביבת הייצור?
יציבות: החלפת השבתות עקב קריסות זיכרון ב-Pods בעלי Auto-Scaling תגובתי
לפני המעבר, עומסי תעבורה מקביליים ובלתי צפויים הכריעו את הקצאות הזיכרון הקבועות, מה שהוביל לאתחול מחדש של קונטיינרים ולפגיעה בחוויית המשתמש. בעקבות מיגרציה ל-AWS של תשתיות הענן בסביבת הייצור, משאבי המחשוב מתרחבים באופן דינמי (Scale-out) בין אזורי זמינות (Availability Zones) בהתאם לניצולת ה-CPU והזיכרון. תעבורת האנליטיקה הנכנסת מתפלגת ביעילות בין Pods תקינים של האפליקציה, מה שמונע אתחולים עקב מחסור בזיכרון ומייצב את עומסי השיא בשעות הבוקר.
אבטחה ובקרה: מעבר מרשת פתוחה לקלאסטרים רלציוניים מבודדים לחלוטין
בעבר, תעבורת מסד הנתונים נותבה דרך רשת האינטרנט הציבורית, כשהיא מוגנת אך ורק באמצעות פרטי הזדהות והצפנת תעבורה. בסביבת AWS בעלת ארכיטקטורה מוקשחת, שכבת מסד הנתונים ממוקמת כולה בתוך Subnets פרטיים ומבודדים, ללא כל גישה מהרשת הציבורית. ה-Pods של האפליקציה מתקשרים דרך Security Groups פרטיים, וגיבויים אוטומטיים מיישמים מדיניות שמירת Snapshots ללא צורך בהתערבות ידנית. גישה מובנית זו של שירותי DevOps למיגרציה של תשתיות ענן העניקה יכולות משילות (Governance) ברמת Enterprise ונראות מלאה של התשתית.
תובנות מרכזיות: מתי צוות הפיתוח שלכם צריך להתקדם מאחסון בסיסי ולבצע מעבר מ-PaaS ל-AWS?
הבנת הפשרות ב-DevOps מבוסס AI: כתיבת סקריפטים מהירה מול חשיבות ביקורת האבטחה האנושית
סוכני קוד מבוססי AI מאיצים כיום תהליכי עבודה בתשתיות ענן על ידי ניסוח תצורות Terraform כחלק מתשתית כקוד (IaC), סקריפטי פריסה והגדרות משאבים תוך דקות ספורות. עם זאת, כלי AI אינם יכולים להחליף מומחיות מעמיקה בתחום. הם מתקשים לעיתים קרובות בהגדרת גבולות אבטחה, ומייצרים כללי חומת אש (firewall) מתירניים מדי או מחמיצים הגבלות IAM מחמירות. בעוד שסוכנים אוטומטיים מייעלים ומאיצים משמעותית את כתיבת הקוד הבסיסי (boilerplate), מהנדסי DevOps מנוסים חייבים להוביל את הארכיטקטורה, לבצע הקשחת תשתיות ענן, לבקר את תצורות האבטחה ולאשר כל גרסה המועלית לסביבת ייצור.
סימנים קריטיים: מגבלות תעבורה מקבילית, צורכי רישות מותאמים אישית וקיבולת צפויה
ההחלטה מתי לבצע מיגרציה מ-Heroku ל-AWS מוכרעת על פי נקודות מפנה ארכיטקטוניות ולא לפי אבני דרך שרירותיות. כאשר פלטפורמות חוות צווארי בקבוק ועומסי תעבורה מקביליים בשעות השיא, זקוקות לגבולות מבודדים של ענן פרטי וירטואלי (VPC), או מגיעות לתקרת הזיכרון הנוקשה של הקונטיינרים – שירותי DevOps למיגרציה וביצוע מוקפד של מיגרציה ל-AWS, לרבות מיגרציה לענן ללא השבתה, הופכים חיוניים לשמירה על יציבות הפלטפורמה לאורך זמן.
הצעדים הבאים: תיאום הערכה ממוקדת של שירותי DevOps ותשתיות ענן
Canvas Developers מתכננת ומפתחת יישומי ווב מותאמים אישית, פלטפורמות SaaS וארכיטקטורה מוקשחת בתשתיות ענן. אם האפליקציה שלכם כבר גדולה על אחסון בסיסי, בקרו בכתובת https://www.canvasdevelopers.com/contact כדי לתאם פגישה להערכה ממוקדת של שירותי DevOps ותשתיות ענן.