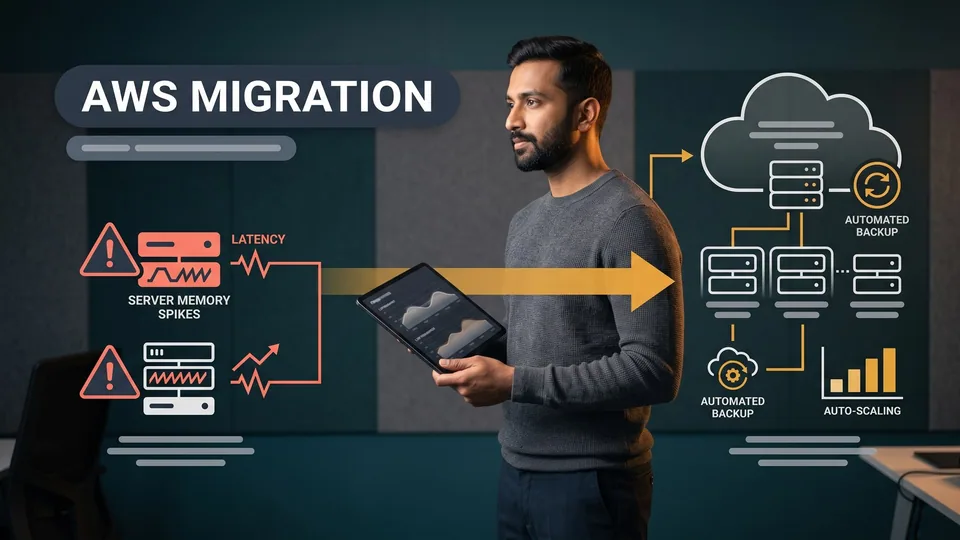
Cette étude de cas illustrative examine comment une plateforme analytique B2B en pleine croissance est passée d'un hébergement PaaS d'entrée de gamme à un environnement cloud d'entreprise. Rédigé par Canvas Developers pour démontrer notre méthodologie technique plutôt qu'une mission client spécifique, ce scénario explore la discipline de la migration d'infrastructure cloud et de la migration cloud devops. Lorsque la montée en charge d'un logiciel dépasse les capacités des offres d'hébergement amateur, les équipes d'ingénierie ont besoin d'architectures durcies capables de préserver la disponibilité du service et d'établir des environnements opérationnels reproductibles.
Synthèse : comment une application web en pleine croissance peut-elle réussir sa migration PaaS vers AWS sans interruption de service ?
Le goulot d'étranglement initial : limites de mémoire du PaaS et pics de trafic simultanés matinaux
Dans ce scénario représentatif, une plateforme analytique B2B en pleine croissance fonctionnait sur un hébergement PaaS d'entrée de gamme aux limites de mémoire fixes. Lors des pics de trafic simultanés matinaux, pourtant prévisibles, les pointes d'ingestion de données dépassaient les seuils de mémoire des conteneurs, déclenchant des arrêts forcés par le noyau et des redémarrages imprévus. Comme les conteneurs applicatifs partageaient un routage public non cloisonné plutôt que des sous-réseaux isolés, l'équipe faisait face à des défis croissants de stabilité et de sécurité, nécessitant une rigoureuse migration cloud DevOps.
L'architecture transformée : réseau Virtual Private Cloud (VPC) isolé, basculement multi-AZ et CI/CD automatisé
Afin de stabiliser la plateforme, Canvas Developers a conçu une infrastructure renforcée sur AWS grâce à une démarche de durcissement cloud DevOps. La topologie cible a remplacé les paliers d'hébergement rigides par des sous-réseaux privés Virtual Private Cloud (VPC), un basculement multi-AZ pour les bases de données relationnelles et des pipelines de déploiement automatisés. Cette migration d'infrastructure cloud en environnement de production a instauré l'Infrastructure as Code (IaC) au sein d'environnements modulaires, assurant une mise à l'échelle résiliente des ressources de calcul et une bascule sans interruption de service, pour une migration cloud sans interruption qui ne compromet aucun flux analytique en transit.
Le scénario : pourquoi les pics de trafic matinaux ont-ils déstabilisé l'hébergement d'entrée de gamme ?
Dépassement des seuils de mémoire fixes et redémarrages imprévus des conteneurs
Dans ce scénario représentatif, l'équipe d'ingénierie s'appuyait sur des dynos de conteneurs PaaS d'entrée de gamme pour exécuter des tableaux de bord analytiques et des traitements par lots. À mesure que l'adoption client s'accélérait, les pics de trafic matinaux déclenchaient d'intenses routines d'ingestion de données qui saturaient rapidement l'espace mémoire heap disponible. Les dynos standard étant soumis à de strictes limites de RAM, ces brusques hausses de charge mémoire provoquaient des erreurs de type out-of-memory au niveau des environnements d'exécution des conteneurs, causant des redémarrages automatisés durant des heures d'activité stratégiques. Lorsque les organisations évaluent la démarche pour migrer de Heroku vers AWS, cette instabilité récurrente sert fréquemment de déclencheur initial.
Limites de sécurité d'un réseau PaaS partagé sans sous-réseaux privés
Au-delà de la saturation des ressources de calcul, la plateforme se heurtait à des contraintes structurelles d'architecture réseau. L'hébergement d'entrée de gamme manquait d'une véritable isolation réseau privée, contraignant les pods applicatifs à communiquer avec la base de données relationnelle via des noms d'hôtes publics sécurisés par certificats SSL. Bien que les flux fussent chiffrés en transit, l'exposition directe de ports de base de données sensibles sur Internet engendrait des risques de conformité et empêchait l'équipe d'appliquer des politiques de sécurité IP granulaires. Combler ces déficits d'architecture a mis en exergue la nécessité d'une feuille de route de migration cloud devops structurée, articulée autour d'une migration PaaS vers AWS avec des sous-réseaux privés et des périmètres réseau d'entreprise.
Les enjeux : quels sont les véritables risques opérationnels lorsque vous dépassez les limites d'un hébergement d'entrée de gamme ?
Risque de perte de transactions analytiques lors des heures de pointe d'ingestion
Lorsque la saturation de la mémoire provoquait l'arrêt brutal des conteneurs durant les pics de trafic matinaux, les flux d'ingestion des clients s'interrompaient en cours d'exécution. Les pipelines analytiques B2B exigeant un enregistrement garanti des transactions, ces interruptions inattendues de processus créaient d'importants retards de réconciliation des données et fragilisaient les relations clients. Exécuter des traitements à fort volume sur des offres d'entrée de gamme engendre une dette de fiabilité cumulative, soulignant la nécessité d'une migration PaaS vers AWS coordonnée dans le cadre d'une migration cloud DevOps rigoureuse.
Vulnérabilités de conformité liées aux points de terminaison de bases de données exposés hors d'un réseau isolé
Au-delà de l'instabilité d'exécution, héberger les bases de données d'un environnement de production sur des points de terminaison publics engendrait des risques majeurs en matière de sécurité et de conformité réglementaire. Les prospects grands comptes exigent régulièrement une stricte segmentation réseau, une isolation sur des sous-réseaux privés et des contrôles d'accès entrants auditables avant de finaliser tout accord sur les données. Laisser des instances de base de données sans périmètre d'isolation privé exposait la plateforme à des menaces latérales potentielles, prouvant qu'une migration d'infrastructure cloud méthodique et un durcissement cloud DevOps doivent placer la sécurité réseau au premier plan, au même titre que les performances brutes.
Le schéma architectural : comment Canvas Developers a-t-il conçu le socle AWS cible ?
Structuration des périmètres de VPC privés, basculement relationnel multi-AZ et calcul élastique
Afin de mettre en place un environnement d'exploitation de niveau grande entreprise, Canvas Developers a conçu un Virtual Private Cloud (VPC) AWS déployé sur plusieurs Availability Zones. Les charges de travail ont été isolées au sein de niveaux dédiés : des sous-réseaux publics pour les équilibreurs de charge, des sous-réseaux de calcul privés pour les pods applicatifs, et des sous-réseaux de persistance isolés hébergeant le cluster de bases de données relationnelles. La configuration d'un basculement managé Multi-AZ a permis d'éliminer les points uniques de défaillance, garantissant une haute disponibilité sans interruption de service lors des opérations de maintenance de l'infrastructure ou des pannes matérielles. Les charges de travail conteneurisées ont été provisionnées derrière un Application Load Balancer doté de seuils de dimensionnement dynamique, établissant ainsi un socle sécurisé pour la migration d'infrastructure cloud vers l'environnement de production, au cœur de cette démarche de migration cloud devops.
Supervision par l'ingénierie humaine : valider l'Infrastructure as Code (IaC) accélérée par l'IA au regard des normes de sécurité
Canvas Developers s'appuie sur des agents de développement IA et des frameworks structurés pour accélérer l'écriture des scripts Terraform et le code réutilisable de configuration. Bien que l'outillage IA génère rapidement des blocs de ressources modulaires, se fier uniquement à des scripts automatisés présente des risques opérationnels majeurs. Les modèles d'IA rédigent fréquemment des rôles IAM trop permissifs, omettent les périmètres de chiffrement ou configurent mal les règles de trafic entrant des groupes de sécurité. Des ingénieurs DevOps chevronnés ont piloté l'architecture, menant des revues de code ligne par ligne sur chaque déclaration générée afin d'appliquer le principe du moindre privilège, les meilleures pratiques de gestion des secrets et un durcissement cloud devops rigoureux.
Mise en œuvre : comment s'est déroulée la migration sans interruption de service de la base de données et de l'application ?
Codification d'environnements reproductibles avec Terraform et des harnesses de delivery IA
La mise en œuvre de cette migration cloud DevOps a débuté par la définition des environnements de staging et de l'environnement de production via l'Infrastructure as Code (IaC) avec Terraform. Clé de voûte de cette migration d'infrastructure cloud, menée comme une véritable migration d'Infrastructure as Code (IaC), les équipes d'ingénierie ont utilisé des harnesses de delivery IA pour assembler rapidement les déclarations de ressources, les configurations d'état backend (backend state) et les définitions réseau. Des ingénieurs expérimentés ont validé l'ensemble des groupes de paramètres, les politiques de gestion des secrets et les configurations de peering de Virtual Private Cloud (VPC), garantissant ainsi un provisionnement d'infrastructure reproductible à chaque étape de déploiement, sans dérive de configuration.
Exécution de la réplication continue des données, vérification de la synchronisation et bascule progressive du trafic
Afin de réaliser une migration cloud sans interruption et de garantir une transition sans interruption de service, la synchronisation des données a été établie entre la base de données PaaS existante et le cluster de bases de données managé cible sur AWS — une étape clé pour migrer de Heroku vers AWS lors de cette migration PaaS vers AWS. Des flux continus de réplication logique ont reproduit les écritures en quasi-temps réel, tandis que des contrôles d'intégrité des données validaient la parité des lignes sur l'ensemble des tables transactionnelles. Durant une fenêtre de bascule dédiée, la plateforme a opéré une permutation DNS progressive ainsi qu'un drainage des connexions, acheminant le trafic client en toute fluidité sans interrompre les sessions d'analyse actives.
Automatisation des pipelines de déploiement avec bilans de santé et capacités de rollback rapide
La nouvelle architecture a intégré des pipelines de déploiement CI/CD automatisés, adoptant de rigoureuses pratiques de durcissement cloud DevOps. Les pipelines exécutent des analyses statiques de code, des analyses de vulnérabilités sur les conteneurs et des déploiements canary sur les clusters cibles. Des sondes d'intégrité applicatives automatisées surveillent la latence et les taux d'erreur lors des déploiements, déclenchant des rollbacks automatiques instantanés en cas d'anomalies par rapport aux seuils définis, préservant ainsi la fiabilité de l'environnement de production tout au long des cycles de livraison continue.
Avant / Après : qu'est-ce qui a changé une fois l'infrastructure de production durcie ?
Stabilité : remplacer les pannes liées aux crashs mémoire par des pods à auto-scaling réactif
Avant la transition, des pics de trafic simultanés imprévisibles saturaient les allocations de mémoire fixes, déclenchant des redémarrages de conteneurs et dégradant l'expérience utilisateur. À la suite de la migration d'infrastructure cloud de production, les ressources de calcul s'adaptent dynamiquement à la hausse sur plusieurs zones de disponibilité en fonction de l'utilisation du CPU et de la mémoire. Le trafic analytique entrant est réparti efficacement entre les pods applicatifs sains, éliminant les redémarrages dus à la saturation de la mémoire et stabilisant les pics de charge matinaux.
Sécurité & contrôle : passer d'un réseau ouvert à des clusters relationnels totalement isolés
Auparavant, le trafic de la base de données transitait par l'Internet public, protégé uniquement par des identifiants et le chiffrement en transit. Dans l'environnement AWS issu d'un durcissement cloud devops, la couche de base de données réside entièrement au sein de sous-réseaux privés isolés, inaccessibles depuis le Web public. Les pods applicatifs communiquent via des groupes de sécurité privés, et des sauvegardes automatisées appliquent les politiques de rétention des snapshots sans intervention humaine. Cette approche structurée de migration cloud devops a apporté une gouvernance de niveau entreprise et une visibilité totale sur l'infrastructure.
Points clés : quand votre équipe d'ingénierie doit-elle quitter l'hébergement PaaS d'entrée de gamme ?
Comprendre les compromis du DevOps et de l'IA : génération rapide de scripts vs audit de sécurité humain essentiel
Les agents de codage IA modernes accélèrent les flux de travail liés à l'Infrastructure as Code (IaC) et les projets d'infrastructure as code migration en rédigeant des configurations Terraform, des scripts de déploiement et des définitions de ressources en quelques minutes. Cependant, les outils d'IA ne peuvent remplacer l'expertise métier. Ils peinent fréquemment à définir les périmètres de sécurité, générant des règles de pare-feu trop permissives ou omettant des contraintes IAM strictes. Bien que les agents automatisés accélèrent considérablement la production de code récurrent, des ingénieurs DevOps chevronnés doivent obligatoirement piloter l'architecture, assurer le durcissement cloud devops et approuver chaque déploiement en environnement de production.
Signaux critiques : plafonds de requêtes simultanées, besoins réseau sur mesure et capacité prévisible
Savoir quand migrer de Heroku vers AWS — et amorcer une migration PaaS vers AWS — relève de points d'inflexion architecturaux plutôt que d'échéances arbitraires. Lorsque les plateformes subissent des goulots d'étranglement lors des pics de trafic simultanés matinaux, exigent le cloisonnement d'un Virtual Private Cloud (VPC) ou se heurtent aux limites strictes de mémoire des conteneurs, une démarche rigoureuse de migration d'infrastructure cloud et de migration cloud devops devient indispensable pour garantir une migration cloud sans interruption de service et pérenniser la fiabilité de la plateforme.
Prochaines étapes : demander un audit ciblé DevOps et infrastructure cloud
Canvas Developers conçoit des applications web sur mesure, des plateformes SaaS et des architectures cloud résilientes. Si votre application a dépassé les capacités d'un hébergement d'entrée de gamme, rendez-vous sur https://www.canvasdevelopers.com/contact pour échanger autour d'un audit ciblé DevOps et migration d'infrastructure cloud.