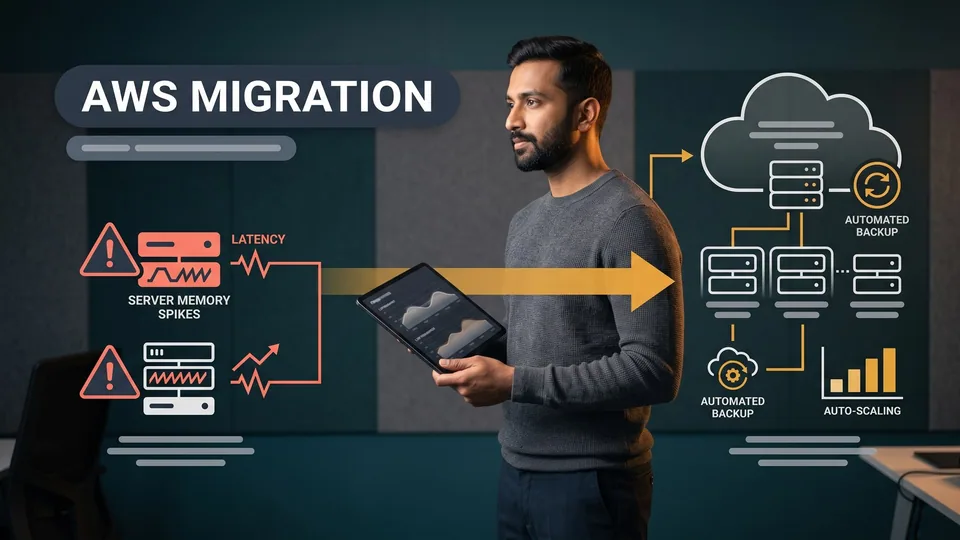
Este caso de estudio ilustrativo analiza cómo una plataforma de analítica B2B en crecimiento realizó la transición desde un hosting PaaS inicial hacia un entorno cloud empresarial. Redactado por Canvas Developers para demostrar nuestra metodología técnica más que un proyecto específico con un cliente, este escenario profundiza en la disciplina de DevOps para la migración de infraestructura cloud. Cuando el software en fase de escalado supera los niveles hobby gestionados, los equipos de ingeniería requieren arquitecturas reforzadas que preserven la disponibilidad del servicio y establezcan entornos operativos reproducibles.
Resumen ejecutivo: ¿cómo puede una aplicación web en crecimiento realizar una migración de PaaS a AWS con cero tiempo de inactividad?
El cuello de botella inicial: límites de memoria en PaaS y picos de concurrencia matutinos
En este escenario ilustrativo, una plataforma de analítica B2B en crecimiento operaba en un hosting PaaS inicial con límites fijos de memoria. Durante previsibles incrementos de concurrencia matutinos, los picos de ingesta de datos superaban los umbrales de memoria de los contenedores, lo que provocaba eventos de terminación por parte del kernel y reinicios no programados. Dado que los contenedores de la aplicación compartían un enrutamiento público plano en lugar de subredes aisladas, el equipo enfrentaba crecientes desafíos de estabilidad y seguridad que requerían una disciplinada migración de infraestructura cloud con prácticas DevOps.
La arquitectura transformada: redes aisladas en Nube Privada Virtual (VPC), conmutación por error multi-AZ y CI/CD automatizado
Para estabilizar la plataforma, Canvas Developers diseñó una infraestructura cloud reforzada mediante el hardening de infraestructura cloud en AWS. La topología de destino reemplazó los rígidos niveles de hosting por subredes privadas de VPC, conmutación por error de bases de datos relacionales multi-AZ y pipelines de despliegue automatizados. Esta migración cloud en producción consolidó una migración con infraestructura como código en entornos modulares, garantizando un escalado de cómputo resiliente y una migración cloud sin downtime con cero tiempo de inactividad, sin poner en riesgo el tráfico analítico en tránsito.
El escenario: ¿por qué los picos de tráfico matutinos desestabilizaron el hosting PaaS inicial?
Llegar a los límites fijos de memoria y reinicios no planificados de contenedores
En este escenario ilustrativo, el equipo de ingeniería dependía de dynos de contenedores PaaS de nivel inicial para dar servicio a paneles de analítica y tareas de procesamiento por lotes. A medida que aumentó el uso por parte de los clientes, los picos de tráfico matutinos desencadenaron intensas rutinas de ingesta de datos que consumieron rápidamente el espacio de heap disponible. Dado que los dynos estándar operaban bajo estrictos límites de memoria RAM, los repentinos picos de memoria forzaron a los entornos de ejecución de los contenedores a estados de memoria agotada (out-of-memory), provocando reinicios automáticos en horas comerciales críticas. Cuando las organizaciones evalúan cómo migrar de heroku a aws y abordar una migración de infraestructura cloud, esta inestabilidad recurrente suele servir como el catalizador inicial para el cambio.
Limitaciones de seguridad de las redes compartidas en PaaS sin subredes privadas
Más allá del agotamiento del cómputo, la plataforma enfrentaba restricciones estructurales de red. El hosting PaaS inicial carecía de aislamiento de red privada, lo que requería que los pods de la aplicación se comunicaran con la base de datos relacional a través de hostnames públicos mediante certificados SSL. Aunque el tráfico estuviera cifrado en tránsito, exponer puertos sensibles de la base de datos directamente a internet creaba riesgos de cumplimiento normativo e impedía al equipo aplicar políticas granulares de seguridad por IP. Abordar estas brechas arquitectónicas evidenció la necesidad de una hoja de ruta DevOps estructurada para la migración de paas a aws, diseñada en torno a subredes privadas y perímetros de red empresariales.
Lo que estaba en juego: ¿cuáles son los verdaderos riesgos operativos de superar un hosting PaaS inicial?
Riesgo de transacciones analíticas perdidas durante las horas pico de ingesta empresarial
Cuando el agotamiento de memoria provocaba la terminación de contenedores durante los picos de concurrencia matutinos, los flujos activos de ingesta de los clientes fallaban a mitad de su ejecución. Dado que los pipelines analíticos B2B exigen un registro garantizado de transacciones, las caídas imprevistas de los procesos generaban acumulaciones sustanciales en la conciliación de datos y tensaban la relación con los clientes. Operar un procesamiento de alto rendimiento en niveles de entrada genera una deuda acumulativa de confiabilidad, lo que subraya la necesidad de una coordinada migración de PaaS a AWS con DevOps.
Vulnerabilidades de cumplimiento por endpoints de bases de datos expuestos fuera de una red aislada
Además de la inestabilidad en tiempo de ejecución, alojar bases de datos de producción en endpoints públicos introdujo importantes riesgos de seguridad y normativos. Los clientes corporativos potenciales exigen habitualmente una rigurosa segregación de red, aislamiento en subredes privadas y controles auditables de acceso antes de formalizar acuerdos de datos. Dejar las instancias de bases de datos sin un perímetro de aislamiento privado expuso la plataforma a posibles amenazas laterales, lo que demostró que una rigurosa migración de infraestructura cloud con DevOps debe priorizar la seguridad de la red al mismo nivel que el rendimiento bruto.
El plano arquitectónico: ¿cómo diseñó Canvas Developers la base de AWS de destino?
Estructuración de límites privados de VPC, conmutación por error relacional Multi-AZ y computación elástica
Para establecer un entorno operativo de nivel empresarial, Canvas Developers diseñó una Nube Privada Virtual (VPC) de AWS desplegada en múltiples zonas de disponibilidad. Las cargas de trabajo se aislaron en capas dedicadas: subredes públicas para balanceadores de carga, subredes privadas de computación para pods de aplicaciones y subredes de persistencia aisladas que alojan el clúster de bases de datos relacionales. La configuración de una conmutación por error administrada en Multi-AZ eliminó los puntos únicos de fallo, garantizando una alta disponibilidad durante el mantenimiento de la infraestructura o fallos de hardware. Las cargas de trabajo en contenedores se aprovisionaron detrás de un Application Load Balancer con umbrales de escalado dinámico, estableciendo una base segura para la migración de infraestructura cloud en producción.
Supervisión de ingeniería humana: validación de la infraestructura como código acelerada por IA frente a estándares de seguridad
Canvas Developers utiliza agentes de programación con IA y entornos estructurados para acelerar la creación de scripts de Terraform y el código repetitivo de configuración. Si bien las herramientas de IA generan rápidamente bloques modulares de recursos, depender exclusivamente de scripts automatizados introduce graves riesgos operativos. Los modelos de IA redactan con frecuencia roles de IAM excesivamente permisivos, omiten límites de cifrado o configuran erróneamente las reglas de entrada de los grupos de seguridad. Ingenieros de DevOps experimentados dirigieron la arquitectura, realizando revisiones por pares línea por línea de cada declaración generada para aplicar políticas de privilegio mínimo, las mejores prácticas de gestión de secretos y un exhaustivo hardening de infraestructura cloud.
Implementación: ¿cómo se llevó a cabo la migración de base de datos y aplicaciones con cero tiempo de inactividad?
Codificación de entornos reproducibles mediante Terraform y delivery harnesses con IA
La implementación comenzó definiendo los entornos de staging y producción a través de una migración con infraestructura como código utilizando Terraform. Los equipos de ingeniería aprovecharon delivery harnesses con IA para estructurar con rapidez declaraciones de recursos, configuraciones de estado del backend y definiciones de red. Ingenieros experimentados verificaron todos los grupos de parámetros, las políticas de gestión de secretos y las configuraciones de interconexión de Nube Privada Virtual (VPC), garantizando que el aprovisionamiento de la infraestructura se mantuviera reproducible en todas las fases de despliegue y libre de desviaciones de configuración.
Ejecución de replicación continua de datos, verificación de sincronización y transición escalonada del tráfico
Para lograr una migración de infraestructura cloud con cero tiempo de inactividad y garantizar una migración cloud sin downtime, se estableció la sincronización de datos entre la base de datos del PaaS heredado y el clúster administrado de destino en AWS, culminando con éxito la migración de PaaS a AWS. Flujos continuos de replicación lógica reflejaron las escrituras prácticamente en tiempo real, mientras que las comprobaciones de integridad validaron la paridad de filas en las tablas transaccionales. Durante una ventana de transición programada, la plataforma ejecutó un cambio gradual de DNS y drenaje de conexiones (connection draining), enrutando el tráfico de los clientes de manera fluida y sin interrumpir sesiones analíticas activas.
Automatización de pipelines de despliegue con comprobaciones de estado y capacidades de rollback rápido
La nueva arquitectura integró pipelines automatizados de despliegue CI/CD que incorporan rigurosas prácticas de hardening de infraestructura cloud. Los pipelines ejecutan análisis estático de código, escaneo de vulnerabilidades en contenedores y despliegues canary en los clústeres de destino. Sondas automatizadas de estado de la aplicación monitorizan la latencia y las tasas de error durante los lanzamientos, activando rollbacks automáticos e inmediatos si se detectan anomalías respecto a los umbrales establecidos, protegiendo así la fiabilidad de la migración cloud en producción durante los ciclos de entrega continua.
Antes vs. después: ¿qué cambió una vez reforzada la infraestructura de producción?
Estabilidad: sustituir las caídas por colapso de memoria con pods de autoescalado reactivo
Antes de la transición, los picos de concurrencia impredecibles saturaban las asignaciones fijas de memoria, lo que provocaba reinicios de contenedores y degradaba la experiencia de usuario. Tras la migración de infraestructura cloud en producción, los recursos de cómputo escalan horizontalmente y de forma dinámica entre zonas de disponibilidad en respuesta a la utilización de CPU y memoria. El tráfico entrante de analítica se distribuye eficientemente entre pods de aplicación en buen estado, eliminando los reinicios por agotamiento de memoria y estabilizando las cargas de trabajo en los picos matutinos.
Seguridad & control: transición de redes abiertas a clústeres relacionales completamente aislados
Anteriormente, el tráfico de la base de datos circulaba a través de rutas públicas de internet, protegido únicamente por credenciales y cifrado en tránsito. En el entorno reforzado de AWS, la capa de base de datos reside íntegramente en subredes privadas aisladas, inaccesibles desde la web pública. Los pods de aplicación se comunican mediante grupos de seguridad privados, y las copias de seguridad automatizadas ejecutan políticas de retención de instantáneas sin intervención humana. Este enfoque estructurado de DevOps para la migración de infraestructura cloud aportó una gobernanza de nivel empresarial y una visibilidad total de la infraestructura.
Conclusiones clave: ¿Cuándo debería su equipo de ingeniería dar el salto desde un hosting PaaS inicial?
Comprender los balances de la IA en DevOps: scripting rápido frente a la auditoría de seguridad humana esencial
Los agentes de programación con IA modernos aceleran los flujos de trabajo de infraestructura al generar configuraciones de Terraform, scripts de despliegue y definiciones de recursos en cuestión de minutos. Sin embargo, las herramientas de IA no pueden sustituir la experiencia técnica en el dominio. Con frecuencia tienen dificultades para definir límites de seguridad, generando reglas de firewall excesivamente permisivas o pasando por alto restricciones estrictas de IAM. Aunque los agentes automatizados agilizan drásticamente la entrega de código base inicial, los ingenieros de DevOps experimentados deben dirigir la arquitectura, auditar las configuraciones de seguridad y aprobar cada pase a producción.
Señales críticas: límites de concurrencia, necesidades de redes personalizadas y capacidad predecible
Decidir cuándo migrar de heroku a aws responde a puntos de inflexión arquitectónicos más que a hitos arbitrarios. Cuando las plataformas experimentan cuellos de botella de concurrencia matutinos, requieren límites aislados de Nube Privada Virtual (VPC) o superan los rígidos límites de memoria de los contenedores, una disciplinada migración de infraestructura cloud con DevOps se vuelve esencial para garantizar la confiabilidad sostenida de la plataforma.
Próximos pasos: Solicitar una evaluación delimitada de DevOps e infraestructura cloud
Canvas Developers diseña aplicaciones web a medida, plataformas SaaS y arquitecturas cloud resilientes. Si su aplicación ha superado las capacidades del hosting inicial, visite https://www.canvasdevelopers.com/contact para coordinar una evaluación delimitada de DevOps e infraestructura cloud.