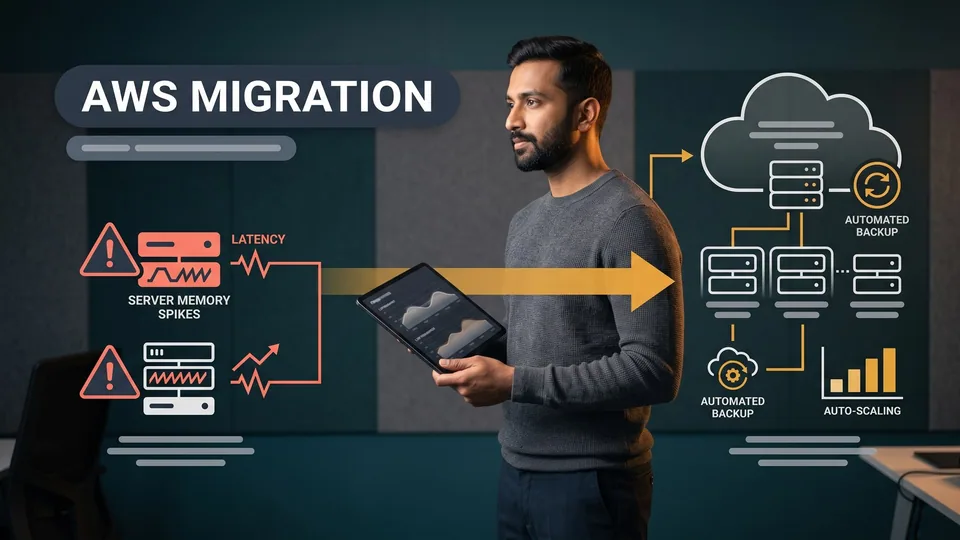
本案例深度解析了一家快速成长的 B2B 数据分析平台如何顺利实现 PaaS迁移到AWS,从入门级托管平稳过渡至企业级云环境。本文由 Canvas Developers 撰写,旨在展示我们的技术方法论而非针对特定客户项目,深入探讨了云基础设施迁移中的 DevOps 规范与实践。当业务规模扩张超出托管平台的入门层级时,工程团队亟需采用加固级架构,以保障服务高可用性并建立可复现的运维环境。
执行摘要:成长型 Web 应用如何实现 PaaS迁移到AWS 的零停机云迁移?
初期瓶颈:PaaS 内存上限与早间并发流量洪峰
在这一典型案例中,一家处于成长期的 B2B 分析平台运行在具有固定内存边界的入门级托管 PaaS 环境中。在每天可预期的早间并发流量洪峰期间,突发的数据摄入量超出了容器内存阈值,频繁触发内核终止事件与意外重启。由于应用容器共享扁平的公网路由而非隔离子网,团队面临着日益严峻的稳定性与安全挑战,亟需通过严密的 DevOps 云架构加固推进云基础设施迁移。
架构转型:隔离的专有网络 (VPC)、多可用区故障转移与自动化 CI/CD
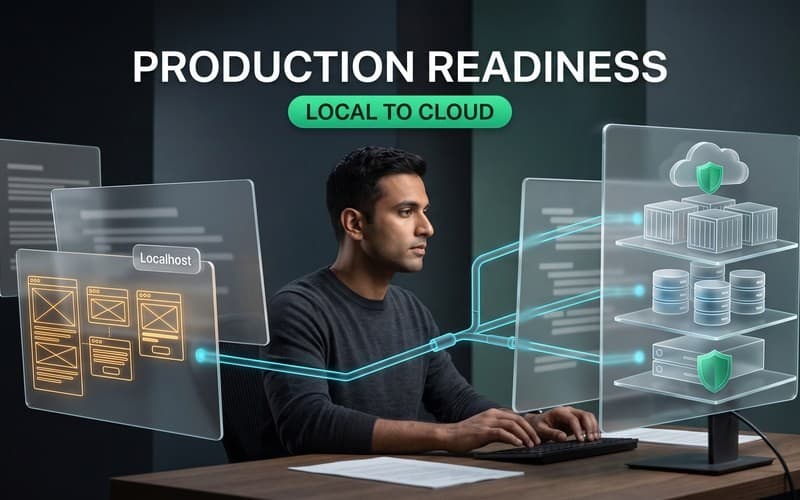
为确保平台稳定性,Canvas Developers 在 AWS 上构建了一套加固级基础设施。目标拓扑架构取代了僵化的托管层级,全面采用私有 VPC 子网、多可用区关系型数据库故障转移以及自动化部署流水线。这项生产环境云迁移在模块化环境中全面落地了基础设施即代码迁移,在保障在途分析流量安全的前提下,实现了弹性计算伸缩与零停机数据库割接。
业务场景:早间并发流量洪峰为何导致入门级托管架构失稳?
触及固定内存阈值与容器非计划重启
在这一典型业务场景中,工程团队依托入门级 PaaS 容器 dyno 来支撑分析仪表盘和批处理任务的运行。随着客户使用规模的扩大,早间的并发流量洪峰触发了高强度的数据摄取任务,迅速消耗了可用的堆内存空间。由于标准 dyno 受到严格的 RAM 限制,突发的内存峰值迫使容器运行时进入内存不足状态,导致在核心业务时段发生自动重启。当企业评估如何推进 Heroku迁移到AWS 时,这种反复出现的系统不稳定性往往成为启动 PaaS迁移到AWS 的最初催化剂。
缺乏私有子网的共享 PaaS 架构网络安全局限
除了算力资源的耗尽,该平台还面临着结构性的网络架构限制。入门级托管架构缺乏私有网络隔离,导致应用 pod 必须使用 SSL 证书通过公网主机名与关系型数据库进行通信。尽管传输过程经过加密,但将敏感的数据库端口直接暴露于公网,不仅带来了合规风险,还导致团队无法实施细粒度的 IP 安全策略。解决这些架构缺陷,突显了围绕私有子网和企业网络边界推进云基础设施迁移、制定规范化 PaaS迁移到AWS 实施路线图并开展 DevOps云架构加固的必要性。
核心利害剖析:业务规模超出入门级托管后的真实运维风险有哪些?
业务数据接入高峰期的分析事务丢失风险
当早间并发流量洪峰引发内存耗尽并导致容器被终止时,正在执行的客户端数据接入流在运行中途中断。由于B2B分析流水线要求严格保障事务记录的可靠落地,进程的意外崩溃造成了海量的数据对账积压,并给客户合作关系带来了严峻考验。在入门级托管环境中处理高吞吐量业务会不断累积系统可靠性技术债,这也凸显了通过DevOps协同推进PaaS迁移到AWS的紧迫性与必要性。
数据库端点暴露于隔离网络之外带来的合规漏洞
除运行时的不稳定性外,将生产数据库部署在公网端点上还会引发重大的安全合规风险。企业级潜在客户在最终敲定数据合作协议前,往往明确要求必须具备严格的网络分段、私有子网隔离机制以及可审计的入站访问控制。数据库实例若缺乏私有边界隔离,将使整个平台暴露在潜在的横向移动安全威胁之中;这充分证明,完备的云基础设施迁移与DevOps云架构加固不仅需要关注极致性能,更必须将网络安全置于首要位置。
架构蓝图:Canvas Developers 如何设计目标 AWS 基础架构?
构建私有专有网络 (VPC) 边界、多可用区 (Multi-AZ) 关系型故障转移与弹性计算
为了构建企业级运行环境,Canvas Developers 架构了跨多个可用区部署的 AWS 专有网络 (VPC)。业务工作负载被划分为专门的隔离层级:用于负载均衡器的公网子网、用于应用 Pod 的私网计算子网,以及托管关系型数据库集群的独立持久化子网。通过配置托管式多可用区 (Multi-AZ) 故障转移,彻底消除了单点故障,确保在基础设施维护或硬件故障期间实现高可用性。容器化工作负载部署在具备动态伸缩阈值的 Application Load Balancer 之后,为 PaaS迁移到AWS 的生产环境云迁移与云基础设施迁移奠定了安全基线。
人工工程把关:对照安全标准验证 AI 加速的基础设施即代码
Canvas Developers 使用 AI 编码智能体与结构化测试框架来加速 Terraform 脚本编写及配置样板代码生成。尽管 AI 工具能够快速生成模块化资源块,但单纯依赖自动化脚本会带来严重的运维风险。AI 模型经常会编写出权限过宽的 IAM 角色、遗漏加密边界,或错误配置安全组入站规则。经验丰富的 DevOps 工程师全程把控架构,对每一条生成的声明式配置进行逐行同行评审,以严格落实最小权限策略、机密管理最佳实践以及深度的 DevOps云架构加固。
落地实施:如何实现零停机数据库与应用迁移?
利用 Terraform 与 AI 交付框架实现可复用环境代码化
在本次云基础设施迁移中,项目首先借助 Terraform 践行基础设施即代码,对预发布环境和生产环境进行了标准化定义。工程团队利用 AI 交付框架,迅速完成了资源声明、后端状态(backend state)配置与网络架构定义的组装编排。随后,资深工程师全面核验了所有参数组、密钥管理策略以及专有网络 (VPC) 对等连接配置,确保云基础设施的编排配置在各部署阶段均具备极高的可复用性,彻底消除配置漂移,保障生产环境云迁移平稳可控。
执行持续数据复制、同步校验与分阶段流量割接
为达成零停机云迁移目标,团队在原有的旧版 PaaS 数据库与目标 AWS 托管数据库集群之间建立了可靠的数据同步链路,平稳推进 PaaS迁移到AWS。底层依托持续逻辑复制流,以近乎实时的速度镜像同步写入操作,并通过数据完整性校验确保各事务表的行级一致性。在指定的数据库割接窗口期内,平台分阶段执行了 DNS 切换与连接排空(connection draining),平滑引导客户端流量,全程未中断任何活跃的分析会话。
集成健康检查与快速回滚能力的自动化部署流水线
全新架构深度整合了自动化 CI/CD 部署流水线,全面推行严谨的 DevOps云架构加固 实践。流水线针对目标集群自动执行静态代码分析、容器镜像漏洞扫描以及金丝雀(Canary)灰度发布。在发布过程中,自动化应用健康探针严密监控延迟与错误率,一旦指标超出阈值便即刻触发自动化秒级回滚,从而有效规避潜在运维风险,在持续交付周期中全方位守护系统的高可用性与生产环境稳定性。
迁移前后对比:生产基础设施加固带来了哪些改变?
稳定性:以弹性自动伸缩 Pod 彻底解决内存崩溃故障
在开展 PaaS迁移到AWS 之前,不可预测的并发流量洪峰屡屡击穿固定的内存配额,频繁触发容器重启并严重影响用户体验。而在完成生产环境云基础设施迁移后,计算资源能够根据 CPU 和内存利用率跨可用区动态横向伸缩。系统将传入的分析流量高效分发至健康的应用程序 Pod,彻底消除了因内存耗尽引发的重启故障,稳健支撑早间业务高峰。
安全与管控:从开放式网络架构转向完全隔离的关系型集群
以往,数据库流量需经由公网路由传输,仅依靠访问凭据与传输加密进行防护。而在加固级 AWS 基础设施环境中,数据库层完全驻留在无法从公网访问的隔离私有子网内。应用程序 Pod 仅通过私有安全组进行通信,自动化备份则在无需人工干预的情况下严格执行快照保留策略。这种规范化的云基础设施迁移与 DevOps云架构加固实践,带来了企业级治理能力与全面的基础设施可见性。
核心要点:工程团队何时应当告别入门级托管,实现PaaS迁移到AWS?
洞悉 AI DevOps 的权衡取舍:快速脚本编写与关键的人工安全审计
现代 AI 编程智能体能够在数分钟内起草基础设施即代码(Terraform)配置、部署脚本及资源定义,显著加速基础设施工作流。然而,AI 工具无法取代深厚的专业经验。它们在界定安全边界时往往面临挑战,极易生成权限过于宽松的防火墙规则,或遗漏严格的 IAM 权限约束。尽管自动化智能体大幅加快了样板代码的交付,但仍需资深 DevOps 工程师来主导架构设计、落实 DevOps云架构加固、审计安全配置,并对每一次生产环境发布进行严格把关。
关键信号:并发上限、自定义网络需求与可预测的容量规划
决定何时推进 Heroku迁移到AWS,关键取决于架构演进的拐点,而非随意设定的时间节点。当平台遭遇早间并发瓶颈乃至并发流量洪峰、需要隔离的专有网络 (VPC) 边界,或突破了僵化的容器内存上限时,推行严谨规范的云基础设施迁移与 DevOps 实践,便成为保障平台持续稳定与高可用性的立足之本。
后续步骤:申请定制化 DevOps 与云基础设施评估
Canvas Developers 专注于打造定制化 Web 应用程序、SaaS 平台以及高弹性的云架构。如果您的业务系统已超出入门级托管的承载能力,欢迎访问 https://www.canvasdevelopers.com/contact,与我们探讨量身定制的 DevOps 与云基础设施评估方案。