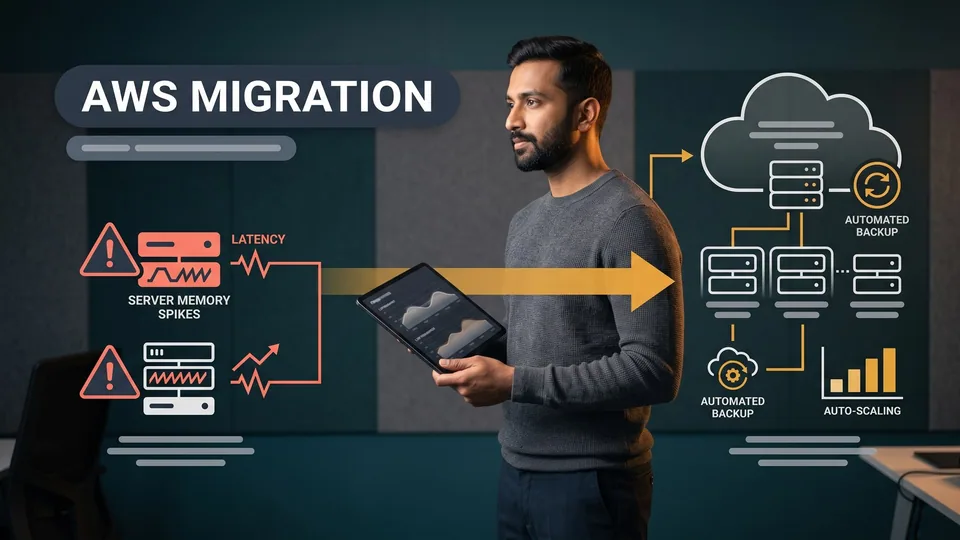
تستعرض دراسة الحالة التوضيحية هذه تجربة منصة متنامية لتحليلات الأعمال (B2B) في ترحيل البنية التحتية إلى AWS، وانتقالها من استضافة أولية على منصة كخدمة (PaaS) إلى بيئة سحابية على مستوى المؤسسات. وقد صاغ فريق Canvas Developers هذا السيناريو لتوضيح منهجيتنا التقنية بدلاً من استعراض مشروع محدد لأحد العملاء، مسلطاً الضوء على ممارسات cloud infrastructure migration devops. فعندما يتجاوز نمو البرمجيات حدود باقات الاستضافة المدارة للمبتدئين، تحتاج الفرق الهندسية إلى بنية تحتية معززة أمنياً تحافظ على استمرارية الخدمة وتؤسس بيئات تشغيلية قابلة للتكرار.
ملخص تنفيذي: كيف يمكن لتطبيق ويب متنامٍ التحويل من PaaS إلى AWS وترحيل البنية التحتية إلى AWS دون أي فترة توقف؟
عنق الزجاجة الأولي: قيود ذاكرة منصة كخدمة (PaaS) وطفرات الطلب المتزامن الصباحية
في هذا السيناريو التوضيحي، كانت منصة تحليلات B2B تشهد نمواً متسارعاً وتعتمد على استضافة أولية عبر منصة كخدمة (PaaS) بحدود ذاكرة ثابتة. وخلال طفرات الطلب المتزامن الصباحية المتوقعة، تجاوزت طفرات استيعاب البيانات الحدود القصوى لذاكرة الحاويات، مما أدى إلى إيقاف العمليات قسرياً بواسطة النواة (Kernel Termination) وإعادة تشغيل غير مخطط لها للنظام. ونظراً لأن حاويات التطبيق كانت تشترك في مسار توجيه عام ومسطح بدلاً من شبكات فرعية معزولة، واجه الفريق تحديات متصاعدة على مستوى الاستقرار والحماية تطلبت تعزيز أمان البنية السحابية DevOps واعتماد نهج منضبط لترحيل البنية التحتية السحابية (cloud infrastructure migration devops).
البنية المعمارية المطورة: شبكات سحابة خاصة افتراضية (VPC) معزولة، وتجاوز الفشل متعدد مناطق التوافر (Multi-AZ Failover)، وأتمتة مسارات CI/CD
ولتحقيق استقرار المنصة، صممت Canvas Developers بنية تحتية معززة أمنياً على AWS عبر ترحيل البنية التحتية إلى AWS. حيث استبدلت الهيكلية المستهدفة طبقات الاستضافة الجامدة بشبكات فرعية خاصة ضمن سحابة خاصة افتراضية (VPC)، مع ترحيل قاعدة البيانات وتفعيل تجاوز الفشل لقواعد البيانات العلائقية عبر مناطق توافر متعددة (Multi-AZ Failover)، وتوفير خطوط أنابيب نشر مؤتمتة. ونجح ترحيل بيئة الإنتاج السحابية هذا في ترسيخ البنية التحتية ككود (IaC) عبر بيئات معيارية، مما كفل استمرارية الخدمة والتوسع المرن لقدرات الحوسبة، وضمان الانتقال دون أي فترة توقف من خلال ترحيل السحابة بدون توقف ودون تعريض تدفق بيانات التحليلات المباشرة لأي مخاطر.
السيناريو: لماذا أدت طفرات الزيارات الصباحية إلى زعزعة استقرار الاستضافة الأولية؟
بلوغ الحدود القصوى للذاكرة وإعادة تشغيل الحاويات غير المخطط لها
في هذا السيناريو التوضيحي، اعتمد الفريق الهندسي على حاويات dynos الأولية ضمن نموذج منصة كخدمة (PaaS) لتشغيل لوحات تحليلات البيانات ومهام المعالجة المجمعة. ومع تزايد استخدام العملاء، تسببت طفرات الزيارات الصباحية وطفرات الطلب المتزامن في إطلاق عمليات استيعاب مكثفة للبيانات استهلكت مساحة الذاكرة (Heap space) المتاحة بسرعة. ونظرًا لأن حاويات dynos القياسية كانت مقيدة بحدود صارمة لذاكرة الوصول العشوائي (RAM)، فقد أدت القفزات المفاجئة في استهلاك الذاكرة إلى دفع بيئات تشغيل الحاويات نحو حالة نفاد الذاكرة، مما تسبب في إعادة تشغيلها تلقائيًا خلال ساعات العمل الحرجة. وعندما تقيّم المؤسسات خطوات الترحيل من Heroku إلى AWS بهدف ترحيل البنية التحتية إلى AWS، غالبًا ما يمثل عدم الاستقرار المتكرر هذا المحفز الأول للبدء في مسار التغيير.
القيود الأمنية لشبكات منصة كخدمة (PaaS) المشتركة في ظل غياب الشبكات الفرعية الخاصة
وإلى جانب استنزاف موارد الحوسبة، واجهت المنصة قيودًا هيكلية على مستوى الشبكة؛ إذ افتقرت بيئة الاستضافة الأولية إلى العزل الشبكي الخاص، مما فرض على وحدات التطبيق (Pods) الاتصال بقاعدة البيانات الترابطية عبر أسماء نطاقات عامة باستخدام شهادات SSL. ورغم تشفير البيانات أثناء النقل، إلا أن كشف منافذ قواعد البيانات الحساسة مباشرة على الإنترنت تسبب في مخاطر تمس الامتثال التنظيمي ومنع الفريق من تطبيق سياسات أمان دقيقة لعناوين IP. وقد سلّطت معالجة هذه الثغرات المعمارية الضوء على ضرورة وضع خارطة طريق منظمة لإتمام التحويل من PaaS إلى AWS ترتكز على ممارسات ديف أوبس (DevOps) وتستهدف تعزيز أمان البنية السحابية DevOps، وصُممت بالاعتماد على شبكات فرعية خاصة ونطاقات شبكية مؤسسية متكاملة.
ما كان على المحك: ما هي المخاطر التشغيلية الحقيقية لتجاوز حدود الاستضافة الأولية؟
مخاطر فقدان معاملات التحليلات خلال ساعات ذروة استيعاب البيانات
عندما أدى نفاد الذاكرة إلى إنهاء عمل الحاويات قسراً أثناء طفرات الطلب المتزامن وحركة المرور الصباحية، تعطلت مسارات استيعاب بيانات العملاء النشطة في منتصف مرحلة التنفيذ. ونظراً لأن خطوط معالجة تحليلات الشركات (B2B) تتطلب تسجيلاً مضموناً للمعاملات، فقد تسبب الانهيار غير المتوقع للعمليات في تراكم أعباء ضخمة لمطابقة البيانات وتوتر العلاقات مع العملاء. كما أن تشغيل معالجة البيانات عالية الإنتاجية على باقات استضافة أولية يراكم ديوناً تشغيلية تمس استمرارية الخدمة وموثوقيتها، مما يبرز الضرورة الملحة لـ ترحيل بيئة الإنتاج السحابية وإنجاز ترحيل البنية التحتية إلى AWS عبر التحويل من PaaS إلى AWS بممارسات ديف أوبس (DevOps) منسقة.
ثغرات الامتثال الناجمة عن كشف نقاط نهاية قواعد البيانات خارج شبكة معزولة
فبالإضافة إلى عدم الاستقرار أثناء وقت التشغيل، فرضت استضافة قواعد بيانات الإنتاج على نقاط نهاية عامة التزامات ومخاطر أمنية وتنظيمية جسيمة. إذ يطلب العملاء المحتملون من كبرى الشركات باستمرار عزلاً صارماً للشبكة، وفصلاً تاماً للشبكات الفرعية الخاصة، وضوابط دخول قابلة للتدقيق قبل إبرام أي اتفاقيات بيانات. كما أن ترك مثيلات قواعد البيانات دون حدود عزل خاصة عرض المنصة لتهديدات جانبية محتملة، مما يثبت أن أي مشروع شامل لـ ترحيل البنية التحتية السحابية (cloud infrastructure migration devops) يستهدف تعزيز أمان البنية السحابية DevOps يجب أن يمنح أمان الشبكة أولوية قصوى توازي الأداء المجرد.
المخطط المعماري: كيف صممت Canvas Developers الأساس المستهدف لترحيل البنية التحتية إلى AWS؟
هيكلة حدود سحابة خاصة افتراضية (VPC)، وتجاوز الفشل لقواعد البيانات العلائقية عبر مناطق توافر متعددة (Multi-AZ)، والحوسبة المرنة
لتأسيس بيئة تشغيلية بمستوى المؤسسات الكبرى، صممت Canvas Developers سحابة خاصة افتراضية (VPC) على AWS ونشرتها عبر مناطق توافر متعددة (Availability Zones). وجرى عزل أعباء العمل في طبقات مخصصة: شبكات فرعية عامة لموازنات التحميل (Load Balancers)، وشبكات فرعية خاصة بالحوسبة لحاويات التطبيقات (Application Pods)، وشبكات فرعية معزولة للبيانات الدائمة تستضيف عنقود قواعد البيانات العلائقية. كما ساهم إعداد تجاوز الفشل المُدار عبر مناطق توافر متعددة (Multi-AZ) في القضاء على نقاط الفشل الفردية، مما يضمن استمرارية الخدمة وتوافرها العالي أثناء صيانة البنية التحتية أو أعطال العتاد. وتم نشر أعباء العمل القائمة على الحاويات خلف موازن تحميل التطبيقات (Application Load Balancer) مع عتبات توسع ديناميكية، مما أرسى أساساً آمناً لعملية ترحيل بيئة الإنتاج السحابية.
الإشراف الهندسي البشري: التحقق من توافق البنية التحتية ككود (IaC) المُسرَّعة بالذكاء الاصطناعي مع معايير الأمان
تعتمد Canvas Developers على وكلاء برمجة مدعومين بالذكاء الاصطناعي وأطر عمل منظمة لتسريع كتابة نصوص Terraform البرمجية وقوالب الإعداد المتكررة. ورغم أن أدوات الذكاء الاصطناعي تُنشئ كتل الموارد النمطية بسرعة فائقة، فإن الاعتماد الكلي على البرمجيات المؤتمتة ينطوي على مخاطر تشغيلية جسيمة؛ إذ غالباً ما تصيغ نماذج الذكاء الاصطناعي أدوار IAM بصلاحيات مفرطة، أو تغفل حدود التشفير، أو تُخطئ في ضبط قواعد الدخول (ingress) لمجموعات الأمان. لذلك، تولى مهندسو ديف أوبس (DevOps) المتمرسون توجيه البنية المعمارية، وأجروا مراجعات دقيقة سطراً بسطر لكل كود برمجي مُولّد، لفرض سياسات الحد الأدنى من الامتيازات، وتطبيق أفضل ممارسات إدارة الأسرار الرقمية، وتحقيق تعزيز أمان البنية السحابية DevOps بشكل شامل ومحكم.
مرحلة التنفيذ: كيف تم ترحيل قاعدة البيانات والتطبيقات دون أي فترة توقف؟
بناء بيئات عمل قابلة للتكرار برمجياً باستخدام Terraform ومنظومات التسليم بالذكاء الاصطناعي
بدأت مرحلة التنفيذ بتحديد بيئات الاختبار والإنتاج لضمان نجاح ترحيل بيئة الإنتاج السحابية، بالاعتماد على البنية التحتية ككود (IaC) باستخدام Terraform. واستعانت الفرق الهندسية بمنظومات تسليم مدعومة بالذكاء الاصطناعي لتجميع توصيفات الموارد، وتكوينات الحالة الخلفية (Backend State)، وتعريفات الشبكة بسرعة وكفاءة. كما تولى مهندسون متمرسون مراجعة كافة مجموعات المعاملات (Parameter Groups)، وسياسات إدارة الأسرار، وتكوينات ربط السحابة الخاصة الافتراضية (VPC Peering)، مما كفل بقاء عملية تجهيز البنية التحتية قابلة للتكرار عبر مراحل النشر المختلفة دون أي انحراف في التكوين.
تنفيذ النسخ المتماثل المستمر للبيانات، والتحقق من المزامنة، والتحويل التدريجي لحركة المرور
ولتحقيق ترحيل السحابة بدون توقف وإتمام ترحيل البنية التحتية إلى AWS دون أي فترة توقف، تم تأسيس مزامنة مستمرة للبيانات ضمن مسار التحويل من PaaS إلى AWS بين قاعدة بيانات المنصة كخدمة (PaaS) السابقة ومجموعة قواعد بيانات AWS المدارة المستهدفة. وعملت مسارات النسخ المتماثل المنطقي المستمر على مطابقة عمليات الكتابة في الوقت الفعلي تقريباً، بالتزامن مع فحوصات سلامة البيانات للتحقق من تطابق الصفوف عبر جداول المعاملات. وخلال نافذة التحويل المحددة، نفذت المنصة تبديلاً تدريجياً لسجلات DNS مع تفريغ الاتصالات (Connection Draining)، مما أتاح توجيه حركة مرور المستخدمين بسلاسة ودون انقطاع أي من جلسات التحليلات النشطة.
أتمتة مسارات النشر مع فحوصات السلامة وإمكانات التراجع السريع
دمجت البنية المعمارية الجديدة مسارات نشر مؤتمتة عبر CI/CD تعتمد ممارسات صارمة لفرق الديف أوبس (DevOps) في تعزيز أمان البنية السحابية DevOps لبناء بنية تحتية معززة أمنياً. وتقوم هذه المسارات بإجراء التحليل الثابت للأكواد، وفحص الحاويات لاكتشاف الثغرات الأمنية، وتنفيذ عمليات النشر بنمط كناري (Canary Deployments) على العناقيد المستهدفة. كما ترصد مجسات فحص سلامة التطبيقات المؤتمتة زمن الاستجابة ومعدلات الأخطاء أثناء عمليات النشر، مما يتيح التراجع التلقائي الفوري في حال رصد أي تجاوز للحدود المسموح بها، وهو ما يضمن استمرارية الخدمة وحماية موثوقية بيئة الإنتاج خلال دورات التسليم المستمر.
قبل وبعد: ما الذي تغير بمجرد أن أصبحت البنية التحتية لبيئة الإنتاج معززة أمنياً؟
الاستقرار: استبدال انقطاعات انهيار الذاكرة بوحدات (Pods) سريعة الاستجابة ذات توسع تلقائي
قبل عملية التحول، كانت طفرات الطلب المتزامن غير المتوقعة تتجاوز حدود الذاكرة الثابتة المخصصة، مما يؤدي إلى إعادة تشغيل الحاويات وتراجع تجربة المستخدم. وعقب ترحيل بيئة الإنتاج السحابية في إطار ترحيل البنية التحتية إلى AWS، باتت موارد الحوسبة تتوسع تلقائياً وبشكل ديناميكي عبر مناطق التوافر استجابةً لمعدلات استهلاك المعالج (CPU) والذاكرة. كما يتم توزيع حركة بيانات التحليلات الواردة بكفاءة عبر وحدات التطبيقات السليمة (Pods)، مما يلغي تماماً أعطال إعادة التشغيل الناتجة عن استنفاد الذاكرة ويضمن استقرار أعباء العمل خلال فترات الذروة الصباحية.
الأمان والتحكم: الانتقال من الشبكات المفتوحة إلى عناقيد قواعد بيانات ارتباطية معزولة تماماً
سابقاً، كانت حركة مرور بيانات قواعد البيانات تعبر مسارات الإنترنت العامة محميةً فقط ببيانات الاعتماد وتشفير نقل البيانات. أما في بيئة AWS ذات البنية التحتية المعززة أمنياً، فإن طبقة قواعد البيانات تقع بالكامل داخل شبكات فرعية خاصة ومعزولة لا يمكن الوصول إليها من شبكة الإنترنت العامة. وتتواصل وحدات التطبيقات (Pods) عبر مجموعات أمان خاصة، بينما تنفذ النسخ الاحتياطية المؤتمتة سياسات الاحتفاظ بالنسخ اللحظية دون أي تدخل بشري. وقد أثمر هذا النهج المنظم في تعزيز أمان البنية السحابية DevOps وترحيل البنية التحتية السحابية (cloud infrastructure migration devops) عن توفير حوكمة بمستوى المؤسسات الكبرى مع رؤية شاملة لكامل البنية التحتية.
أهم الخلاصات: متى ينبغي لفريقك الهندسي الانتقال من استضافة منصة كخدمة (PaaS) الأولية؟
فهم مفاضلات الذكاء الاصطناعي في ديف أوبس (DevOps): البرمجة النصية السريعة مقابل التدقيق الأمني البشري الضروري
تُسهم وكلاء البرمجة المدعومة بالذكاء الاصطناعي الحديثة في تسريع سير عمل البنية التحتية من خلال صياغة إعدادات البنية التحتية ككود IaC عبر Terraform، ونصوص النشر البرمجية، وتعريفات الموارد في غضون دقائق معدودة. غير أن أدوات الذكاء الاصطناعي لا يمكن أن تحل محل الخبرة التخصصية؛ إذ غالباً ما تواجه صعوبات في تحديد النطاقات الأمنية، مما يؤدي إلى إنشاء قواعد جدران نارية مفرطة التساهل أو إغفال قيود إدارة الهوية والوصول (IAM) الصارمة. وبينما تسرّع الأدوات المؤتمتة تسليم النماذج البرمجية الجاهزة بشكل كبير، يتعين على مهندسي ديف أوبس (DevOps) المتمرسين توجيه المعمارية، وضمان تعزيز أمان البنية السحابية DevOps عبر تدقيق الإعدادات الأمنية، واعتماد كل إصدار يتم إطلاقه لبيئة الإنتاج.
مؤشرات حاسمة: حدود طفرات الطلب المتزامن، واحتياجات الشبكات المخصصة، والسعة الاستيعابية المتوقعة
إن اتخاذ قرار الترحيل من Heroku إلى AWS والتحويل من PaaS إلى AWS بهدف ترحيل البنية التحتية إلى AWS يستند إلى نقاط تحوّل معمارية دقيقة بدلاً من مراحل اعتباطية. فعندما تواجه المنصات اختناقات ناجمة عن طفرات الطلب المتزامن الصباحية، أو تتطلب حدوداً معزولة لشبكة سحابة خاصة افتراضية (VPC)، أو تتجاوز سعة ذاكرة الحاويات الثابتة، يصبح ترحيل بيئة الإنتاج السحابية وترحيل البنية التحتية السحابية عبر ممارسات cloud infrastructure migration devops المنضبطة أمراً جوهرياً لضمان ترحيل السحابة بدون توقف والحفاظ على استمرارية الخدمة وموثوقية المنصة دون أي فترة توقف.
الخطوات التالية: طلب تقييم محدد النطاق لخدمات ديف أوبس (DevOps) والبنية التحتية السحابية
تتولى Canvas Developers تصميم وهندسة تطبيقات ويب مخصصة، ومنصات برمجيات كخدمة (SaaS)، ومعماريات سحابية مرنة ذات بنية تحتية معززة أمنياً. فإذا تجاوز تطبيقك حدود الاستضافة الأولية، تفضل بزيارة https://www.canvasdevelopers.com/contact لمناقشة إجراء تقييم مخصص لخدمات ديف أوبس (DevOps) والبنية التحتية السحابية.