Este estudo de caso ilustrativo analisa como uma plataforma de analytics B2B em expansão realizou a sua migração para AWS, fazendo a transição de uma hospedagem inicial PaaS para um ambiente de nuvem corporativo. Escrito pela Canvas Developers para demonstrar nossa metodologia técnica, e não um projeto específico de cliente, este cenário explora a disciplina de DevOps na migração de infraestrutura em nuvem. Quando um software em expansão supera os níveis hobby / planos de entrada gerenciados, as equipes de engenharia passam a exigir arquiteturas reforçadas e blindadas que preservem a disponibilidade de serviço e estabeleçam ambientes operacionais reprodutíveis.
Sumário Executivo: Como uma Aplicação Web em Crescimento Pode Fazer a Migração de PaaS para AWS com Zero Downtime (Sem Interrupção)?
O Gargalo Inicial: Limites de Memória no PaaS e Picos de Concorrência Matinais
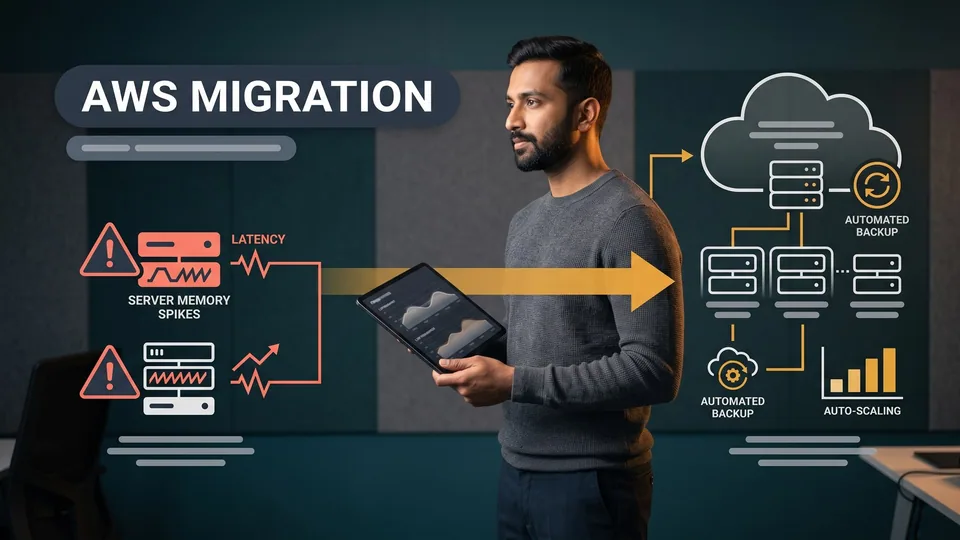
Neste cenário ilustrativo, uma plataforma analítica B2B em crescimento operava em uma hospedagem inicial em PaaS com limites fixos de memória. Durante previsíveis picos de concorrência matinais, sobrecargas na ingestão de dados excediam os limites de memória dos contêineres, disparando encerramentos pelo kernel e reinicializações não planejadas. Como os contêineres da aplicação compartilhavam um roteamento público direto em vez de sub-redes isoladas, a equipe enfrentava crescentes desafios de estabilidade e segurança, exigindo uma disciplinada migração de infraestrutura em nuvem com práticas de DevOps.
A Arquitetura Transformada: Rede Isolada em Virtual Private Cloud (VPC), Failover Multi-AZ e CI/CD Automatizado
Para estabilizar a plataforma na migração para AWS, a Canvas Developers projetou uma base na AWS reforçada e blindada por meio do hardening de infraestrutura cloud. A topologia de destino substituiu camadas rígidas de hospedagem por sub-redes privadas em Virtual Private Cloud (VPC), failover de banco de dados relacional multi-AZ e pipelines automatizados de implantação. Esta migração de infraestrutura para AWS em produção estabeleceu a Infraestrutura como Código (IaC) entre ambientes modulares, garantindo escalabilidade computacional resiliente e uma transição com zero downtime (sem interrupção), sem colocar em risco o tráfego analítico em andamento.
O Cenário: Por Que os Picos de Tráfego Matinais Desestabilizavam a Hospedagem Inicial?
Limites Fixos de Memória e Reinicializações Não Planejadas de Contêineres
Neste cenário ilustrativo, a equipe de engenharia dependia de dynos de contêineres em PaaS de plano de entrada para disponibilizar dashboards analíticos e rotinas de processamento em lote. Conforme o uso pelos clientes aumentava, os picos de tráfego matinais disparavam rotinas intensas de ingestão de dados que consumiam rapidamente a heap space disponível. Como os dynos padrão operavam sob rígidos limites de memória RAM, picos repentinos forçavam os runtimes dos contêineres a estados de falta de memória (out-of-memory), provocando reinicializações automáticas durante horários comerciais críticos. Quando as organizações avaliam como migrar do Heroku para AWS, essa instabilidade recorrente costuma servir como o catalisador inicial para uma migração para AWS.
Limitações de Segurança em Redes Compartilhadas de PaaS sem Sub-redes Privadas
Além do esgotamento da capacidade de computação, a plataforma enfrentava restrições estruturais de rede. A hospedagem inicial não oferecia isolamento de rede privada, exigindo que os pods da aplicação se comunicassem com o banco de dados relacional por meio de hostnames públicos com certificados SSL. Embora o tráfego fosse criptografado em trânsito, expor portas sensíveis do banco de dados diretamente à internet criava riscos de conformidade e impedia a equipe de aplicar políticas granulares de segurança por IP. Superar essas lacunas arquiteturais evidenciou a necessidade de um roadmap estruturado de DevOps para a migração de PaaS para AWS, projetado com base em sub-redes privadas e perímetros de rede corporativos.
O Que Estava em Jogo: Quais São os Reais Riscos Operacionais de Superar a Hospedagem Inicial?
Risco de Perda de Transações de Analytics Durante os Horários de Pico Comercial de Ingestão
Quando o esgotamento de memória provocava o encerramento de contêineres durante os picos de tráfego matinais, os fluxos ativos de ingestão dos clientes falhavam no meio da execução. Como os pipelines de analytics B2B exigem o registro garantido de transações, as falhas inesperadas de processos geravam um acúmulo substancial de pendências na reconciliação de dados e desgastavam o relacionamento com os clientes. Operar o processamento de alto rendimento em planos de entrada gera uma dívida crescente de confiabilidade, ressaltando a necessidade de uma coordenada migração para AWS, estruturada como uma migração de PaaS para AWS com práticas de DevOps.
Vulnerabilidades de Conformidade Decorrentes de Endpoints de Banco de Dados Expostos Fora de uma Rede Isolada
Além da instabilidade em tempo de execução, hospedar bancos de dados de produção em endpoints públicos gerava passivos regulatórios e de segurança significativos. Clientes corporativos em potencial costumam exigir segregação rigorosa de rede, isolamento em sub-redes privadas e controles auditáveis de entrada antes de formalizar acordos de dados. Deixar instâncias de banco de dados sem isolamento de perímetro privado expunha a plataforma a potenciais ameaças laterais, comprovando que uma rigorosa migração de infraestrutura em nuvem com DevOps deve priorizar a segurança de rede tanto quanto o desempenho bruto.
O Blueprint Arquitetural: Como a Canvas Developers Projetou a Base de Destino na Migração para AWS?
Estruturando Limites Privados de Virtual Private Cloud (VPC), Failover Relacional Multi-AZ e Computação Elástica
Para estabelecer um ambiente operacional de padrão corporativo, a Canvas Developers projetou uma Virtual Private Cloud (VPC) da AWS implantada em múltiplas Zonas de Disponibilidade (Availability Zones). As cargas de trabalho foram isoladas em camadas dedicadas: sub-redes públicas para balanceadores de carga, sub-redes privadas de computação para os pods da aplicação e sub-redes isoladas de persistência que hospedam o cluster de banco de dados relacional. A configuração de failover gerenciado Multi-AZ eliminou pontos únicos de falha, garantindo alta disponibilidade e zero downtime (sem interrupção) durante manutenções de infraestrutura ou falhas de hardware. As cargas de trabalho conteinerizadas foram provisionadas atrás de um Application Load Balancer com limites de escalabilidade dinâmica, estabelecendo uma base segura para a migração de infraestrutura em nuvem e a migração de infraestrutura para AWS em produção.
Supervisão de Engenharia Humana: Validando a Infraestrutura como Código (IaC) Acelerada por IA Frente a Padrões de Segurança
A Canvas Developers utiliza agentes de codificação por IA e harnesses estruturados para acelerar a criação de scripts Terraform e boilerplates de configuração na infraestrutura como código para migração. Embora as ferramentas de IA gerem blocos modulares de recursos com rapidez, confiar exclusivamente em scripts automatizados introduz graves riscos operacionais. Modelos de IA frequentemente criam roles de IAM excessivamente permissivas, omitem fronteiras de criptografia ou configuram incorretamente regras de entrada em security groups. Engenheiros de DevOps experientes lideraram a arquitetura, conduzindo revisões por pares linha por linha em cada declaração gerada para aplicar políticas de privilégio mínimo, melhores práticas de gerenciamento de segredos e um rigoroso hardening de infraestrutura cloud, garantindo uma AWS reforçada e blindada.
Implementação: Como foi realizada a migração para AWS de banco de dados e aplicações com zero downtime (sem interrupção)?
Codificando ambientes reproduzíveis com Terraform e harnesses de entrega com IA
A implementação da migração de infraestrutura para AWS começou pela definição dos ambientes de staging e produção por meio de Infraestrutura como Código (IaC) com Terraform, aplicando as melhores práticas de infraestrutura como código na migração. As equipes de engenharia utilizaram harnesses de entrega com IA para estruturar rapidamente declarações de recursos, configurações de estado do backend e definições de rede. Engenheiros experientes validaram todos os parameter groups, políticas de gerenciamento de secrets e configurações de peering de Virtual Private Cloud (VPC), garantindo que o provisionamento da infraestrutura permanecesse reproduzível em todas as etapas de implantação, sem desvios de configuração (configuration drift).
Executando replicação contínua de dados, verificação de sincronização e cutover faseado de tráfego
Para realizar uma migração de infraestrutura em nuvem com zero downtime (sem interrupção), a sincronização de dados foi estabelecida entre o banco de dados legado na PaaS e o cluster gerenciado de destino na AWS, viabilizando a migração de PaaS para AWS. Fluxos contínuos de replicação lógica espelharam as gravações em tempo quase real, enquanto verificações de integridade de dados validavam a paridade de registros nas tabelas transacionais. Durante uma janela de cutover programada, a plataforma executou uma troca gradual de DNS e connection draining, roteando o tráfego de clientes de forma transparente e sem interromper sessões ativas de analytics.
Automatizando pipelines de implantação com health checks e recursos de rollback rápido
A nova arquitetura integrou pipelines automatizados de implantação CI/CD, incorporando práticas rigorosas de DevOps e hardening de infraestrutura cloud. Os pipelines executam análise estática de código, varredura de vulnerabilidades em contêineres e implantações canário nos clusters de destino. Sondas automatizadas de integridade da aplicação (health probes) monitoram a latência e as taxas de erro durante os rollouts, acionando rollbacks automáticos instantâneos caso ocorram anomalias em relação aos limites estabelecidos, protegendo a confiabilidade em produção durante os ciclos de entrega contínua.
Antes vs. Depois: O Que Mudou com o Hardening de Infraestrutura Cloud em Produção?
Estabilidade: Substituindo Falhas por Esgotamento de Memória por Pods com Auto-Scaling Responsivo
Antes da transição, picos de concorrência imprevisíveis sobrecarregavam as alocações fixas de memória, provocando reinicializações de contêineres e degradando a experiência dos usuários. Após a migração para AWS da infraestrutura em nuvem de produção, os recursos de computação passaram a escalar dinamicamente entre zonas de disponibilidade em resposta à utilização de CPU e memória. O tráfego de analytics recebido é distribuído com eficiência entre pods íntegros da aplicação, eliminando reinicializações por esgotamento de memória e estabilizando as cargas de pico matinais.
Segurança & Controle: A Transição de Redes Abertas para Clusters Relacionais Totalmente Isolados
Anteriormente, o tráfego do banco de dados passava por rotas públicas da internet, protegido apenas por credenciais e criptografia de transporte. No ambiente de AWS reforçada e blindada, a camada de banco de dados reside inteiramente em sub-redes privadas e isoladas, inacessíveis a partir da internet pública. Os pods da aplicação comunicam-se por meio de security groups privados, e backups automatizados executam políticas de retenção de snapshots sem intervenção humana. Essa abordagem estruturada de DevOps na migração de infraestrutura para AWS garantiu governança de nível corporativo e visibilidade total da infraestrutura.
Principais conclusões: quando sua equipe de engenharia deve evoluir da hospedagem inicial em PaaS para a migração para AWS?
Entendendo os trade-offs de IA em DevOps: criação rápida de scripts vs. auditoria essencial de segurança humana
Agentes modernos de codificação com IA aceleram os fluxos de trabalho de infraestrutura ao elaborar configurações de Terraform, scripts de deploy e definições de recursos em minutos. No entanto, ferramentas de IA não substituem a expertise técnica. Elas frequentemente enfrentam dificuldades na definição de perímetros de segurança e no hardening de infraestrutura cloud, gerando regras de firewall excessivamente permissivas ou ignorando restrições rigorosas de IAM. Embora agentes automatizados acelerem drasticamente a entrega de código boilerplate, engenheiros de DevOps experientes devem direcionar a arquitetura, auditar as configurações de segurança e aprovar cada release em produção.
Sinais críticos: limites de concorrência, necessidades de rede personalizadas e capacidade previsível
Decidir quando migrar do Heroku para AWS resume-se a pontos de inflexão arquiteturais, e não a marcos arbitrários. Quando as plataformas enfrentam gargalos de concorrência matinais, passam a exigir limites isolados de Virtual Private Cloud (VPC) ou superam os limites rígidos de memória dos contêineres, uma migração de infraestrutura para AWS com DevOps disciplinado torna-se essencial para a confiabilidade contínua da plataforma.
Próximos passos: solicitando uma avaliação direcionada de DevOps e infraestrutura em nuvem
A Canvas Developers desenvolve aplicações web sob medida, plataformas SaaS e arquiteturas em nuvem resilientes. Se a sua aplicação superou a hospedagem inicial (nível hobby / plano de entrada), acesse https://www.canvasdevelopers.com/contact para conversar sobre uma avaliação direcionada de DevOps e infraestrutura em nuvem.