本ケーススタディでは、急成長するB2BアナリティクスプラットフォームがエントリーレベルのPaaSホスティングからエンタープライズグレードのクラウド環境へと移行したプロセスを紐解き、実践的なPaaSからAWSへの移行について検証します。本書は特定のクライアント案件ではなく、Canvas Developersの技術的メソドロジーを示すために執筆されたものであり、クラウドインフラ移行DevOpsの体系的なアプローチを探求しています。ソフトウェアのスケールに伴いマネージドなホビープランの許容量を超えた場合、エンジニアリングチームには、サービスの可用性を維持し、再現性の高い運用環境を確立するための堅牢化されたアーキテクチャが求められます。
エグゼクティブサマリー:成長するWebアプリにおいて、ゼロダウンタイムでPaaSからAWSへの移行を実現するには?
初期のボトルネック:PaaSのメモリ上限と朝の同時アクセスの急増
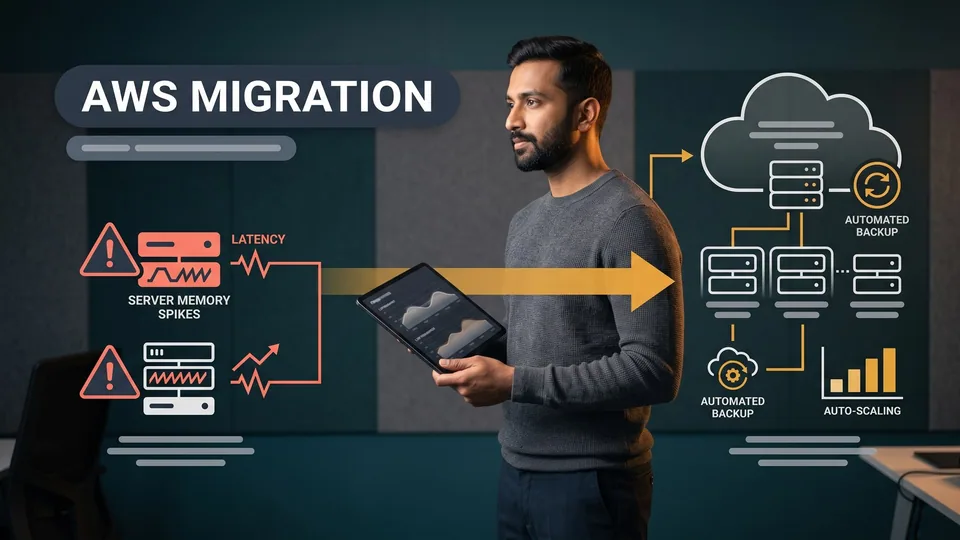
本クラウド移行 事例が示すシナリオでは、成長著しいB2Bアナリティクスプラットフォームが、メモリ上限の固定されたスターターPaaSホスティング上で運用されていました。毎朝予測される同時アクセスの急増時には、データ取り込みの急増がコンテナのメモリ閾値を超過し、カーネルによる強制終了や予期せぬ再起動を引き起こしていました。さらに、アプリケーションコンテナが分離されたサブネットではなくフラットなパブリックルーティングを共有していたため、安定性とセキュリティの課題が山積し、規律あるクラウドインフラ移行DevOpsの実践が急務となっていました。
刷新されたアーキテクチャ:分離されたVirtual Private Cloud(VPC)ネットワーク、マルチAZフェイルオーバー、自動CI/CD
プラットフォームを安定化させるため、Canvas Developersはクラウドインフラ 堅牢化を進め、堅牢化されたAWS環境を設計・構築しました。移行後の構成では、制約の多いホスティング環境をプライベートなVirtual Private Cloud(VPC)サブネット、リレーショナルデータベースのマルチAZフェイルオーバー、自動化されたデプロイパイプラインへと刷新しました。この本番環境インフラへのIaC 移行により、モジュール化された環境全体でInfrastructure as Code(IaC)が確立され、処理中のアナリティクストラフィックを損なうことなく、弾力的なコンピュートスケーリングとゼロダウンタイム 移行を実現しました。
想定シナリオ:なぜ朝のトラフィック急増がスターターPaaSホスティング環境を不安定化させたのか?
固定メモリ上限への到達と予期せぬコンテナ再起動
このクラウド移行 事例のシナリオでは、エンジニアリングチームは分析ダッシュボードの提供やバッチ処理ジョブの実行をエントリーレベルのPaaSコンテナDynoに依存していました。ユーザー利用の拡大に伴い、朝のトラフィック急増によって大規模なデータ取り込み処理が実行され、利用可能なヒープ領域が急速に枯渇するようになりました。標準的なDynoは厳格なメモリ上限のもとで稼働していたため、急激なメモリスパイクによってコンテナランタイムがメモリ不足(OOM)状態に陥り、業務上極めて重要な時間帯に自動再起動が発生していました。企業がHerokuからAWS移行、すなわちPaaSからAWSへの移行を検討する際、このように繰り返される不安定さは、移行へと踏み切る最初のきっかけとなることが少なくありません。
プライベートサブネットを持たない共有PaaSネットワークのセキュリティ上の制約
コンピュートリソースの枯渇だけでなく、プラットフォームはネットワーク構造上の制約にも直面していました。スターターPaaSホスティング環境にはプライベートネットワークによる分離機能がなく、アプリケーションPodはSSL証明書を用いてパブリックホスト名経由でリレーショナルデータベースと通信せざるを得ませんでした。通信経路は暗号化されていたものの、機密性の高いデータベースポートがインターネットに直接公開されている状態はコンプライアンス上のリスクを生じさせ、きめ細かなIPセキュリティポリシーの適用を阻む要因となっていました。こうしたアーキテクチャ上の課題を解決しクラウドインフラの堅牢化を図るには、プライベートサブネットやエンタープライズ基準のネットワーク境界を中心に設計された、体系的なAWS 移行 DevOps(PaaSからAWSへの移行)ロードマップの策定が不可欠であることが浮き彫りになりました。
直面していた課題:スターターPaaSホスティングの限界に伴う真の運用リスクとは
ビジネスピーク時のデータ取り込みにおける分析トランザクション欠損リスク
朝のトラフィック急増や同時アクセスの急増によってメモリ上限に達しコンテナが強制終了されると、実行中だったクライアントのデータ取り込みストリームが処理途中で失敗してしまっていました。B2B分析パイプラインではトランザクションの確実な記録が求められるため、予期せぬプロセスのクラッシュは膨大なデータ整合性確認の遅延を招き、クライアントとの信頼関係にも悪影響を及ぼしました。エントリーレベルの環境で高スループット処理を運用することは雪だるま式に信頼性の負債を増大させるため、綿密に連携されたPaaSからAWSへの移行(AWS 移行 DevOps)の必要性が浮き彫りとなりました。
隔離ネットワーク外に公開されたデータベースエンドポイントによるコンプライアンス上の脆弱性
実行時の不安定さに加え、本番環境インフラのデータベースをパブリックエンドポイントで運用することは、セキュリティおよび規制遵守の面で重大なリスクをもたらしていました。エンタープライズ企業の潜在顧客からは、データ利用契約を締結する前に、厳格なネットワーク分離、プライベートサブネットによる隔離、そして監査可能なアクセス制御が恒常的に求められます。境界保護のないままデータベースインスタンスを放置することはプラットフォームを潜在的な横方向の脅威に晒すことになり、万全なクラウドインフラ移行DevOpsにおいては、単純な処理性能と並んでネットワークセキュリティおよびクラウドインフラ 堅牢化を最優先すべきであることが証明されました。
アーキテクチャの設計図:Canvas Developersは移行先となるAWS基盤をどのように設計したのか?
プライベートVPC境界の設計、マルチAZのリレーショナルフェイルオーバー、および弾力的なコンピュート環境
エンタープライズ水準の運用環境を確立するため、Canvas Developersは複数のアベイラビリティゾーンにまたがるAWSのVirtual Private Cloud(VPC)を設計しました。ワークロードは専用のティアに分離され、パブリックのロードバランサー用サブネット、アプリケーションPod用のプライベートコンピュートサブネット、そしてリレーショナルデータベースクラスタをホストする隔離された永続層サブネットに分割されました。マネージド型のマルチAZフェイルオーバーを構成することで単一障害点を排除し、インフラのメンテナンスやハードウェア障害が発生した際にも高可用性を確保しています。さらに、コンテナ化されたワークロードは動的なスケーリングしきい値を設定したApplication Load Balancerの背後にプロビジョニングされ、本番環境のクラウドインフラ移行(PaaSからAWSへの移行)に向けたセキュアなベースラインを確立しました。
エンジニアによる監視体制:セキュリティ基準に照らしたAI駆動のInfrastructure as Code(IaC)検証
Canvas Developersでは、AIコーディングエージェントと構造化されたハーネスを活用し、Terraformのスクリプト作成や定型的なボイラープレート設定を加速させています。AIツールはモジュール化されたリソースブロックを迅速に生成しますが、自動生成スクリプトのみに依存することは重大な運用リスクを伴います。AIモデルは過剰な権限を持つIAMロールを生成したり、暗号化の境界設定を省略したり、セキュリティグループのインバウンドルールを誤設定したりすることが頻繁にあるためです。そのため、経験豊富なDevOpsエンジニアがアーキテクチャを主導し、生成されたすべての宣言に対して1行ずつのピアレビューを実施することで、最小権限の原則、シークレット管理のベストプラクティス、そして徹底したクラウドインフラ 堅牢化を確実に遂行しました。
実施フェーズ:データベースとアプリケーションのゼロダウンタイム移行はどのように実現されたのか?
TerraformとAIデリバリーハーネスによる再現可能な環境のコード化
実施にあたっては、まずTerraformを用いたInfrastructure as Code(IaC)によるIaC 移行を推進し、ステージング環境および本番環境インフラを定義することから着手しました。エンジニアリングチームはAIデリバリーハーネスを活用して、リソース定義、バックエンドのステート設定、およびネットワーク定義を迅速に構築しました。また、経験豊富なエンジニアがすべてのパラメータグループ、シークレット管理ポリシー、Virtual Private Cloud(VPC)ピアリング設定を検証し、構成ドリフトを生じさせることなく、デプロイステージ全体でインフラプロビジョニングの再現性を確実に担保しました。
継続的なデータレプリケーション、同期検証、段階的なトラフィック切り替えの実施
本クラウド移行 事例において、ゼロダウンタイム 移行を伴うPaaSからAWSへの移行(HerokuからAWS移行など)を実現するため、従来のレガシーなPaaSデータベースと移行先となるAWSマネージドデータベースクラスターの間でデータ同期を確立しました。継続的な論理レプリケーションストリームによって書き込みをほぼリアルタイムにミラーリングし、データ整合性チェックによってトランザクションテーブル全体の行の一致を検証しました。所定の切り替え期間中には、段階的なDNS切り替えとコネクションドレイニングを実施し、アクティブな分析セッションを切断することなく、クライアントトラフィックをスムーズにルーティングしました。
ヘルスチェックと高速ロールバック機能を備えたデプロイパイプラインの自動化
新アーキテクチャでは、堅牢化されたAWS環境の構築に向けて、厳格なクラウドインフラ 堅牢化のプラクティスを取り入れた自動CI/CDデプロイパイプラインを統合しました。このAWS 移行 DevOps(クラウドインフラ移行DevOps)に基づくパイプラインにより、静的コード解析、コンテナの脆弱性スキャン、および対象クラスターに対するカナリアデプロイを実行します。また、自動化されたアプリケーションヘルスプローブがロールアウト時のレイテンシーとエラー率を監視し、しきい値を超える異常が発生した場合には即座に自動ロールバックをトリガーすることで、継続的デリバリーサイクルにおける本番環境インフラの信頼性を保護します。
Before vs. After:本番環境インフラの堅牢化で何が変わったのか?
安定性:メモリクラッシュによるシステム停止から、柔軟なオートスケーリングPodへ
PaaSからAWSへの移行前は、予期せぬ同時アクセスの急増によって固定のメモリ上限が逼迫し、コンテナの再起動が発生してユーザー体験を損なっていました。本番環境のクラウドインフラ移行後は、CPUやメモリの使用率に応じてコンピューティングリソースが複数のアベイラビリティゾーンをまたいで動的にスケールアウトします。流入するアナリティクストラフィックは正常なアプリケーションPodへ効率的に分散され、メモリ枯渇による再起動が解消されたことで、朝のピーク時のワークロードも安定しました。
セキュリティと統制:オープンなネットワークから完全に分離されたリレーショナルクラスターへの移行
以前は、データベースのトラフィックがパブリックインターネットを経由しており、認証情報と通信の暗号化のみで保護されている状態でした。堅牢化されたAWS環境では、データベース層はパブリックウェブから直接アクセスできない、完全に分離されたプライベートサブネット内に配置されています。アプリケーションPodはプライベートセキュリティグループを介して通信し、自動バックアップ機能により人手を介さずスナップショット保持ポリシーが実行されます。この体系的なクラウドインフラ移行DevOpsアプローチにより、エンタープライズ水準のガバナンスとインフラ全体の完全な可視化が実現しました。
重要ポイント:エンジニアリングチームがスターターPaaSホスティングを卒業し、PaaSからAWSへの移行を検討すべきタイミングとは?
AI DevOpsのトレードオフを理解する:迅速なスクリプティングと不可欠な人間によるセキュリティ監査
最新のAIコーディングエージェントは、Infrastructure as Code(IaC)であるTerraform設定やデプロイスクリプト、リソース定義をわずか数分でドラフト作成し、インフラ運用のワークフローを大幅に加速させます。しかし、AIツールが専門的な知見に完全に取って代わることはできません。AIはセキュリティ境界の定義において課題を抱えがちであり、過度に寛容なファイアウォールルールを生成したり、厳格なIAM制約を見落としたりすることが頻繁にあります。自動化エージェントは定型コードの作成を劇的に迅速化しますが、アーキテクチャの方向性を指揮し、セキュリティ設定を監査し、本番環境インフラへのすべてのリリースを承認するためには、経験豊富なDevOpsエンジニアが不可欠です。
移行を見極める重要なサイン:同時接続数の制限、カスタムネットワーク要件、予測可能なキャパシティ
HerokuからAWS移行(PaaSからAWSへの移行)をどのタイミングで決断すべきかは、単なる時期の目安ではなく、アーキテクチャ上の転換点によって判断する必要があります。朝の同時アクセスの急増によるボトルネックが発生したり、独立したVirtual Private Cloud(VPC)の境界が必要になったり、あるいは厳格なコンテナのメモリ上限に達したりした際には、プラットフォームの持続的な信頼性を維持するために、規律あるクラウドインフラ移行DevOpsの実践が不可欠となります。
次のステップ:スコープを定めたDevOps & クラウドインフラ診断のご相談
Canvas Developersでは、カスタムWebアプリケーションやSaaSプラットフォーム、そしてクラウドインフラ堅牢化を実現するアーキテクチャの設計・構築を手掛けています。貴社のアプリケーションがエントリーレベルのホスティング環境の限界を迎えている場合は、ぜひ https://www.canvasdevelopers.com/contact より、スコープを定めたDevOpsおよびクラウドインフラ診断についてご相談ください。