Diese exemplarische Fallstudie untersucht, wie eine wachsende B2B-Analytics-Plattform im Zuge einer PaaS zu AWS Migration von einem Einsteiger-Hosting in eine unternehmenstaugliche Cloud-Umgebung wechselte. Verfasst von Canvas Developers, um unsere technische Methodik unabhängig von einem konkreten Kundenprojekt zu demonstrieren, widmet sich dieses Szenario der Disziplin der Cloud-Infrastruktur-Migration im DevOps-Umfeld. Sobald skalierende Software den Rahmen verwalteter Hobby-Tarife sprengt, benötigen Engineering-Teams gehärtete Architekturen, welche die Service-Verfügbarkeit gewährleisten und reproduzierbare Betriebsumgebungen schaffen.
Executive Summary: Wie gelingt einer wachsenden Web-App die PaaS zu AWS Migration mit Zero-Downtime (ohne Ausfallzeit)?
Der anfängliche Engpass: PaaS-Speicherlimits und morgendliche Zugriffsspitzen
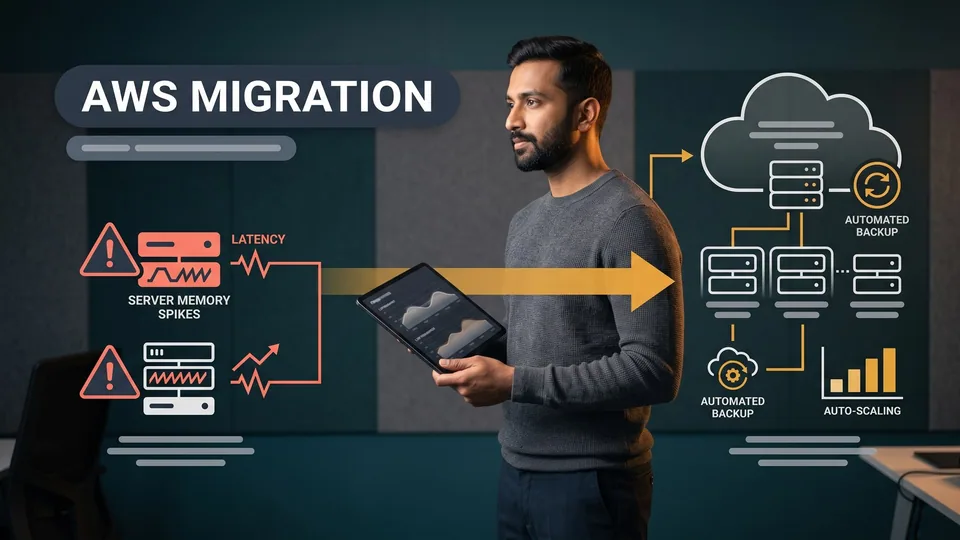
In diesem anschaulichen Szenario betrieb eine wachsende B2B-Analytics-Plattform ihre Dienste auf einem PaaS-Einsteiger-Hosting mit festen Speichergrenzen. Während vorhersehbarer morgendlicher Zugriffsspitzen überstiegen Peaks bei der Datenerfassung die Speichergrenzwerte der Container, was Kernel-Terminierungen und ungeplante Neustarts zur Folge hatte. Da sich die Anwendungscontainer ein flaches, öffentliches Routing anstelle isolierter Subnetze teilten, sah sich das Team mit wachsenden Stabilitäts- und Sicherheitsherausforderungen konfrontiert, die eine disziplinierte Cloud-Infrastruktur-Migration und DevOps Cloud Hardening erforderlich machten.
Die transformierte Architektur: Isolierte Virtual Private Cloud (VPC)-Netzwerke, Multi-AZ-Failover und automatisierte CI/CD
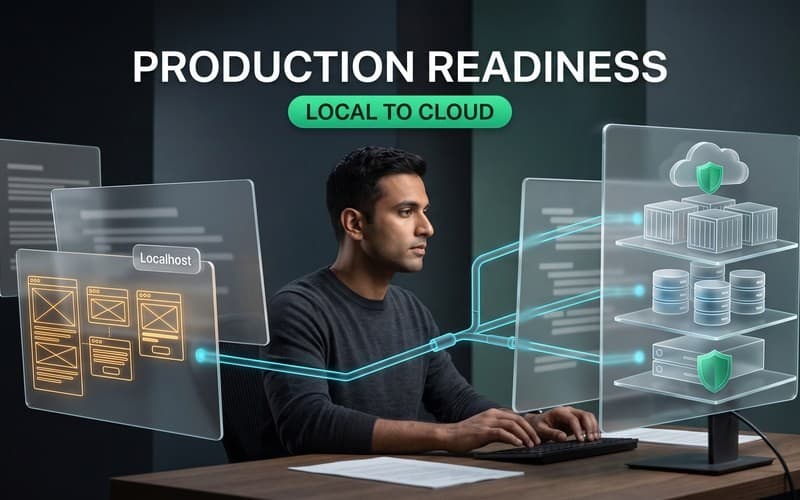
Um die Plattform zu stabilisieren, schuf Canvas Developers durch fundierte Cloud-Härtung ein robustes Fundament auf AWS. Die Zieltopologie ersetzte starre Hosting-Tiers durch private Virtual Private Cloud (VPC)-Subnetze, ein relationales Multi-AZ-Datenbank-Failover und automatisierte Deployment-Pipelines. Diese Cloud-Infrastruktur-Migration der Produktionsumgebung etablierte Infrastructure as Code (IaC) über modulare Umgebungen hinweg und gewährleistete eine ausfallsichere Skalierung der Rechenleistung sowie eine Umstellung mit Zero-Downtime (ohne Ausfallzeit), ohne den laufenden Datenverkehr der Analytics-Plattform zu gefährden.
Das Szenario: Warum morgendliche Zugriffsspitzen das Einsteiger-Hosting destabilisierten
Erreichen fester Speicherlimits und ungeplante Container-Neustarts
In diesem exemplarischen Szenario setzte das Entwicklungsteam auf PaaS-Container-Dynos der Einstiegsklasse, um Analyse-Dashboards und Batch-Verarbeitungsaufträge bereitzustellen. Als die Nutzerzahlen stiegen, führten morgendliche Zugriffsspitzen zu intensiven Daten-Ingestion-Routinen, die den verfügbaren Heap-Speicher rasch aufzehrten. Da Standard-Dynos strengen RAM-Limits unterlagen, trieben plötzliche Speicherspitzen die Container-Runtimes in Out-of-Memory-Zustände, was automatisierte Neustarts während geschäftskritischer Zeiten zur Folge hatte. Wenn Unternehmen evaluieren, wie sie von Heroku zu AWS migrieren können, dient diese wiederkehrende Instabilität häufig als primärer Auslöser für eine nachhaltige PaaS zu AWS Migration.
Sicherheitsgrenzen von Shared-PaaS-Netzwerken ohne private Subnetze
Über die Erschöpfung der Rechenkapazitäten hinaus sah sich die Plattform mit strukturellen Netzwerkbeschränkungen konfrontiert. Dem Einsteiger-Hosting fehlte eine private Netzwerkisolation, sodass die Applikations-Pods über öffentliche Hostnamen und SSL-Zertifikate mit der relationalen Datenbank kommunizieren mussten. Obwohl die Daten bei der Übertragung verschlüsselt waren, erzeugte die direkte Freigabe sensibler Datenbank-Ports ins öffentliche Internet erhebliche Compliance-Risiken und verhinderte die Umsetzung granularer IP-Sicherheitsrichtlinien. Die Behebung dieser architektonischen Defizite unterstrich die Notwendigkeit einer strukturierten Roadmap für die PaaS zu AWS Migration sowie ein gezieltes DevOps Cloud Hardening auf Basis privater Subnetze und klarer Unternehmens-Netzwerkgrenzen.
Was auf dem Spiel stand: Welche operativen Risiken birgt das Entwachsen von Einsteiger-Hosting wirklich?
Risiko abgebrochener Analytics-Transaktionen während geschäftskritischer Ingestion-Spitzenzeiten
Wenn Speicherengpässe bei morgendlichen Zugriffsspitzen zu Container-Abbrüchen führten, schlugen aktive Ingest-Streams der Kunden mitten in der Ausführung fehl. Da B2B-Analytics-Pipelines eine garantierte Transaktionserfassung verlangen, verursachten unerwartete Prozessabstürze erhebliche Rückstände beim Datenabgleich und belasteten die Kundenbeziehungen. Der Betrieb von Hochdurchsatz-Verarbeitung auf Einsteiger-Hosting-Tarifen häuft stetig wachsende Zuverlässigkeitsrisiken an – was die Notwendigkeit einer koordinierten PaaS zu AWS Migration unterstreicht.
Compliance-Schwachstellen durch öffentlich erreichbare Datenbank-Endpunkte außerhalb eines isolierten Netzwerks
Neben Instabilitäten zur Laufzeit brachte der Betrieb von Produktionsdatenbanken auf öffentlichen Endpunkten erhebliche Sicherheits- und Compliance-Risiken mit sich. Enterprise-Kunden fordern vor Abschluss von Datenverträgen regelmäßig eine strikte Netzwerksegmentierung, Isolierung in privaten Subnetzen sowie auditierbare Ingress-Kontrollen. Datenbankinstanzen ohne private Netzwerkisolierung zu betreiben, setzte die Plattform potenziellen lateralen Bedrohungen aus – ein Beleg dafür, dass eine fundierte Cloud-Infrastruktur-Migration und DevOps Cloud Hardening neben reiner Performance zwingend der Netzwerksicherheit Priorität einräumen müssen.
Der Architektur-Blueprint: Wie konzipierte Canvas Developers das AWS-Zielfundament?
Strukturierung privater VPC-Grenzen, relationales Multi-AZ-Failover und Elastic Compute
Um eine unternehmensgerechte Betriebsumgebung für die AWS Cloud Migration zu schaffen, konzipierte Canvas Developers eine Virtual Private Cloud (VPC) auf AWS, die über mehrere Availability Zones hinweg bereitgestellt wurde. Workloads wurden in dedizierte Tiers isoliert: öffentliche Load-Balancer-Subnetze, private Compute-Subnetze für die Anwendungs-Pods und isolierte Persistenz-Subnetze für das relationale Datenbank-Cluster. Die Konfiguration eines verwalteten Multi-AZ-Failovers eliminierte Single Points of Failure und gewährleistete im Sinne einer Zero Downtime Cloud Migration eine maximale Service-Verfügbarkeit mit Zero-Downtime (ohne Ausfallzeit) während Infrastruktur-Wartungen oder Hardware-Defekten. Containerisierte Workloads wurden hinter einem Application Load Balancer mit dynamischen Skalierungsschwellenwerten bereitgestellt – dies schuf eine sichere Basis für die Cloud-Infrastruktur-Migration der Produktionsumgebung im Rahmen der PaaS zu AWS Migration.
Menschliche Engineering-Aufsicht: Validierung von KI-beschleunigtem Infrastructure as Code (IaC) anhand von Sicherheitsstandards
Canvas Developers setzt KI-gestützte Coding-Agenten und strukturierte Harnesses ein, um das Erstellen von Terraform-Skripten und Boilerplate-Konfigurationen bei der Infrastructure as Code Migration zu beschleunigen. Während KI-Tools modulare Ressourcenblöcke in kürzester Zeit generieren, birgt das ausschließliche Vertrauen auf automatisierte Skripte erhebliche Betriebsrisiken. KI-Modelle entwerfen häufig übermäßig permissive IAM-Rollen, übersehen Verschlüsselungsgrenzen oder konfigurieren Ingress-Regeln von Security Groups fehlerhaft. Erfahrene DevOps-Engineers leiteten daher die Architektur und führten zeilenweise Peer-Reviews für jede generierte Deklaration durch, um Least-Privilege-Richtlinien, Best Practices im Secret-Management und ein fundiertes DevOps Cloud Hardening (Cloud-Härtung) konsequent durchzusetzen.
Implementierung: Wie wurde die Zero-Downtime-Migration (ohne Ausfallzeit) für Datenbank und Anwendung durchgeführt?
Definition reproduzierbarer Umgebungen mit Terraform und AI Delivery Harnesses
Im Rahmen der Infrastructure as Code Migration begann die Implementierung mit der Definition von Staging- und Produktionsumgebungen via Infrastructure as Code (IaC) unter Einsatz von Terraform. Engineering-Teams nutzten AI Delivery Harnesses, um Ressourcendeklarationen, Backend-State-Konfigurationen und Netzwerkdefinitionen zügig bereitzustellen. Erfahrene Engineers überprüften sämtliche Parametergruppen, Secrets-Management-Richtlinien und VPC-Peering-Konfigurationen in der Virtual Private Cloud (VPC), wodurch ein reproduzierbares Infrastruktur-Provisioning über alle Deployment-Stufen hinweg ohne Konfigurationsdrift gewährleistet wurde.
Durchführung kontinuierlicher Datenreplikation, Synchronisationsprüfung und gestaffelter Traffic-Cutover
Um eine Zero Downtime Cloud Migration (ohne Ausfallzeit) bei der PaaS zu AWS Migration zu realisieren, wurde eine kontinuierliche Datensynchronisation zwischen der bisherigen PaaS-Datenbank und dem gemanagten AWS-Datenbank-Cluster eingerichtet. Kontinuierliche logische Replikations-Streams spiegelten Schreibvorgänge nahezu in Echtzeit, während Datenintegritätsprüfungen die Zeilenparität über alle Transaktionstabellen hinweg validierten. Während eines definierten Cutover-Fensters führte die Plattform einen gestaffelten DNS-Wechsel und Connection Draining durch, wodurch der Client-Traffic nahtlos umgeleitet wurde, ohne aktive Analytics-Sessions zu unterbrechen.
Automatisierung von Deployment-Pipelines mit Health Checks und Fast-Rollback-Funktionen
Die neue Architektur integrierte automatisierte CI/CD-Deployment-Pipelines, die strenge Best Practices für das DevOps Cloud Hardening (Cloud-Härtung) umfassten. Die Pipelines führen statische Code-Analysen, Container-Schwachstellen-Scans und Canary-Deployments auf den Ziel-Clustern durch. Automatisierte Health-Probes der Anwendung überwachen Latenzen sowie Fehlerraten während der Rollouts und lösen bei Schwellenwert-Anomalien umgehend automatische Rollbacks aus – was die Zuverlässigkeit und Service-Verfügbarkeit der Produktionsumgebung über kontinuierliche Delivery-Zyklen hinweg sichert.
Vorher vs. Nachher: Was hat sich nach der Cloud-Härtung der Produktionsinfrastruktur verändert?
Stabilität: Ablösung von Memory-Crash-Ausfällen durch reaktionsschnelle Auto-Scaling-Pods
Vor der PaaS zu AWS Migration überforderten unvorhersehbare Zugriffsspitzen die starre Speicherzuteilung, was zu Container-Neustarts führte und das Nutzererlebnis beeinträchtigte. Nach der Cloud-Infrastruktur-Migration der Produktionsumgebung skalieren Rechenressourcen nun dynamisch über Availability Zones hinweg – exakt gesteuert anhand der CPU- und Speicherauslastung. Eingehender Analytics-Traffic wird effizient auf intakte Application-Pods verteilt, wodurch speicherbedingte Neustarts eliminiert und morgendliche Lastspitzen zuverlässig stabilisiert werden.
Sicherheit & Kontrolle: Übergang von offenen Netzwerken zu vollständig isolierten relationalen Clustern
Zuvor passierte der Datenbank-Traffic öffentliche Internet-Routen, lediglich geschützt durch Zugangsdaten und Transportverschlüsselung. In der gehärteten AWS-Umgebung befindet sich die Datenbankebene nun vollständig innerhalb isolierter privater Subnetze, die vom öffentlichen Web aus unerreichbar sind. Application-Pods kommunizieren über private Security Groups, und automatisierte Backups führen Snapshot-Aufbewahrungsrichtlinien ohne menschliches Eingreifen aus. Dieser strukturierte Ansatz der Cloud-Infrastruktur-Migration mit DevOps Cloud Hardening schuf Governance auf Enterprise-Niveau und vollständige Transparenz über die gesamte Infrastruktur.
Wichtigste Erkenntnisse: Wann sollte Ihr Engineering-Team über Einsteiger-PaaS-Hosting hinauswachsen? – PaaS zu AWS Migration
KI-DevOps-Trade-offs verstehen: Schnelles Scripting vs. essenzielle menschliche Sicherheitsaudits
Moderne KI-Coding-Agents beschleunigen Infrastruktur-Workflows, indem sie Terraform-Konfigurationen für Infrastructure as Code (IaC), Deployment-Skripte und Ressourcendefinitionen in wenigen Minuten erstellen. Allerdings können KI-Tools fachliche Expertise nicht ersetzen. Häufig haben sie Schwierigkeiten bei der Definition von Sicherheitsgrenzen, generieren zu durchlässige Firewall-Regeln oder übersehen strikte IAM-Vorgaben. Während automatisierte Agents die Bereitstellung von Standardcode drastisch beschleunigen, müssen erfahrene DevOps-Engineers die Architektur vorgeben, Sicherheitskonfigurationen auditieren und jedes Release für die Produktionsumgebung freigeben.
Kritische Signale: Limits bei Zugriffsspitzen, individuelle Netzwerkanforderungen und planbare Kapazität
Die Entscheidung, wann Sie im Rahmen einer PaaS zu AWS Migration von Heroku zu AWS migrieren sollten, hängt von architektonischen Wendepunkten ab und nicht von willkürlichen Meilensteinen. Wenn Plattformen morgendliche Engpässe durch Zugriffsspitzen verzeichnen, isolierte Grenzen innerhalb einer Virtual Private Cloud (VPC) benötigen oder starren Speicherlimits für Container entwachsen, wird eine disziplinierte Cloud-Infrastruktur-Migration inklusive DevOps Cloud Hardening unerlässlich, um eine dauerhafte Service-Verfügbarkeit und Plattform-Zuverlässigkeit zu gewährleisten.
Nächste Schritte: Ein maßgeschneidertes DevOps- & Cloud-Infrastruktur-Assessment anfordern
Canvas Developers entwickelt maßgeschneiderte Webanwendungen, SaaS-Plattformen und ausfallsichere Cloud-Architekturen. Wenn Ihre Anwendung über das Einsteiger-Hosting hinausgewachsen ist, besuchen Sie https://www.canvasdevelopers.com/contact, um ein maßgeschneidertes DevOps- und Cloud-Infrastruktur-Assessment zu besprechen.