문제
A financial data enterprise wanted to accelerate developer throughput using modern coding agents, but compliance policies strictly prohibited proprietary code from leaving their infrastructure. Commercial SaaS coding tools were disallowed by security governance due to concerns over external model ingestion and third-party telemetry. This created an impasse where developers experienced manual friction while leadership required strict intellectual property safeguards.
접근 방식
The team orchestrated an open-weight model deployment hosted on dedicated GPU compute within the enterprise's isolated virtual private cloud. The architecture enforced strict zero-egress network policies and utilized optimized inference engines such as vLLM and TensorRT-LLM. Standard IDE plugins were patched to route code completion requests strictly to internal endpoints while systematically disabling all outbound telemetry and external logging.
성과
Developers received responsive inline completions and context-aware test generation directly in their IDEs without proprietary code ever leaving internal network boundaries. Senior engineering leads maintained complete architectural ownership and governance through mandatory code reviews and CI pipelines.
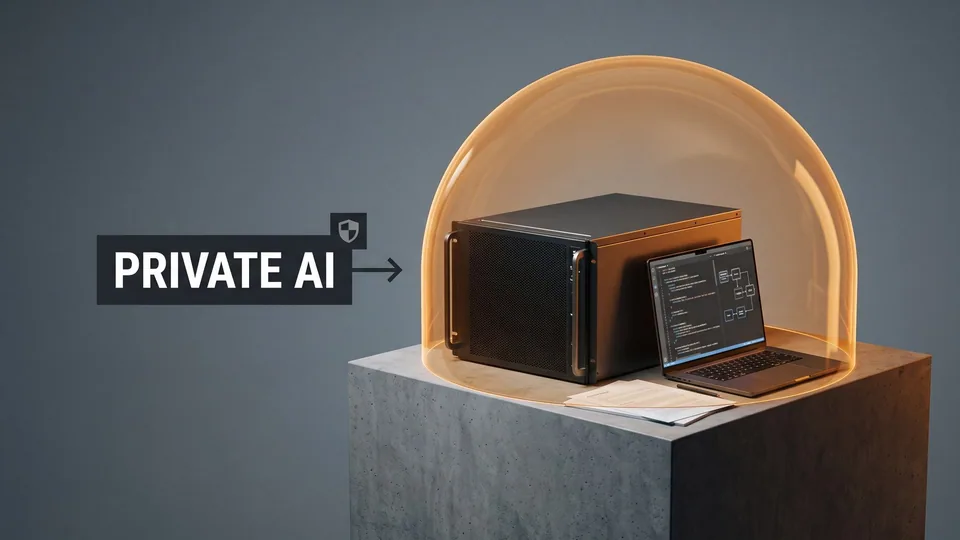
본 도입 사례 연구에서는 민감한 금융 인텔리전스를 다루는 기업이 완전 격리된 가상 사설 클라우드(VPC) 경계 내에 프라이빗 AI 코딩 인프라를 성공적으로 배포하는 방안을 소개합니다. 엄격한 규제 거버넌스로 인해 소스 코드가 퍼블릭 모델 벤더로 전송될 수 없는 상황에서, 엔지니어링 조직은 개발자 생산성과 기업용 AI 코드 보안 사이에서 인위적인 양자택일의 딜레마에 직면하게 됩니다. 하지만 제로 이그레스 경계 내에 자체 호스팅 (사내 구축형) 코딩 모델을 구축함으로써, 개발팀은 독점 알고리즘과 기밀 금융 파이프라인이 고객 통제하의 인프라 외부로 절대 유출되지 않도록 보장하는 동시에 최신 코딩 어시스턴트의 운영상 이점을 온전히 누릴 수 있습니다.
한눈에 보는 요약: 격리된 프라이빗 AI 엔지니어링의 도입 효과
VPC 격리 코딩 어시스턴트 구현 개요
전용 프라이빗 AI 코딩 인프라를 구축하면 엔지니어링 팀은 완벽하게 격리된 가상 사설 클라우드(VPC) 환경 내에서 코드 생성 및 리팩터링 워크플로를 안전하게 실행할 수 있습니다. 외부 멀티테넌트 API에 의존하지 않고 엄격한 네트워크 경계 내에 오픈 웨이트 모델을 배포·격리하는 이 아키텍처는 지연 없는 인라인 코드 완성을 지원하는 동시에, 독자적인 사내 코드베이스 전반에 걸친 완벽한 데이터 주권을 보장합니다.
핵심 보안 경계 및 개발자 역량 강화 효과
외부 데이터 전송을 원천 차단함으로써 엔지니어링 워크플로의 효율을 저해하지 않으면서도 기업용 AI 코드 보안을 빈틈없이 유지합니다. 개발자는 일상적인 문법 검토, 보일러플레이트 코드 작성, 테스트 스캐폴딩 작업에서 IDE 통합 코딩 지원을 받아 생산성을 높일 수 있습니다. 이와 동시에 시니어 개발자 관리 감독 체계를 바탕으로 시스템 아키텍처, 코드 리뷰 파이프라인, 프로덕션 릴리스 기준에 대한 완전한 거버넌스를 확립합니다.
고객사의 당면 과제: 왜 상용 SaaS 코딩 어시스턴트는 컴플라이언스(규정 준수)에 가로막혔는가?
독점 금융 데이터 및 코드베이스 지식재산(IP)을 둘러싼 규제 제약
퀀트 금융 및 독점 데이터 처리 분야에서 소프트웨어 리포지토리는 핵심적인 지식재산(IP)을 의미합니다. 본 사례 기업의 보안 거버넌스 체계는 알고리즘 소스 코드, 데이터베이스 스키마, 독점 분석 모델을 반드시 격리된 인프라 내에서만 엄격하게 관리하도록 규정했습니다. 그러나 외부 클라우드 기반 AI 제공업체의 표준 서비스 이용약관은 서드파티 모델에 의한 코드베이스 수집 및 인제스천과 외부 원격 측정 데이터 전송을 요구했기에, 기업의 철저한 기업용 AI 코드 보안 프레임워크와 충돌하며 즉각적인 컴플라이언스(규정 준수) 마찰을 촉발했습니다.
엔지니어링 조직의 요구와 벤더사 데이터 정책 간의 생산성 교착 상태
개발팀은 복잡한 리팩터링과 반복적인 보일러플레이트 코드 생성 등 최신 AI 기반 개발 방식이 제공하는 속도 경쟁력을 절실히 체감하고 있었습니다. 하지만 조직의 보안 지침은 멀티 테넌트 외부 API를 통해 독점 코드를 전송하는 행위를 전면 금지했습니다. 이에 따라 리더십은 엔지니어링 개발 환경의 현대화를 추진하고자 했으나 실무진은 수작업에 따른 비효율을 감내해야 하는 운영상의 딜레마가 발생했습니다. 이러한 갈등을 해소하기 위해서는 내부 방화벽 외부로 지식재산(IP)을 유출하지 않으면서도 최신 코딩 생산성을 보장하는 온프레미스 AI 개발 환경이자 안전한 프라이빗 AI 코딩 인프라의 구축이 필수적이었습니다.
핵심 쟁점: 코드베이스 수집 및 인제스천의 실질적 위험 대 엔지니어링 정체
외부 모델 인제스천에 따른 지식재산권 및 보안 취약점
자체 핵심 코드베이스를 외부 클라우드 서비스로 전송하는 것은 금융 기업에 심각한 보안 리스크를 초래합니다. 네트워크 전송 구간에서의 가로채기 위협뿐만 아니라, 기업은 서드파티 멀티테넌트 모델 제공업체가 전송된 소스 파일을 어떻게 저장하고 기록(로깅)하며 잠재적으로 재학습에 활용하는지에 대한 운영상의 불확실성에 직면하게 됩니다. 엄격한 컴플라이언스 (규정 준수) 대상인 기관의 경우 독점 실행 로직, 가격 책정 알고리즘 또는 내부 데이터 수집 루틴이 의도치 않게 노출되면 아키텍처 수준에서 기업용 AI 코드 보안이 심각하게 훼손될 수 있습니다.
개발자 대상 최신 AI 도구 도입 차단이 초래하는 경쟁력 손실
반대로 최신 AI 코딩 어시스턴트 도입을 전면 금지하면 엔지니어링 팀은 지속적인 경쟁 열위에 놓이게 됩니다. 복잡한 알고리즘 유지보수, 데이터 변환 파이프라인, 반복적인 단위 테스트 오케스트레이션을 담당하는 개발자들은 자동화 도구가 효율적으로 처리할 수 있는 상용구(boilerplate) 수작업에 상당한 시간을 소비하게 됩니다. 이러한 도구 활용을 제한하면 개발 속도가 저하되고 엔지니어링 오버헤드가 증가합니다. 전용 프라이빗 AI 코딩 인프라를 구축하면 이러한 마찰을 해소하여, 엄격한 내부 경계 거버넌스를 유지하는 동시에 개발팀에 신속한 코드 생성 환경을 제공할 수 있습니다.
전략적 접근 방식: 프라이빗 AI 코딩 인프라 및 로컬 엔지니어링 아키텍처는 어떻게 구축되었는가?
고객 통제 가상 사설 클라우드(VPC) 인프라 내 오픈 웨이트 코딩 모델 호스팅
이번 솔루션은 고객사 전용 가상 사설 클라우드(VPC) 내에 호스팅된 프라이빗 AI 코딩 인프라 환경을 중심으로 구축되었습니다. 인프라 팀은 상용 클라우드 API에 의존하는 대신, 철저히 검증된 코드 생성 모델을 활용한 오픈 웨이트 모델 배포를 체계적으로 오케스트레이션했습니다. 전용 프라이빗 컴퓨트 환경에서 인스턴스를 호스팅함으로써, 모든 프롬프트 토큰과 생성 결과물(completions)을 기업용 AI 코드 보안 정책이 적용되는 네트워크 경계 내에 안전하게 유지했습니다.
제로 이그레스 네트워크 통제 및 안전한 로컬 엔드포인트 구축
무단 데이터 유출을 원천 차단하기 위해, 해당 아키텍처는 엄격한 제로 이그레스 네트워크 정책을 적용했습니다. 모델 엔드포인트는 상호 TLS(mTLS) 및 기업 ID 관리 시스템으로 보호되는 프라이빗 서브넷을 통해서만 독점적으로 노출되었습니다. 격리된 내부 게이트웨이 뒤에서 자체 호스팅 (사내 구축형) 코딩 LLM을 운영함으로써 개발자 IDE가 내부 클러스터와 직접 통신하도록 보장하였고, 외부 원격 측정(telemetry), 서드파티 로깅 및 모델 학습으로의 데이터 노출 위험을 완전히 제거했습니다.
인간 개발자의 아키텍처 주도권, 코드 리뷰 및 릴리스 거버넌스 유지
자동화된 코딩 어시스턴트는 자율적인 의사결정자가 아닌 개발 생산성을 배가하는 가속기 역할을 수행했습니다. 모델이 일상적인 구문 작성과 보일러플레이트 생성을 가속하는 동안에도, 숙련된 엔지니어들은 아키텍처에 대한 완전한 주도권을 유지했습니다. 생성된 모든 코드 변경 사항(diff)은 프로덕션 환경에 반영되기 전 필수적인 동료 코드 리뷰, 자동화된 CI 스위트 검증, 시니어 개발자 관리 감독 하의 릴리스 거버넌스를 거쳤습니다.
구현: 팀은 어떻게 모델을 배포하고 보안을 강화하여 일상 업무 워크플로우에 통합했는가?
전용 프라이빗 클라우드 GPU 컴퓨팅 및 추론 런타임 프로비저닝
효과적인 오픈 웨이트 모델 배포를 구현하기 위해서는 지속적인 추론 워크로드에 최적화된 전용 프라이빗 클라우드 GPU 인프라, 즉 체계적인 프라이빗 AI 코딩 인프라가 필수적이었습니다. 엔지니어링 팀은 vLLM 및 TensorRT-LLM과 같이 최적화된 추론 엔진을 구동하는 안전한 컴퓨팅 인스턴스를 구성했습니다. 또한 고처리량 양자화 기법을 적용하여 자체 호스팅 (사내 구축형) 코딩 LLM이 내부 인프라 경계 내에서만 엄격하게 작동하면서도 빠른 토큰 생성을 지원하도록 구현했으며, 이를 통해 모든 코드 토큰과 프롬프트를 외부 네트워크로부터 완벽히 격리했습니다.
외부 텔레메트리가 배제된 IDE 확장 프로그램 및 개발자 도구 구성
개발 조직 전반에서 원활한 도입을 이끌어내기 위해, 격리된 AI 개발자 도구를 활용하여 개발자의 일상적인 개발 환경에 직접 통합되는 폐쇄망 AI 코딩 환경을 구축했습니다. 표준 IDE 플러그인은 코드 완성 요청을 프라이빗 가상 사설 클라우드(VPC) 엔드포인트로만 라우팅하도록 패치 및 구성되어 안정적인 VPC 격리 코딩 어시스턴트 환경을 제공했습니다. 또한 기본 텔레메트리, 외부 분석 핑, 외부 로깅 메커니즘을 모두 체계적으로 비활성화하여 로컬 코드 인덱싱, 구문 파싱, 컨텍스트 캐싱이 개발자 워크스테이션과 안전한 사내 서버에만 머물도록 보장함으로써 기업용 AI 코드 보안을 철저히 확립했습니다.
배포 트레이드오프 해결: 하드웨어 사이징, 추론 지연 시간 및 컨텍스트 한계
인프라 비용과 개발자의 기대치 간 균형을 맞추는 과정에서 몇 가지 실질적인 엔지니어링 트레이드오프가 수반되었습니다. 상용 클라우드 API는 사실상 무제한의 하드웨어 탄력성을 제공하지만, 온프레미스 AI 개발 환경을 비롯한 자체 호스팅 (사내 구축형) 환경에서는 GPU 메모리 용량, 동시 배치 처리, 컨텍스트 윈도 한계 전반에 걸친 면밀한 리소스 계획이 요구됩니다. 엔지니어링 팀은 컨텍스트 캐싱 프로토콜 수립과 동적 모델 양자화를 통해 추론 서빙을 최적화했으며, 그 결과 과도한 인프라 오버헤드를 발생시키지 않으면서도 업무 집중 시간대에 1초 미만의 코드 완성 지연 시간을 안정적으로 보장할 수 있었습니다.
워크플로우 비교: 도입 전후 개발 프로세스는 어떻게 달라졌을까요?
도입 전 워크플로우: 수작업 보일러플레이트 작성과 제한된 개발 도구 환경
가상 사설 클라우드(VPC) 아키텍처를 도입하기 전, 개발팀은 외부 AI 활용을 전면 차단하는 엄격한 컴플라이언스(규정 준수) 가이드라인 하에서 업무를 수행했습니다. 엔지니어들은 복잡한 금융 연산 파이프라인을 구축하면서 반복적인 데이터 접근 객체(DAO)를 작성하고, 일상적인 직렬화 로직을 코딩하며, 모의(Mock) 테스트 픽스처를 수작업으로 구성하는 데 상당한 시간을 소모했습니다. 폐쇄망 AI 코딩이나 온프레미스 AI 개발 환경과 같이 안전하게 격리된 AI 도구가 부재했던 탓에 일상적인 개발 사이클은 수작업 코드 작성으로 지연되었으며, 시니어 엔지니어들은 고수준의 분산 시스템 설계 최적화 대신 단순 구문 실수를 검토하는 데 귀중한 코드 리뷰 시간을 쏟아야 했습니다.
도입 후 워크플로우: VPC 격리 코딩 어시스턴트를 통한 안전한 코드 완성 및 시니어 개발자 관리 감독
사내 구축형 코딩 LLM 기반의 프라이빗 AI 코딩 인프라 도입은 조직의 보안 경계와 기업용 AI 코드 보안을 철저히 유지하면서도, 일상적인 엔지니어링 개발 방식을 근본적으로 혁신했습니다. 개발자들은 IDE 내에서 초저지연 인라인 코드 자동완성과 맥락 인식 기반 테스트 코드 생성을 직접 활용하여 초기 기능 개발 속도를 비약적으로 높였습니다. 무엇보다 중요한 점은 워크플로우 전반에서 사람이 주도하는 엄격한 기준을 일관되게 유지했다는 사실입니다. AI 에이전트가 초안 작성을 가속화하는 동안, 숙련된 엔지니어들은 아키텍처 의사결정을 주도하고 심층 코드 리뷰를 수행하며 모든 프로덕션 배포를 총괄하여 비즈니스 핵심 시스템을 안전하게 보호했습니다.
시사점 및 향후 과제: 지식재산(IP) 보호 중시 기업은 어떻게 AI의 개발 속도를 안전하게 도입할 수 있을까요?
현실적인 트레이드오프: AI 지원이 뛰어난 영역과 사람의 검증이 필수적인 영역
프라이빗 AI 코딩 인프라를 구축해 보면, 모델이 일상적인 문법 작성, 보일러플레이트 코드 생성, 테스트 스캐폴딩 작업에서 탁월한 성능을 발휘한다는 점을 확인할 수 있습니다. 하지만 시스템 아키텍처 설계와 미묘한 엣지 케이스 처리에는 한계가 있어, 숙련된 엔지니어가 개발 방향을 주도하고 배포를 최종 승인해야 합니다.
핵심 관리 감독 영역: 보안 감사, 데이터 거버넌스, 결제 및 시스템 확장성
온프레미스 AI 개발 환경을 비롯한 로컬 AI 엔지니어링을 도입할 때는 기업용 AI 코드 보안 등 핵심 운영 영역 전반에서 사람의 면밀한 검토가 요구됩니다. 자동화 도구만으로는 보안 감사, 데이터 거버넌스, 결제 무결성, 시스템 확장성을 독립적으로 보장할 수 없으므로 전문가의 코드 리뷰가 필수적입니다.
Canvas Developers를 통한 프라이빗 / 로컬 AI 엔지니어링 맞춤 진단 평가 시작하기
Canvas Developers는 지식재산(IP) 보호 중시 기업을 위한 프라이빗 / 로컬 AI 엔지니어링 구축 서비스를 제공합니다. 폐쇄망 AI 코딩 등 격리된 모델 도입을 검토 중인 팀은 https://www.canvasdevelopers.com/contact의 문의 양식을 통해 맞춤 진단 평가를 신청하실 수 있습니다.






