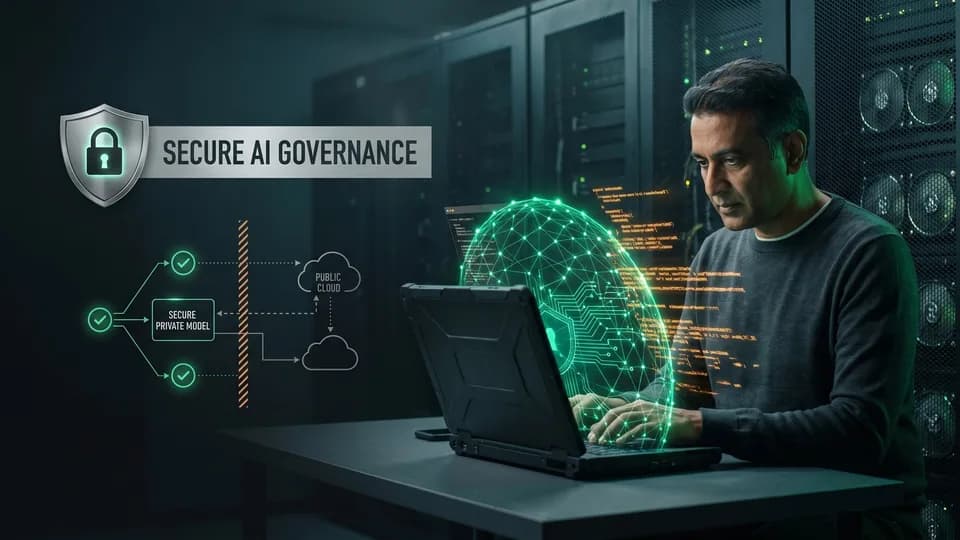
Los equipos de ingeniería modernos confían cada vez más en agentes de programación automatizados para acelerar la entrega de productos, pero adoptar modelos externos sin controles estrictos genera graves riesgos legales y de seguridad. Establecer una sólida gobernanza de código con IA empresarial garantiza que el código fuente propietario, la lógica interna y los datos empresariales confidenciales permanezcan protegidos frente a la retención de telemetría no autorizada y la exposición de la propiedad intelectual.
Para los líderes tecnológicos, equilibrar la velocidad de desarrollo con el cumplimiento normativo de nivel empresarial requiere límites operativos claros, una infraestructura de modelos aislada de la red (air-gapped) o alojada de forma privada, y una rigurosa supervisión humana de cada pull request automatizado.
¿Qué riesgos introduce la falta de gobernanza de código con IA en el software empresarial?
Riesgos de exfiltración de datos mediante el historial de prompts comerciales y la telemetría
Cuando los desarrolladores de software pegan fragmentos de código propietario en asistentes de la nube pública, transmiten la lógica interna de las aplicaciones, esquemas de bases de datos y endpoints de API a través de redes externas. Los proveedores comerciales retienen con frecuencia el historial de prompts, los búferes de contexto de sesión y la telemetría del sistema para depuración o evaluación. Sin una gobernanza de código con IA empresarial formal, las organizaciones exponen de manera inadvertida activos intelectuales críticos y configuraciones operativas sensibles a infraestructura de terceros.
Ambigüedades sobre la titularidad de la propiedad intelectual en código entrenado en la nube
Los modelos de IA basados en la nube a menudo incorporan las interacciones de los desarrolladores en conjuntos de datos de entrenamiento continuo, a menos que contratos empresariales explícitos sobre el tratamiento de datos lo impidan. Este flujo desdibuja la procedencia del código fuente, lo que genera disputas legales sobre contaminación de licencias y obras derivadas. Mantener una rigurosa protección de propiedad intelectual en IA para el desarrollo exige controles verificables que garanticen que la lógica de negocio propietaria nunca entrene modelos fundacionales externos ni se filtre en los prompts de la competencia.
La expansión de Shadow AI no verificada en los equipos de ingeniería
Sin salvaguardas corporativas claras ni políticas de IA para el desarrollo de software, los ingenieros adoptan con frecuencia de forma individual extensiones de IDE y agentes de programación automatizados no verificados para cumplir con plazos de sprint agresivos. Este uso en la sombra y sin control elude las auditorías internas de seguridad, deja los repositorios vulnerables a la extracción no autorizada de telemetría e inyecta dependencias externas no documentadas en las aplicaciones de producción. En consecuencia, las organizaciones pierden visibilidad sobre en qué punto la lógica generada por máquinas entra en el código base.
¿En qué se diferencian las herramientas de IA en la nube pública de la ingeniería de IA privada?
Aislamiento de datos en modelos de IA autoalojados open-weight frente a API públicas
Las API comerciales en la nube procesan las solicitudes de código a través de una infraestructura multi-tenant distribuida donde los payloads de los prompts, los búferes de contexto y los metadatos del sistema salen de la red corporativa. Incluso cuando los proveedores empresariales ofrecen garantías contractuales de retención cero, los datos atraviesan capas de enrutamiento público y siguen expuestos a vulnerabilidades en la infraestructura de terceros. En contraste, la ingeniería de IA privada establece un aislamiento absoluto de los datos al ejecutar modelos fundacionales open-weight exclusivamente dentro de la infraestructura que la organización posee y administra. Los algoritmos propietarios, la lógica de negocio y los secretos de configuración nunca salen de los perímetros aprobados, lo que previene la ingesta externa de datos y el entrenamiento no autorizado de modelos, asegurando la protección de propiedad intelectual en IA. Este límite arquitectónico elimina la exposición a la cadena de suministro de terceros en el nivel de inferencia.
Seguridad del perímetro de red y procesamiento de código aislado de la red (air-gapped)
Las empresas que operan en sectores regulados como las finanzas, la salud y las infraestructuras críticas deben aplicar una rigurosa segmentación de red. Implementar modelos de IA self-hosted para desarrollo dentro de subredes privadas o entornos internos totalmente aislados de la red (air-gapped) elimina por completo los vectores de fuga de datos hacia el exterior. Los equipos de seguridad pueden establecer controles estrictos de ingreso, comunicación mutual TLS y entornos de ejecución de contenedores aislados que bloquean por completo la salida hacia el internet externo. Dado que el hardware de inferencia reside dentro del perímetro corporativo, los analistas de seguridad supervisan todo el tráfico de red mediante los sistemas de detección de intrusiones existentes y los registros centralizados de firewall.
Equilibrio entre la velocidad de los desarrolladores y el control de la infraestructura empresarial
Prohibir que los equipos de ingeniería utilicen asistencia automatizada a menudo degrada la productividad e impulsa de forma involuntaria la adopción descontrolada de shadow AI. Proporcionar clústeres internos de inferencia controlados con un LLM local para empresas equilibra la velocidad de los desarrolladores con una rigurosa gobernanza de IA empresarial. Los ingenieros de software conservan la generación rápida de código, la aceleración de scaffolding y la síntesis de pruebas unitarias directamente dentro de flujos de trabajo de desarrollo aprobados. Al mismo tiempo, el liderazgo de TI aplica políticas de IA para desarrollo de software y acceso empresarial, cuotas de hardware y aislamiento de red, garantizando que la aceleración de la ingeniería se alinee con los requisitos de seguridad de código con IA. Este enfoque dual proporciona herramientas de desarrollo modernas sin sacrificar los estándares institucionales de gobernanza de código con IA.
¿Cómo es una arquitectura de gobernanza de código con IA empresarial?
Despliegue de modelos de pesos abiertos en nubes privadas virtuales controladas por el cliente
Las arquitecturas de seguridad empresarial evitan la filtración de datos al aislar la ejecución de la inferencia dentro de una nube privada virtual (VPC) dedicada o un centro de datos on-premises. En este modelo, modelos fundacionales de pesos abiertos de alto rendimiento se ejecutan en instancias de cómputo GPU dedicadas, aprovisionadas, protegidas y mantenidas directamente por los equipos de infraestructura de la empresa. Al alojar los modelos dentro de los límites de red controlados por el cliente, las políticas de infraestructura restringen el tráfico a endpoints privados internos. Esta configuración garantiza que los repositorios de código fuente propietario, las bases de datos de staging y los esquemas de API internos nunca se comuniquen con clústeres públicos externos a través del internet abierto. Esta infraestructura aislada constituye la base técnica para una moderna gobernanza de código con IA empresarial, otorgando a las organizaciones una soberanía total sobre la persistencia en memoria, las interfaces de red y los entornos de ejecución de los modelos.
Configuración de controles de acceso basados en roles y ventanas de contexto efímeras
Controlar cómo interactúa el personal de ingeniería con los motores de inferencia internos requiere políticas de acceso granulares y contextos de prompt estrictamente regulados. Los sistemas de gestión de identidades y accesos (IAM) deben aplicar permisos basados en roles, restringiendo las consultas a los modelos a ingenieros autorizados según el alcance del proyecto, la clasificación del repositorio y los niveles de autorización de las ramas. Además, los entornos de inferencia deben implementar ventanas de contexto efímeras que procesen los datos del prompt estrictamente en memoria volátil, sin escribir tokens intermedios en discos de almacenamiento persistente. Cuando finaliza una sesión de ingeniería o concluye una tarea, los tokens del prompt y las sugerencias de código generadas se purgan por completo de los búferes de memoria. Esta disciplina arquitectónica previene la fuga involuntaria de datos entre proyectos y garantiza que la lógica de dominio confidencial permanezca estrictamente compartimentada dentro de los límites de desarrollo autorizados.
Automatización del registro de auditoría y monitoreo de telemetría de modelos
La supervisión operativa exige una visibilidad continua de cada interacción de desarrollo asistida por máquinas en toda la organización. Al implementar una infraestructura de LLM local para empresas orientada al desarrollo de código, los líderes de ingeniería despliegan colectores de telemetría automatizados que registran los metadatos de los prompts, el versionado de los modelos, las marcas de tiempo de ejecución y las identidades de los usuarios. En lugar de registrar código fuente sin procesar que contenga secretos comerciales propietarios, los pipelines de auditoría registran hashes criptográficos, métricas de consumo de tokens y el rendimiento de latencia en todo el clúster de inferencia. Los paneles centralizados de gestión de eventos e información de seguridad (SIEM) analizan estos flujos de telemetría frente a las líneas base de cumplimiento, alertando al instante sobre patrones de consulta anómalos, intentos de acceso no autorizados o actividades de extracción masiva. Los registros de auditoría exhaustivos proporcionan evidencia verificable de cumplimiento para los marcos regulatorios del sector, al tiempo que preservan la velocidad de desarrollo.
¿Por qué los ingenieros senior deben dirigir el desarrollo asistido por IA?
Dónde destacan los modelos de IA: acelerando el scaffolding, la lógica repetitiva y las pruebas de QA
Los modernos agentes de programación automatizados con IA aportan importantes incrementos de productividad cuando se les asignan tareas de ingeniería de software mecánicas y bien delimitadas. Los modelos automatizados destacan al generar scaffolding y código base repetitivo para proyectos, sintetizar interfaces CRUD estándar, convertir formatos de datos y redactar conjuntos exhaustivos de pruebas unitarias y de regresión. Al gestionar patrones de código repetitivos, los asistentes automatizados liberan a los equipos de ingeniería de la generación rutinaria de sintaxis y aceleran los ciclos de desarrollo base. Cuando se integran en flujos de trabajo de desarrollo estructurados, estas capacidades permiten a las organizaciones crear prototipos de funciones y expandir la cobertura de pruebas con rapidez, sin sacrificar la velocidad base.
Dónde fallan los modelos de IA: cohesión arquitectónica, flujos de pago y cuellos de botella de escalabilidad
A pesar de su velocidad de generación de código, los modelos automatizados carecen de una comprensión holística de los sistemas empresariales complejos y de la cohesión arquitectónica a largo plazo. Las herramientas automatizadas suelen tener dificultades con la gestión sutil del estado, la concurrencia transaccional, la indexación de bases de datos y los cuellos de botella de escalabilidad ante grandes volúmenes. En áreas críticas como el procesamiento de pagos, los flujos de autenticación y los pipelines de datos confidenciales, el código generado por máquinas a menudo introduce vulnerabilidades de seguridad latentes, rutas de excepción no controladas o configuraciones predeterminadas poco seguras. Mantener una rigurosa seguridad de código con IA empresarial requiere reconocer que los modelos estadísticos no pueden evaluar el riesgo operativo, lo que deja expuestas las transacciones financieras críticas y la resiliencia del sistema si no se supervisan adecuadamente.
Garantizar el control humano sobre la arquitectura, la revisión exhaustiva de código y los lanzamientos
Implementar herramientas de programación automatizadas de manera efectiva requiere que ingenieros de software experimentados dirijan, evalúen y ejerzan la gobernanza de código con IA sobre cada resultado. Los arquitectos humanos deben asumir el diseño fundamental del sistema, definir los límites de las interfaces y determinar cómo interactúan los nuevos componentes con los sistemas empresariales existentes. Una disciplinada política de IA para desarrollo de software del CIO exige que los desarrolladores senior lleven a cabo revisiones exhaustivas de código en todas las pull requests asistidas por máquinas, verificando la sanitización de datos, los controles de seguridad y la integridad arquitectónica. Las decisiones de lanzamiento deben permanecer estrictamente bajo control humano, garantizando que las sugerencias generadas por máquinas nunca eludan la verificación manual antes de pasar a entornos de producción.
¿Cómo se comparan los modelos de IA autoalojados con las soluciones SaaS comerciales?
Cumplimiento normativo y residencia de datos en los distintos modelos de alojamiento
Las organizaciones reguladas por marcos normativos estrictos, como GDPR, HIPAA o mandatos regionales de soberanía de datos, se enfrentan a importantes desafíos de cumplimiento al utilizar servicios comerciales de IA multi-tenant. Los proveedores de nube suelen enrutar las cargas de inferencia a través de clústeres de servidores distribuidos globalmente, lo que dificulta confirmar de manera verificable la residencia de los datos. Al utilizar modelos de IA self-hosted para desarrollo, las empresas vinculan el procesamiento de código y el análisis de repositorios a regiones geográficas específicas o a instalaciones privadas on-premises. Los equipos de infraestructura mantienen un control físico y lógico directo sobre los volúmenes de almacenamiento y los nodos de procesamiento, satisfaciendo sin ambigüedades los requisitos legales de auditoría.
Integridad de la base de código a largo plazo y protección frente a cambios en las API upstream
Depender de API comerciales externas de IA introduce volatilidad operativa cada vez que los proveedores upstream descontinúan endpoints, modifican los pesos de los modelos o ajustan los filtros de seguridad internos sin previo aviso. Estos ajustes imprevistos pueden alterar el comportamiento de la síntesis de código, interrumpir los entornos de ingeniería personalizados o degradar la coherencia de los resultados a lo largo de los ciclos de desarrollo. Los despliegues autoalojados aíslan a los equipos internos de las modificaciones inesperadas del proveedor. Al congelar las versiones de los modelos y validar las actualizaciones mediante cadencias controladas de lanzamientos internos, las organizaciones preservan los estándares deterministas de generación de código y mantienen la integridad de la base de código a largo plazo.
Sobrecarga de mantenimiento de infraestructura frente a dependencias de proveedores externos
Si bien las herramientas SaaS comerciales ofrecen la comodidad inmediata de una solución lista para usar, intercambian la simplicidad operativa por un vendor lock-in sistémico y una exposición persistente de telemetría. Operar modelos internos requiere asignar capital a instancias de cómputo con GPU, orquestación de modelos y supervisión de mantenimiento especializada. Sin embargo, esta inversión en ingeniería establece una soberana seguridad de código con IA empresarial, una defensa perimetral de red completa y disponibilidad continua durante interrupciones de la nube pública. Las empresas pueden sopesar estas compensaciones operativas identificando qué bases de código sensibles requieren un aislamiento absoluto de infraestructura.
¿Qué políticas prácticas deben implementar los CIO en equipos asistidos por IA?
Clasificación de tareas aprobadas frente a restringidas para flujos de trabajo con agentes de IA
Una política de IA para desarrollo de software para el CIO aplicable comienza con una clasificación transparente de tareas a lo largo del ciclo de vida de la ingeniería. El liderazgo tecnológico debe designar de forma explícita qué actividades de desarrollo pueden aprovechar agentes de programación automatizados y cuáles requieren autoría humana exclusiva. Si bien los asistentes automatizados son idóneos para generar código repetitivo rutinario, redactar pruebas de integración y sintetizar transformaciones de esquemas, se les debe prohibir modificar de manera independiente claves criptográficas, flujos de autenticación, integraciones de pasarelas de pago y lógica de negocio propietaria. Restringir la intervención de los modelos en módulos de alto riesgo previene errores accidentales de configuración de seguridad, al tiempo que mantiene la velocidad de los desarrolladores en tareas de ingeniería de bajo riesgo.
Filtros obligatorios de seguridad y análisis estático para pull requests generadas por máquinas
Dado que los agentes automatizados pueden alucinar dependencias de paquetes inexistentes o introducir vulnerabilidades sutiles, las pull requests automatizadas requieren filtros de verificación obligatorios. Los pipelines de CI/CD deben integrar pruebas estáticas de seguridad de aplicaciones (SAST), análisis de composición de software (SCA) y validación automatizada de dependencias en todas las entregas de código asistidas por máquinas. Etiquetar las pull requests con la atribución del modelo garantiza que los revisores examinen la lógica generada con el rigor adecuado. La aplicación de estos filtros automatizados fortalece la protección de propiedad intelectual en IA durante el desarrollo al validar la procedencia del código y evitar que bibliotecas externas no verificadas ingresen en las ramas de producción.
Formalización de criterios de aprobación de proveedores para entornos de IA locales y en la nube
La adquisición de entornos de ingeniería de IA requiere estándares corporativos claros que aborden la privacidad de los datos, la retención de propiedad intelectual y los límites de red. Las políticas de adquisición deben exigir contratos verificados de cero retención y cláusulas estrictas de no entrenamiento antes de que se apruebe cualquier herramienta de desarrollo basada en la nube. Para repositorios de misión crítica, las directrices de gobernanza de IA empresarial deben establecer umbrales explícitos en los que los equipos deban realizar la transición de API comerciales a modelos de despliegue autoalojados o modelos aislados. Formalizar estos criterios de evaluación protege los activos propietarios y garantiza un cumplimiento normativo uniforme en todas las unidades de ingeniería.
¿Cómo pueden las empresas adoptar hoy una ingeniería de IA gobernada de forma segura?
Realización de una evaluación de gobernanza delimitada para flujos de trabajo internos
Para adoptar el desarrollo automatizado de forma segura, las organizaciones deben comenzar con una auditoría de ingeniería estructurada. Evaluar los permisos actuales de los repositorios, los flujos de trabajo de los desarrolladores y los requisitos de cumplimiento permite identificar en qué aspectos la asistencia automatizada acelera las entregas y dónde es indispensable un aislamiento estricto. Establecer un marco de trabajo práctico para la gobernanza de código con IA empresarial garantiza que las herramientas automatizadas se alineen con las políticas internas de protección de datos antes de una implementación a mayor escala en los equipos de producto.
Implementación de infraestructura aislada con Canvas Developers
Para las organizaciones que buscan acelerar su desarrollo con total seguridad, Canvas Developers ofrece modelos de entrega dedicados para la ingeniería de IA privada que combinan la aceleración mediante IA con una rigurosa supervisión humana. A través de su paquete Private / Local AI Engineering, Canvas Developers implementa modelos open-weight dentro de una infraestructura controlada por el cliente, asegurando que el código fuente propietario nunca abandone los perímetros privados. Ingenieros de software experimentados, especialistas en QA y arquitectos de DevOps dirigen cada flujo de trabajo automatizado, son responsables de la arquitectura fundamental del sistema y revisan todas las modificaciones de código antes de su paso a producción. Para evaluar sus flujos de trabajo de ingeniería o establecer un entorno de despliegue aislado, solicite una evaluación delimitada a través del formulario de contacto en Canvas Developers Contact.