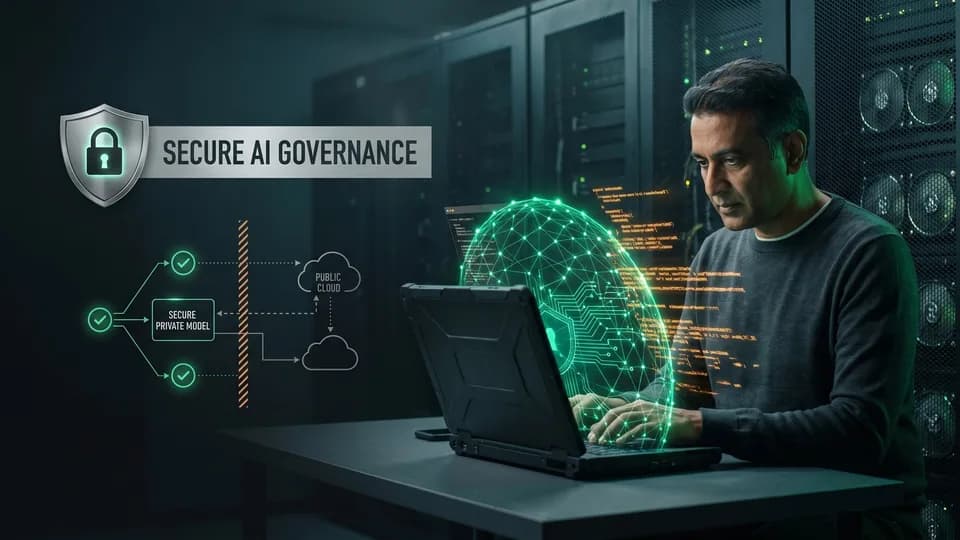
Equipes modernas de engenharia dependem cada vez mais de agentes autônomos de codificação para acelerar a entrega de produtos, mas a adoção de modelos externos sem controles rigorosos gera graves passivos jurídicos e de segurança. Estabelecer uma robusta governança de código com IA empresarial garante que o código-fonte proprietário, a lógica interna e dados corporativos sensíveis permaneçam protegidos contra a retenção de telemetria não autorizada e a exposição de propriedade intelectual.
Para líderes de tecnologia, equilibrar a velocidade de desenvolvimento com a conformidade corporativa exige limites operacionais claros, infraestrutura de modelos isolada da rede (air-gapped) ou hospedada de forma privada, além de uma supervisão humana disciplinada sobre cada pull request automatizado.
Quais riscos a falta de governança de código com IA traz ao software empresarial?
Riscos de exfiltração de dados via histórico de prompts comerciais e telemetria
Quando desenvolvedores de software colam trechos de código-fonte proprietário em assistentes em nuvem pública, transmitem a lógica interna da aplicação, esquemas de bancos de dados e endpoints de API por meio de redes externas. Provedores comerciais frequentemente realizam a retenção de telemetria do sistema, do histórico de prompts e de buffers de contexto de sessão para depuração ou avaliação. Sem uma governança de código com IA empresarial formal, as organizações expõem inadvertidamente ativos intelectuais críticos e configurações operacionais sensíveis a infraestruturas de terceiros.
Ambiguidades na titularidade de propriedade intelectual em código treinado na nuvem
Modelos de IA baseados em nuvem frequentemente incorporam interações de desenvolvedores em conjuntos de dados de treinamento contínuo, a menos que contratos empresariais explícitos de tratamento de dados impeçam isso. Esse pipeline obscurece a proveniência do código-fonte, gerando disputas jurídicas a respeito de contaminação de licenças e obras derivadas. Manter uma rigorosa proteção de propriedade intelectual IA no desenvolvimento exige controles verificáveis para garantir que a lógica de negócios proprietária nunca treine modelos fundacionais externos nem vaze para prompts de concorrentes.
A expansão de Shadow AI não homologada entre as equipes de engenharia
Sem diretrizes corporativas claras e uma política de IA para desenvolvedores, engenheiros frequentemente adotam extensões de IDE não homologadas e agentes autônomos de codificação para cumprir prazos agressivos de sprint. Esse uso não gerenciado ignora auditorias internas de segurança, deixa repositórios vulneráveis à extração não autorizada de telemetria e injeta dependências externas não documentadas em aplicações de produção. Consequentemente, as organizações perdem visibilidade sobre onde a lógica gerada por máquinas entra na base de código.
Como as ferramentas de IA em nuvem pública diferem da engenharia de IA privada?
Isolamento de dados em modelos de pesos abertos auto-hospedados (self-hosted) vs. APIs públicas
As APIs comerciais em nuvem processam requisições de código em infraestruturas distribuídas multi-tenant, nas quais payloads de prompt, buffers de contexto e metadados do sistema deixam a rede corporativa. Mesmo quando fornecedores corporativos oferecem garantias contratuais de retenção zero, os dados trafegam por camadas públicas de roteamento e permanecem sujeitos a vulnerabilidades na infraestrutura de terceiros. Em contrapartida, a engenharia de IA privada estabelece o isolamento absoluto de dados ao executar modelos fundacionais de pesos abertos exclusivamente dentro da infraestrutura de propriedade e administração da organização. Algoritmos proprietários, regras de negócio e segredos de configuração nunca saem dos perímetros aprovados, prevenindo a ingestão externa de dados e o treinamento não autorizado de modelos. Esse limite arquitetural elimina a exposição à cadeia de suprimentos de terceiros na camada de inferência.
Segurança de perímetro de rede e processamento de código isolado da rede (air-gapped)
Empresas que atuam em setores regulamentados, como finanças, saúde e infraestrutura crítica, precisam aplicar uma segmentação de rede rigorosa. A implementação de modelos de IA auto-hospedados (self-hosted) para codificação em sub-redes privadas ou ambientes internos totalmente isolados da rede (air-gapped) elimina por completo os vetores de vazamento externo de dados. As equipes de segurança podem estabelecer controles rígidos de entrada, comunicação mutual TLS e ambientes de execução em contêineres isolados que bloqueiam totalmente o tráfego de saída para a internet. Como o hardware de inferência reside dentro do perímetro corporativo, os analistas de segurança monitoram todo o tráfego de rede por meio dos sistemas de detecção de intrusão existentes e dos logs centralizados de firewall.
Equilibrando a velocidade de desenvolvimento com o controle de infraestrutura corporativa
Proibir as equipes de engenharia de utilizar assistência automatizada costuma prejudicar a produtividade e, inadvertidamente, incentivar a adoção descontrolada de Shadow AI. Disponibilizar clusters internos e controlados de inferência equilibra a velocidade de desenvolvimento com uma rigorosa governança de código com IA empresarial. Os engenheiros de software mantêm a geração rápida de código, a aceleração de scaffolding e a síntese de testes unitários diretamente nos fluxos de trabalho de desenvolvimento aprovados. Simultaneamente, a liderança de TI aplica políticas de acesso corporativo, cotas de hardware e isolamento de rede, garantindo que a aceleração da engenharia esteja alinhada aos requisitos de segurança operacional. Essa abordagem dual oferece ferramentas modernas de desenvolvimento sem abrir mão dos padrões institucionais de governança de código com IA.
Como é uma arquitetura de governança de código com IA empresarial?
Implantação de modelos open-weight em nuvens privadas virtuais controladas pelo cliente
As arquiteturas de segurança corporativa evitam o vazamento de dados ao isolar a execução da inferência dentro de uma Virtual Private Cloud (VPC) dedicada ou em um data center on-premises. Nesse modelo, modelos fundacionais open-weight de alto desempenho são executados em instâncias de computação com GPU dedicadas, provisionadas, protegidas e mantidas diretamente pelas equipes de infraestrutura corporativa. Ao hospedar modelos dentro dos limites de rede controlados pelo cliente, as políticas de infraestrutura restringem o tráfego a endpoints privados internos. Essa configuração garante que repositórios de código-fonte proprietário, bancos de dados de staging e esquemas de APIs internas nunca se comuniquem com clusters públicos externos pela internet aberta. Essa infraestrutura isolada estabelece a base técnica para a moderna governança de código com IA empresarial, garantindo às organizações soberania total sobre persistência de memória, interfaces de rede e ambientes de execução de modelos.
Configuração de controles de acesso baseados em funções e janelas de contexto efêmeras
Controlar como os profissionais de engenharia interagem com os mecanismos internos de inferência exige políticas de acesso granulares e contextos de prompt rigorosamente regulamentados. Os sistemas de gerenciamento de identidade e acesso (IAM) devem aplicar permissões baseadas em funções, restringindo as consultas aos modelos a engenheiros autorizados com base no escopo do projeto, na classificação do repositório e nos níveis de permissão da branch. Além disso, as estruturas de inferência devem implementar janelas de contexto efêmeras que processem os dados de prompt estritamente em memória volátil, sem gravar tokens intermediários em discos de armazenamento persistente. Quando uma sessão de engenharia é encerrada ou uma tarefa é concluída, os tokens de prompt e as sugestões de código geradas são totalmente eliminados dos buffers de memória. Essa disciplina arquitetural impede o vazamento não intencional de dados entre projetos e garante que a lógica de domínio confidencial permaneça rigorosamente compartimentada dentro dos limites de desenvolvimento autorizados.
Automação de logs de auditoria e monitoramento de telemetria de modelos
A supervisão operacional exige visibilidade contínua sobre cada interação de desenvolvimento assistida por máquina em toda a organização. Ao implementar uma infraestrutura de LLM local para desenvolvimento empresarial, lideranças de engenharia implantam coletores automatizados de telemetria que registram metadados de prompts, controle de versões do modelo, timestamps de execução e identidades dos usuários. Em vez de registrar o código-fonte bruto contendo segredos comerciais proprietários, os pipelines de auditoria registram hashes criptográficos, métricas de consumo de tokens e desempenho de latência em todo o cluster de inferência. Painéis centralizados de gerenciamento de informações e eventos de segurança (SIEM) analisam esses fluxos de telemetria em relação a parâmetros de conformidade, sinalizando instantaneamente padrões anômalos de consulta, tentativas de acesso não autorizado ou atividades de extração em massa. Trilhas de auditoria abrangentes fornecem evidências verificáveis de conformidade para frameworks do setor, preservando a velocidade de desenvolvimento.
Por que engenheiros seniores devem direcionar o desenvolvimento assistido por IA?
Onde os modelos de IA se destacam: acelerando scaffolding, lógica repetitiva e testes de QA
Os modernos agentes de codificação com IA proporcionam ganhos expressivos de produtividade quando encarregados de tarefas mecânicas e bem delimitadas de engenharia de software. Modelos automatizados se destacam na criação de scaffolding e estruturas boilerplate para projetos, na síntese de interfaces CRUD padronizadas, na conversão de formatos de dados e na elaboração de suítes abrangentes de testes unitários e de regressão. Ao lidar com padrões repetitivos de código, os assistentes automatizados liberam as equipes de engenharia da escrita rotineira de sintaxe e aceleram os ciclos básicos de desenvolvimento. Quando integradas a fluxos de trabalho estruturados de desenvolvimento, essas capacidades permitem que as organizações criem protótipos de funcionalidades e ampliem a cobertura de testes com rapidez, sem comprometer a velocidade de desenvolvimento de base.
Onde os modelos de IA falham: coesão arquitetural, fluxos de pagamento e gargalos de escala
Apesar da velocidade na geração de código, os modelos de IA carecem de uma compreensão holística de sistemas empresariais complexos e da coesão arquitetural a longo prazo. Ferramentas automatizadas frequentemente enfrentam dificuldades com nuances de gerenciamento de estado, concorrência transacional, indexação de bancos de dados e gargalos de escalabilidade em altos volumes. Em áreas críticas, como processamento de pagamentos, fluxos de autenticação e pipelines de dados confidenciais, o código gerado por máquinas costuma introduzir vulnerabilidades de segurança ocultas, caminhos de exceção não tratados ou configurações padrão inseguras. Manter uma rigorosa segurança de código com IA empresarial exige reconhecer que modelos estatísticos não conseguem avaliar riscos operacionais, deixando transações financeiras vitais e a resiliência do sistema vulneráveis caso não haja supervisão.
Assegurando a responsabilidade humana sobre arquitetura, revisão profunda de código e releases
A implementação eficaz de ferramentas automatizadas de codificação exige que engenheiros de software experientes direcionem, avaliem e estabeleçam a governança de código com IA sobre cada entrega. Arquitetos humanos devem manter a responsabilidade pelo design fundamental dos sistemas, definindo os limites de interface e determinando como novos componentes interagem com os sistemas corporativos existentes. Uma disciplinada política de IA para desenvolvedores definida pelo CIO exige que engenheiros seniores conduzam uma criteriosa revisão por engenharia sênior em todos os pull requests gerados com assistência de máquinas, verificando a sanitização de dados, os controles de segurança e a integridade arquitetural. As decisões de release devem permanecer estritamente sob controle humano, garantindo que sugestões geradas por máquinas nunca contornem a verificação manual antes de entrar em ambientes de produção.
Como os modelos de IA auto-hospedados (self-hosted) se comparam às soluções SaaS comerciais?
Conformidade regulatória e residência de dados entre modelos de hospedagem
Organizações regidas por estruturas regulatórias rigorosas, como GDPR, HIPAA ou mandatos regionais de soberania de dados, enfrentam desafios substanciais de conformidade ao utilizar serviços comerciais de IA multitenant. Provedores de nuvem frequentemente roteiam payloads de inferência por clusters de servidores distribuídos globalmente, tornando a residência verificável de dados difícil de comprovar. Ao utilizar modelos de IA auto-hospedados (self-hosted) para codificação, as empresas ancoram o processamento de código e a análise de repositórios a regiões geográficas específicas ou a instalações on-premises privadas. As equipes de infraestrutura mantêm controle físico e lógico direto sobre volumes de armazenamento e nós de processamento, atendendo aos requisitos legais de auditoria sem ambiguidade.
Integridade de longo prazo da base de código e proteção contra alterações em APIs upstream
Depender de APIs comerciais externas de IA introduz volatilidade operacional sempre que provedores upstream descontinuam endpoints, modificam pesos de modelos ou ajustam filtros internos de segurança sem aviso prévio. Esses ajustes não anunciados podem alterar o comportamento de síntese de código, desestabilizar harnesses de engenharia personalizados ou degradar a consistência das saídas ao longo dos ciclos de desenvolvimento. Implantações auto-hospedadas isolam as equipes internas de modificações inesperadas por parte dos fornecedores. Ao congelar versões de modelos e validar atualizações por meio de cadências controladas de lançamentos internos, as organizações preservam padrões determinísticos de geração de código e mantêm a integridade de longo prazo da base de código.
Sobrecarga de manutenção de infraestrutura vs. dependência de fornecedores externos
Embora as ferramentas comerciais de SaaS ofereçam a conveniência imediata de soluções prontas para uso, elas trocam a simplicidade operacional por um vendor lock-in sistêmico e pela exposição contínua de telemetria. Operar modelos internos exige alocação de capital para instâncias de computação com GPU, orquestração de modelos e supervisão especializada de manutenção. No entanto, esse investimento de engenharia estabelece uma segurança de código com IA empresarial soberana, defesa completa do perímetro de rede e disponibilidade contínua durante interrupções na nuvem pública. As empresas podem ponderar essas compensações operacionais identificando quais bases de código sensíveis exigem isolamento absoluto de infraestrutura.
Quais políticas práticas de governança de código com IA os CIOs devem implementar para equipes assistidas?
Classificação de tarefas aprovadas versus restritas para fluxos de trabalho com agentes de IA
Como base para a governança de código com IA empresarial, uma política de IA para desenvolvedores prática para CIOs começa com a classificação transparente de tarefas em todo o ciclo de vida da engenharia. A liderança de tecnologia deve designar explicitamente quais atividades de desenvolvimento podem utilizar agentes autônomos de codificação e quais exigem autoria exclusivamente humana. Embora os assistentes automatizados sejam adequados para gerar código boilerplate rotineiro, elaborar testes de integração e sintetizar transformações de esquemas, eles devem ser proibidos de modificar de forma independente chaves criptográficas, fluxos de autenticação, integrações de gateways de pagamento e regras de negócios proprietárias. Restringir o envolvimento dos modelos em módulos de alto risco evita falhas acidentais de configuração e reforça a segurança de código com IA, enquanto mantém a velocidade de desenvolvimento em tarefas de engenharia de baixo risco.
Exigência de gates de segurança e análise estática para PRs gerados por máquinas
Como os agentes autônomos de codificação podem alucinar dependências de pacotes inexistentes ou introduzir vulnerabilidades sutis, os pull requests automatizados exigem gates de verificação obrigatórios. Os pipelines de CI/CD devem integrar testes estáticos de segurança de aplicações (SAST), análise de composição de software (SCA) e validação automatizada de dependências em todos os envios de código assistidos por máquinas. A identificação de pull requests com atribuição ao modelo garante que os revisores examinem a lógica gerada com o devido rigor. A aplicação desses gates automatizados fortalece a proteção de propriedade intelectual IA no desenvolvimento ao validar a procedência do código e impedir que bibliotecas externas não verificadas entrem nas branches de produção.
Formalização de critérios de aprovação de fornecedores para ferramentas em nuvem e LLM local para desenvolvimento
A contratação de ferramentas para engenharia de IA privada exige padrões corporativos claros que contemplem a privacidade de dados, a retenção de propriedade intelectual e os limites de rede. As políticas de compras devem exigir contratos verificados de retenção zero e cláusulas rigorosas de não treinamento antes que qualquer ferramenta de desenvolvimento baseada em nuvem seja aprovada. Para repositórios de missão crítica, as diretrizes corporativas devem estabelecer limites explícitos para quando as equipes devem fazer a transição de APIs comerciais para modelos de IA auto-hospedados (self-hosted) ou modelos de implantação isolados da rede (air-gapped). A formalização desses critérios de avaliação protege ativos e o código-fonte proprietário, garantindo conformidade consistente em todas as unidades de engenharia.
Como as empresas podem adotar com segurança a engenharia de IA com governança hoje?
Condução de uma avaliação de governança com escopo definido para fluxos de trabalho internos
Para adotar o desenvolvimento automatizado com segurança, as organizações devem começar com uma auditoria de engenharia estruturada. A avaliação das permissões existentes nos repositórios, dos fluxos de trabalho dos desenvolvedores e dos requisitos de conformidade identifica onde a assistência por máquina acelera as entregas e onde o isolamento rigoroso é necessário. Estabelecer uma estrutura prática para a governança de código com IA empresarial garante que as ferramentas automatizadas estejam alinhadas às políticas internas de proteção de dados antes de uma implementação mais ampla entre as equipes de produto.
Implementação de infraestrutura isolada com a Canvas Developers
Para organizações que buscam velocidade de desenvolvimento com segurança, a Canvas Developers oferece modelos dedicados de entrega para engenharia de IA privada que combinam a aceleração por IA com uma rigorosa supervisão humana. Por meio de seu pacote Private / Local AI Engineering, a Canvas Developers implanta modelos open-weight em infraestrutura controlada pelo cliente, garantindo que o código-fonte proprietário nunca saia dos perímetros privados. Engenheiros de software experientes, especialistas em QA e arquitetos de DevOps direcionam cada fluxo de trabalho automatizado, são responsáveis pela arquitetura fundamental do sistema e revisam todas as alterações de código antes do lançamento. Para avaliar seus fluxos de trabalho de engenharia ou estabelecer uma estrutura isolada de implantação, solicite uma avaliação com escopo definido por meio do formulário de contato em Canvas Developers Contact.