Le problème
Asynchronous dispatch pipelines frequently falter when transient network failures trigger automated retries against stale recipient states, which can result in unauthorized dispatches if consent was revoked during backoff. In multi-tenant software platforms, flawed authorization boundaries allow authenticated users in one organization to potentially read or alter preference settings belonging to another tenant without cryptographic tenancy verification. Furthermore, external marketing APIs inevitably encounter service outages, rate limits, and dropped webhook events that can desynchronize delivery receipts across tenant boundaries.
Approche
Canvas Developers designs custom preference portals and automation pipelines structured around an immutable core record: the message event. Every member request is routed through cryptographic session validation and tenant checks across three core interfaces—the member overview, permission editor, and audit history—before executing permitted actions. To maintain resilience during vendor outages and retries, the architecture uses a transactional outbox pattern with deterministic idempotency keys, evaluates live permissions at the delivery node immediately before dispatch, and reconciles receipts via background workers.
Résultat
The architecture guarantees strict multi-tenant boundary containment by ensuring that one organization cannot read, modify, or infer another organization's records. It also maintains an append-only, tamper-proof audit log and ensures that consent status, channel permissions, and delivery receipts remain explicit across asynchronous retries.
La mise en œuvre de préférences de notification email marketing & automation de niveau entreprise requiert une architecture de notification multi-tenant résiliente, capable de concilier un contrôle granulaire pour les abonnés et des frontières de sécurité strictes entre tenants. Au sein des plateformes logicielles desservant plusieurs organisations clientes, la gestion des préférences de notification client ne saurait se résumer à un simple indicateur en base de données ; elle exige une couche de routage isolée, un historique d'audit des événements de message immuable et une gestion robuste des nouvelles tentatives de webhook. Canvas Developers conçoit et développe des portails de préférences et des pipelines d'automatisation sur mesure où les règles de consentement, les autorisations par canal et les accusés de réception demeurent explicites, vérifiables et protégés contre toute fuite de données entre organisations à chaque cycle d'envoi.
Synthèse en un coup d'œil : que requiert un portail de préférences de notification conforme ?
Une architecture conforme pour les préférences de notification email marketing & automation client doit imposer des frontières organisationnelles strictes tout en orchestrant des règles d'envoi multicanal. Au sein d'une architecture de notification multi-tenant, les systèmes coordonnent trois rôles distincts : les clients finaux gérant leurs paramètres d'opt-in, les opérateurs du support résolvant les litiges de distribution, et les administrateurs de canaux configurant les politiques d'acheminement à l'échelle de l'entreprise. Plutôt que de traiter le statut de communication comme un ensemble d'attributs de contact modifiables, notre approche structure le système autour d'un enregistrement central immuable : l'événement de message. Chaque interaction au sein des trois interfaces clés du portail — la vue d'ensemble des membres, l'éditeur d'autorisations et l'historique d'audit — est liée à un contexte de tenant vérifié et à une validation cryptographique de session.
Un développement email marketing & automation robuste isole les prestataires externes d'acheminement de la logique interne de gouvernance. Le flux de données garantit que chaque requête d'un membre passe par des contrôles de tenant et une vérification des autorisations avant d'exécuter toute action permise ou d'écrire dans le journal d'audit des événements d'envoi. Point crucial : le statut de consentement, les autorisations par canal et les accusés de réception doivent rester explicites au fil des nouvelles tentatives asynchrones, garantissant ainsi que des erreurs réseau transitoires ne se traduisent pas par des envois non autorisés. Le critère d'acceptation principal exige une isolation multi-tenant absolue : une organisation ne peut ni lire, ni modifier, ni déduire les enregistrements d'une autre organisation. Toute fonctionnalité située en dehors du périmètre natif du fournisseur d'automation est isolée au sein de microservices dédiés afin de préserver l'intégrité de la plateforme.
Le défi : pourquoi les préférences de notification email marketing échouent-elles aux frontières entre tenants ?
Gérer les nouvelles tentatives asynchrones sans perdre le consentement ni les accusés de réception
Les pipelines d'envoi asynchrones connaissent fréquemment des défaillances lorsque des pannes réseau transitoires déclenchent des nouvelles tentatives automatisées appliquées à un état de destinataire obsolète. Lorsqu'un worker d'événements place un envoi sortant en file d'attente, copier la charge utile de consentement du destinataire directement dans le message de la tâche crée une faille de conformité critique : si le client révoque son consentement pendant le délai d'attente de la file de nouvelles tentatives, les tentatives ultérieures distribueront des messages en utilisant des données d'autorisation obsolètes. Plutôt que de se fier à des charges utiles statiques, les systèmes résilients évaluent les autorisations en temps réel sur le nœud de distribution immédiatement avant l'envoi, garantissant que toute révocation en cours de route supprime aussitôt les transmissions sortantes.
Maintenir des accusés de réception explicites tout au long du cycle de vie des nouvelles tentatives nécessite également des clés d'idempotence structurées. Chaque tentative d'envoi associe les accusés de réception d'état du fournisseur à un événement de message persistant, garantissant que l'audit des événements d'envoi et les registres de suppression restent transparents sans dupliquer les notifications.
Le risque lié à l'isolation multi-tenant : empêcher la modification non autorisée des préférences
Sur les plateformes logicielles reposant sur une architecture notification multi-tenant, des frontières d'autorisation défaillantes constituent une défaillance critique dans le développement des préférences de notification client. Si un point de terminaison d'API accepte des identifiants de tenant ou d'abonné sans vérification cryptographique de l'isolation, un utilisateur authentifié d'une organisation pourrait lire ou modifier les paramètres du centre de préférences notification appartenant à un autre tenant. Cette vulnérabilité enfreint la conformité réglementaire et expose des canaux de communication sensibles à des modifications de configuration non autorisées.
Une intégration email marketing et automation résiliente évite les clés globales partagées ou les points de terminaison de webhooks étendus dépourvus de ségrégation au niveau des tenants. En appliquant la sécurité au niveau des lignes dans la base de données et en validant les jetons de tenant à chaque requête d'écriture, le système garantit que les administrateurs de canaux et les opérateurs de support restent strictement compartimentés au sein des frontières de leur organisation, empêchant toute modification non autorisée aussi bien lors des mises à jour de routine que des synchronisations automatisées.
L'architecture de la solution : comment les flux de données et les écrans du portail garantissent-ils l'intégrité de l'audit ?
Structuration des écrans clés : vue d'ensemble des membres, éditeur d'autorisations et historique d'audit
Afin d'assurer une supervision transparente entre les organisations, l'architecture de notification multi-tenant organise les interactions des utilisateurs au sein de trois interfaces dédiées, conçues sur mesure pour les clients, les opérateurs de support et les administrateurs de canaux. L'écran Vue d'ensemble des membres affiche les identités de contact vérifiées de l'abonné, son affiliation au tenant ainsi que l'état global de délivrabilité sur l'ensemble des canaux. Les opérateurs de support exploitent cette vue pour inspecter en direct l'état des distributions, sans jamais exposer les identifiants de bases de données ni les paramètres de configuration des organisations tenants adjacentes.
L'Éditeur d'autorisations gère les consentements granulaires, la sélection des canaux et les abonnements par thématique. Tandis que les clients contrôlent leurs préférences personnelles, les administrateurs de canaux définissent les paramètres par défaut et appliquent les notifications transactionnelles obligatoires. Chaque mise à jour génère une entrée sur l'écran d'historique d'audit des événements de message, constituant un registre immuable des modifications de préférences. Cet écran consigne l'identité de l'auteur de l'action, le contexte du tenant, l'état antérieur, le nouvel état et l'horodatage pour une visibilité forensique complète.
Traçage du flux des événements de message : validation du tenant, actions autorisées et journalisation des événements
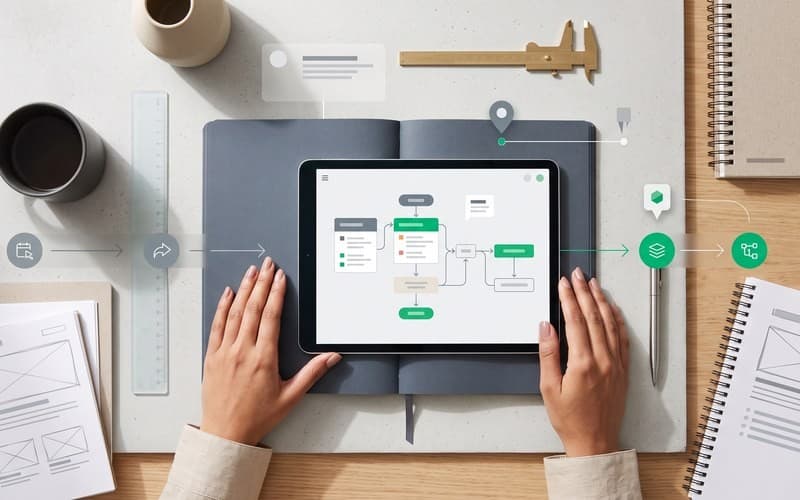
Le flux de données principal achemine chaque requête de membre à travers des barrières strictes d'isolation multi-tenant. Lorsqu'un utilisateur demande une mise à jour de ses préférences ou déclenche un workflow, la passerelle valide les jetons du tenant par rapport aux frontières cryptographiques de session. Le moteur résout les préférences de notification email marketing & automation du client selon une hiérarchie stricte. Comme le décrit la documentation de SuprSend sur l'évaluation des préférences, l'ordre de priorité suit un modèle explicite : les préférences de l'utilisateur prévalent sur les paramètres par défaut du tenant, qui prévalent sur les paramètres par défaut des catégories, tandis que les désabonnements par canal bloquent systématiquement la distribution.
Une fois que le moteur a validé une action autorisée, le répartiteur crée un événement de message persistant qui enregistre les identifiants du tenant, les hachages des destinataires, les nœuds de routage et les signatures d'idempotence. Si un fournisseur rencontre des temps de latence, le répartiteur effectue de nouvelles tentatives à l'aide de cet enregistrement persistant, garantissant que les accusés de réception et le consentement demeurent explicites. Le statut final est consigné dans le journal d'audit des événements d'envoi à ajout seul, garantissant une traçabilité infalsifiable.
Ingénierie et résilience : comment le scaffolding assisté par IA s'associe-t-il à une revue de code rigoureuse ?
Accélérer la livraison grâce au scaffolding assisté par IA tandis que les ingénieurs garantissent la sécurité et l'intégrité des données
Les équipes d'ingénierie modernes peuvent réduire considérablement leurs cycles d'itération en combinant la génération automatisée de code avec une supervision humaine rigoureuse. Au sein de notre flux de livraison, les techniques de vibe coding email marketing et d'automation — qui exploitent des agents de codage IA et des environnements d'exécution tels qu'Antigravity aux côtés de modèles locaux commerciaux ou privés — génèrent les structures initiales d'interface utilisateur pour la vue d'ensemble des membres, produisent des modèles de données standards et ébauchent les wrappers d'API client. Cette automatisation réduit les frictions lors de la configuration initiale et accélère le prototypage des schémas.
Cependant, la génération de code par IA présente des limites techniques évidentes. Les agents automatisés ignorent fréquemment les cas limites liés aux frontières entre tenants, génèrent des filtres d'autorisation simplistes et négligent les conditions de concurrence lors de l'ingestion simultanée de webhooks. Chez Canvas Developers, des ingénieurs logiciels expérimentés supervisent l'architecture des systèmes, auditent chaque pull request et vérifient l'isolation des données avant toute mise en production. Si le scaffolding assisté par IA accélère le prototypage des interfaces, les ingénieurs humains assurent la vérification cryptographique des tenants, valident la sécurité au niveau des lignes de la base de données (row-level security) et conservent l'autorité exclusive sur les décisions de mise en production.
Concevoir le parcours de défaillance et de reprise face aux pannes d'API des fournisseurs et à la désynchronisation des webhooks
Les API marketing externes rencontrent inévitablement des pannes de service, des limites de débit et des pertes d'événements webhook. Une architecture notification multi-tenant en production doit maintenir sa résilience opérationnelle sans compromettre les accusés de réception ni l'isolation multi-tenant. Notre approche met en œuvre un modèle d'outbox transactionnel associé à des files d'attente de workers idempotents. Lorsqu'un événement de notification sortant est créé, il est persisté dans la base de données locale au sein de la transaction du tenant avec un statut en attente avant son envoi asynchrone.
Si le fournisseur externe renvoie des erreurs HTTP 5xx ou des dépassements de délai, un moteur de backoff exponentiel réessaie la requête à l'aide de clés d'idempotence déterministes. Lorsque les nouvelles tentatives ont épuisé leur fenêtre d'envoi, les événements passent à un état de rebut (dead-letter) assorti de diagnostics d'erreur structurés, alertant ainsi les équipes de support tout en préservant l'intégrité de l'audit des événements d'envoi. Pour résoudre les désynchronisations de webhooks lorsque les accusés de réception ne parviennent pas, un worker de réconciliation en arrière-plan interroge régulièrement les journaux d'événements du fournisseur, fait correspondre les accusés aux enregistrements d'événements de message stockés et met à jour les états de distribution sans dupliquer de notifications au-delà des frontières entre tenants.
Tests de recette et planification : comment vérifier la sécurité multi-tenant avant le lancement ?
Exécuter des tests de recette vérifiables pour le respect des frontières entre tenants
Avant de déployer une architecture notification multi-tenant pour la gestion des préférences de notification email marketing, les équipes d'ingénierie doivent exécuter des suites de tests automatisés ciblant les frontières de sécurité multi-tenant et les seuils opérationnels. Dans notre protocole de test pour le développement des préférences de notification client, nous validons le respect des frontières entre tenants à l'aide de scénarios de test négatifs explicites. Ces tests imposent un seuil de tolérance zéro : 100 % des requêtes authentifiées du Tenant A tentant de lire, modifier ou supprimer des enregistrements appartenant au Tenant B doivent systématiquement renvoyer une réponse HTTP 403 Forbidden ou 404 Not Found.
La vérification de recette valide également les seuils opérationnels tout au long des cycles de nouvelles tentatives. Lorsqu'un worker automatisé simule un échec lors du cycle d'envoi du routeur et que le consentement de l'utilisateur est révoqué pendant le délai d'attente (backoff) de nouvelle tentative, la suite de tests confirme que 100 % des tentatives ultérieures suspendent la transmission et mettent à jour l'enregistrement d'événement de message. De plus, les tests vérifient que les journaux d'audit des événements d'envoi rejettent toute tentative de mutation et de suppression, garantissant ainsi une immuabilité stricte en ajout seul (append-only).
Évaluer l'intégration email marketing et automation et cadrer la conception de votre portail de préférences
Définir le périmètre d'un projet solide de développement email marketing & automation nécessite une frontière claire entre les fonctionnalités natives du routeur et les microservices sur mesure. Les plateformes commerciales d'email marketing excellent dans la délivrabilité et l'hébergement de modèles, mais manquent souvent d'un contrôle d'accès granulaire pour l'isolation multi-tenant et de pistes d'audit immuables. Lorsqu'un fournisseur d'automatisation ne prend pas en charge nativement le cloisonnement au niveau de l'organisation, notre architecture isole ces fonctionnalités au sein d'une passerelle dédiée garantissant le respect strict des frontières entre tenants.
Pour les organisations qui gèrent un produit unique avec des désinscriptions standard, les formulaires natifs d'un centre de préférences notification suffisent souvent. En revanche, les plateformes d'entreprise qui administrent plusieurs clients professionnels, des exigences réglementaires strictes ou des matrices complexes d'autorisations par canal exigent une solution sur mesure. Les équipes qui évaluent leur infrastructure peuvent demander un examen d'architecture ciblé en contactant Canvas Developers via notre formulaire de contact ou en consultant nos services d'email marketing afin d'établir des jalons d'intégration concrets, des frontières de données étanches et des objectifs de livraison clairs.