O problema
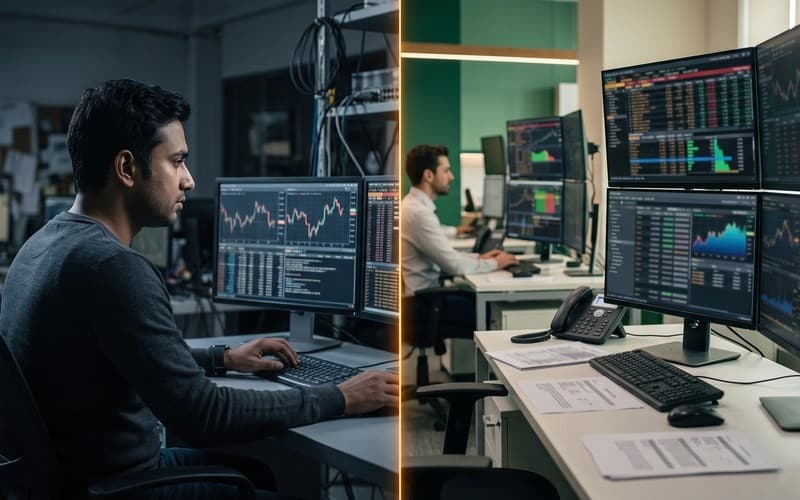
During peak payroll registration surges, a remittance startup experienced severe user abandonment because third-party biometric and document verification APIs regularly timed out. Direct synchronous coupling to vendor endpoints caused client connections to drop abruptly with unhandled errors, forcing rejected applicants into manual email support loops. Without automated retry queues or structured logging, the platform faced mounting operational support backlogs and heightened regulatory audit scrutiny.
Abordagem
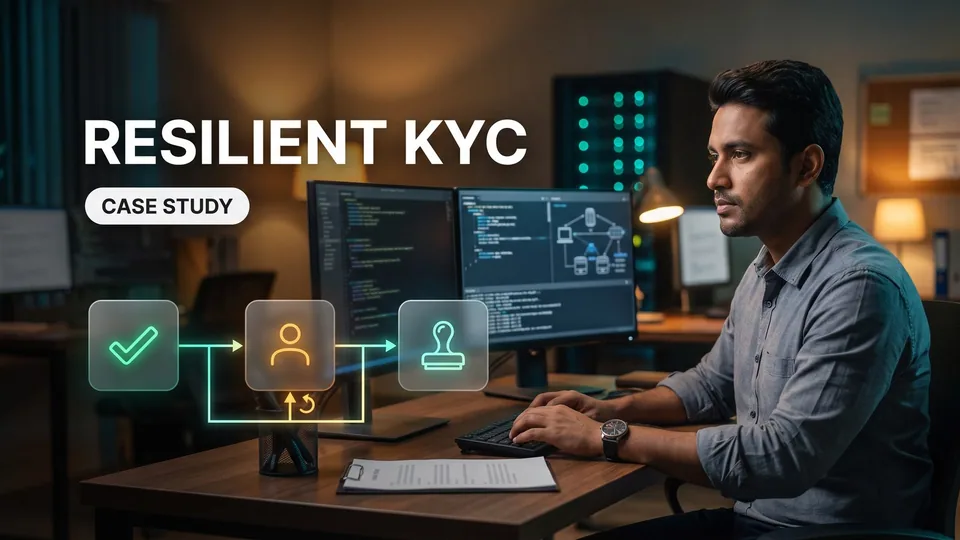
Canvas Developers designed a decoupled, event-driven verification pipeline utilizing asynchronous state machines and background job queues with exponential backoff retries. Identity documents bypass intermediary application servers via short-lived presigned URLs to land directly in private, S3-compatible cloud storage encrypted at rest and in transit. Persistent timeouts and ambiguous verification flags are gracefully routed to a centralized internal compliance console for human review, backed by immutable event logs.
Resultado
Transitioning to an asynchronous state machine eliminates synchronous timeouts and silent failures during high-volume registration surges, providing users with immediate confirmation while distributed workers process checks. Internal compliance operations shift from ad-hoc email triage to a structured review dashboard with immutable audit trails that satisfy regulatory standards.
Este estudo de caso ilustrativo analisa como uma moderna plataforma de remessas pode estruturar um fluxo resiliente de onboarding kyc fintech quando fornecedores terceirizados de verificação de identidade falham sob picos de volume transacional. Em serviços financeiros digitais em rápida expansão, o acoplamento síncrono direto a APIs externas de escaneamento de documentos e verificação biométrica torna a jornada do usuário frágil. Quando o tempo de resposta dos fornecedores se degrada, o onboarding de clientes é paralisado, o abandono aumenta e as equipes de suporte ficam sobrecarregadas com análises manuais de documentos.
Para solucionar essas vulnerabilidades operacionais, a Canvas Developers projeta pipelines desacoplados de verificação orientados a eventos, que isolam a latência externa, protegem documentos confidenciais dos clientes e preservam a continuidade operacional.
Como equipes resilientes de fintech evitam o abandono no KYC à primeira vista?
A principal vulnerabilidade: latência de fornecedores terceirizados e bloqueio síncrono
Chamadas HTTP diretas para APIs de verificação de identidade de terceiros falham durante picos de cadastro. Quando a análise de documentos sofre picos de latência, clientes síncronos sofrem timeout, abandonando um fluxo de onboarding KYC em fintech de alta intenção.
A correção arquitetural: máquinas de estados assíncronas com filas de fallback humano
Uma arquitetura de onboarding fintech resiliente desacopla a ingestão da verificação. Os clientes recebem confirmação imediata enquanto workers em segundo plano processam as checagens de forma assíncrona, direcionando timeouts persistentes para filas internas de compliance para avaliação secundária.
O modelo de entrega: scaffolding acelerado por IA direcionado por liderança sênior de engenharia
As equipes constroem essas máquinas de estados com eficiência usando agentes de codificação por IA para esquemas boilerplate e workers de fila. Engenheiros seniores direcionam a arquitetura do sistema, garantem o isolamento de dados e revisam cada deploy em produção.
Por que os timeouts de verificação de terceiros em horários de pico paralisam o onboarding de remessas?
O cenário operacional: verificação de remessas em alto volume sob pico de carga
Plataformas de remessas internacionais enfrentam picos concentrados de tráfego durante os ciclos de pagamento. Quando potenciais remetentes se cadastram simultaneamente, o aumento repentino de demanda sobrecarrega a infraestrutura de verificação de terceiros, resultando em degradação na latência de resposta dos fornecedores e frequentes timeouts de gateway nos endpoints de cadastro.
A falha: acoplamento direto aos endpoints de verificação biométrica e documental de fornecedores
Em uma arquitetura síncrona, as aplicações clientes aguardam uma chamada bloqueante de integração com a API de verificação de identidade enquanto os fornecedores realizam checagens biométricas e documentais. Quando os endpoints dos fornecedores excedem os limites de timeout do cliente mobile, as conexões caem abruptamente, gerando erros não tratados no cliente que interrompem o fluxo de onboarding KYC fintech.
O mecanismo de churn: a ausência de filas de retentativa força os usuários a loops de suporte manual
Sem filas de retentativa automatizadas ou isolamento de erros transitórios, as plataformas tratam chamadas interrompidas como cadastros com falha. Usuários retidos não conseguem reiniciar a verificação com facilidade e precisam contatar o suporte ao cliente por e-mail, gerando acúmulo de tickets e um severo abandono de usuários.
Qual É o Custo Real de Falhas Não Tratadas na Verificação de Identidade?
Abandono Severo de Usuários em Etapas Críticas de Alta Intenção de Conversão
Quando potenciais remetentes enfrentam erros silenciosos de timeout durante o upload de documentos de identidade, a intenção de conversão cai vertiginosamente. Os clientes percebem a plataforma como instável, abandonam o fluxo de onboarding e frequentemente buscam plataformas de remessas alternativas em vez de arriscar outra tentativa frustrada de transação.
Gargalos Crescentes de Suporte Devido a Registros Fragmentados de Verificação Manual
Sem uma engenharia disciplinada de fluxos no onboarding kyc fintech, solicitações de verificação com falha não geram logs estruturados de diagnóstico nos sistemas de tickets do suporte ao cliente. Os agentes de suporte passam horas trocando e-mails não criptografados com solicitantes frustrados para coletar comprovantes de identificação, elevando a sobrecarga operacional e introduzindo um severo atrito no atendimento.
Exposição Regulatória e de Trilhas de Auditoria por Tratamento Inconsistente de Exceções
Soluções manuais improvisadas de verificação comprometem a governança rigorosa de compliance e os padrões de tratamento de dados. Operar sem um pipeline de compliance automatizado deixa o envio de documentos, os históricos de retentativas de fornecedores e as aprovações da equipe de compliance dispersos em threads separadas de e-mail, expondo as instituições financeiras a um rigoroso escrutínio em auditorias regulatórias.
Como uma máquina de estados assíncrona resolve quedas de API de fornecedores?
Desacoplamento da ingestão: filas de tarefas orientadas a eventos com retentativas de backoff exponencial
No onboarding kyc fintech, a moderna arquitetura de onboarding fintech separa o envio de documentos pelo cliente da validação por fornecedores. Quando um cliente faz o upload de arquivos para verificação de identidade, a plataforma aceita o payload imediatamente, registra um estado de verificação pendente e emite uma mensagem para uma fila de tarefas em segundo plano orientada a eventos. Serviços dedicados de workers enviam requisições aos endpoints da API de verificação de identidade com timeouts de API de fornecedores configuráveis e políticas de retentativa com backoff exponencial, blindando clientes web e mobile contra indisponibilidades temporárias de APIs de terceiros.
Protegendo uploads sensíveis: armazenamento criptografado compatível com S3 e URLs pré-assinadas
Proteger a privacidade do usuário exige uma rigorosa segurança no upload de documentos em todas as etapas do processamento. Documentos de identidade contornam servidores de aplicação intermediários por meio de URLs pré-assinadas de upload de curta duração, chegando diretamente a um armazenamento de objetos em nuvem privado e compatível com S3. Os arquivos permanecem criptografados em repouso com chaves gerenciadas pelo cliente e em trânsito via TLS, impedindo acessos internos não autorizados e assegurando acesso programático seguro para os workers de verificação posteriores.
Mecanismos de failover KYC: direcionando casos limítrofes não resolvidos para um console interno de triagem de compliance
Quando a verificação automatizada de terceiros esgota as retentativas ou retorna sinalizações ambíguas de verificação, o sistema transiciona a máquina de estados para revisão manual, em vez de descartar a transação. O pipeline de compliance automatizado dispara um evento para um painel interno de triagem de compliance, permitindo que analistas humanos avaliem casos limítrofes sem retirar os usuários do fluxo de onboarding kyc.
Como foi construído e blindado o pipeline de onboarding tolerante a falhas?
Fases de implementação: escopo técnico, arquitetura assíncrona e integração de gateways
A engenharia de um pipeline confiável com API de verificação de identidade para onboarding KYC fintech começa com o escopo técnico, seguido pelo desenho de uma arquitetura de onboarding fintech desacoplada, implementação por etapas e testes rigorosos antes da entrega final. O roadmap técnico detalha cada transição de estado da máquina de estados assíncrona ao longo do ciclo de vida de engenharia do fluxo de onboarding KYC: segurança no upload de documentos, agendamento de verificação assíncrona, processamento de webhooks de fornecedores e roteamento de exceções com mecanismos de failover KYC. Estabelecer esses limites previamente garante que a volatilidade da rede nunca corrompa o estado da transação.
Eficiência da codificação com IA: acelerando o boilerplate enquanto engenheiros direcionam a arquitetura do sistema
Agentes modernos de codificação com IA aceleram significativamente as tarefas rotineiras de engenharia de software, como gerar migrações de schema de banco de dados, escrever wrappers repetitivos de clientes de API e estruturar workers para filas em segundo plano. No entanto, ferramentas automatizadas de código não conseguem avaliar domínios de falha distribuídos nem antecipar condições de corrida em cenários de borda. Engenheiros experientes direcionam o design geral do sistema, estruturam interfaces desacopladas e realizam revisões abrangentes de código antes que qualquer release chegue à produção.
Auditorias humanas cruciais: criptografia de PII, controles de acesso e assinaturas de webhooks de fornecedores
Auditorias humanas especializadas continuam indispensáveis para proteger um pipeline de compliance automatizado. Engenheiros seniores inspecionam as práticas de tratamento de dados para garantir a verificação criptográfica das assinaturas de webhooks recebidos de fornecedores, aplicar políticas de IAM em nuvem baseadas no menor privilégio e restringir o acesso a dados de PII armazenados de clientes. A supervisão humana assegura que a criptografia de dados, as trilhas de auditoria e o gerenciamento de chaves atendam a rigorosos padrões corporativos, sem depender de premissas automatizadas não verificadas.
Quais Mudanças Operacionais Ocorrem na Transição para a Verificação em Fila?
Antes vs. Depois: Eliminando Timeouts Síncronos e Falhas Silenciosas
A transição de chamadas bloqueantes à API de verificação de identidade para uma máquina de estados assíncrona transforma radicalmente o cadastro de clientes durante picos de alto volume. Em vez de enfrentar telas travadas, quedas de conexão ou timeouts HTTP silenciosos, os usuários recebem uma confirmação imediata de cadastro enquanto workers distribuídos em segundo plano orquestram as tarefas de verificação. Esse desacoplamento isola a latência de fornecedores externos e preserva um fluxo de onboarding kyc fintech ininterrupto.
Transição Operacional: Da Triagem Ad-hoc por E-mail para Filas Estruturadas de Revisão
As operações internas de compliance deixam para trás as trocas fragmentadas de e-mail e adotam uma triagem de compliance operacional estruturada. Por meio de uma engenharia rigorosa de fluxos de trabalho de KYC, verificações ambíguas e timeouts de API de fornecedores surgem diretamente em um dashboard centralizado de revisão com históricos completos de envio, eliminando o manuseio de e-mails não criptografados e reduzindo o atrito operacional.
Prontidão para Auditoria: Estabelecendo Logs de Eventos de Compliance Imutáveis e Orientados a Eventos
Cada transição de estado, recebimento de webhook de fornecedor e decisão do oficial de compliance gera um log de eventos imutável e à prova de adulteração. Essa arquitetura de onboarding fintech produz trilhas de auditoria abrangentes que atendem às normas regulatórias financeiras sem dispersar documentos de identificação sensíveis por canais informais de comunicação.
Quais Lições Garantem a Resiliência da Verificação a Longo Prazo e Qual É o Próximo Passo?
Regra Fundamental: Nunca Trate APIs de Compliance de Terceiros como Dependências Síncronas
Tratar fornecedores externos de compliance como chamadas HTTP bloqueantes expõe serviços financeiros à indisponibilidade de terceiros. Uma arquitetura de onboarding fintech resiliente trata cada endpoint externo como uma dependência não confiável, isolando a volatilidade da rede por meio de filas assíncronas, gerenciamento de estado desacoplado e políticas robustas de retry.
Realidades da Engenharia: Aliando Ferramentas de Produtividade com IA a Rigorosas Revisões Humanas de Código
Embora os agentes de codificação com IA acelerem a geração de boilerplate, a estruturação de schemas e as suítes de teste, eles não são capazes de avaliar domínios de falha distribuídos ou vulnerabilidades de segurança. Engenheiros de software experientes devem direcionar a arquitetura geral, inspecionar a lógica de integração da API de verificação de identidade, auditar a validação criptográfica de webhooks e aprovar decisões de release em produção.
Próximos Passos: Solicite uma Avaliação de Engenharia de Integração e APIs com Escopo Definido na Canvas Developers
A Canvas Developers colabora com startups e empresas consolidadas para criar aplicações web confiáveis, plataformas mobile e integrações de sistemas resilientes. Seja na arquitetura de novos sistemas de software ou na estabilização de fluxos de trabalho existentes, os projetos começam com a definição do escopo técnico e marcos acordados. Para planejar um pipeline de verificação assíncrono para sua plataforma, envie uma solicitação por meio do formulário de contato em https://www.canvasdevelopers.com/contact.