Le problème
During peak payroll registration surges, a remittance startup experienced severe user abandonment because third-party biometric and document verification APIs regularly timed out. Direct synchronous coupling to vendor endpoints caused client connections to drop abruptly with unhandled errors, forcing rejected applicants into manual email support loops. Without automated retry queues or structured logging, the platform faced mounting operational support backlogs and heightened regulatory audit scrutiny.
Approche
Canvas Developers designed a decoupled, event-driven verification pipeline utilizing asynchronous state machines and background job queues with exponential backoff retries. Identity documents bypass intermediary application servers via short-lived presigned URLs to land directly in private, S3-compatible cloud storage encrypted at rest and in transit. Persistent timeouts and ambiguous verification flags are gracefully routed to a centralized internal compliance console for human review, backed by immutable event logs.
Résultat
Transitioning to an asynchronous state machine eliminates synchronous timeouts and silent failures during high-volume registration surges, providing users with immediate confirmation while distributed workers process checks. Internal compliance operations shift from ad-hoc email triage to a structured review dashboard with immutable audit trails that satisfy regulatory standards.
Cette étude de cas illustrative examine comment une plateforme de transfert de fonds moderne peut bâtir un parcours d'onboarding KYC fintech résilient lorsque les prestataires tiers de vérification d'identité connaissent des défaillances lors des pics de volume transactionnel. Dans le secteur en forte croissance des services financiers numériques, le couplage synchrone direct aux API externes de numérisation de documents et de vérification biométrique fragilise le parcours utilisateur. Lorsque les temps de réponse des fournisseurs se dégradent, l'onboarding des clients s'interrompt, le taux d'abandon augmente et les équipes de support se retrouvent submergées par la révision manuelle des documents.
Pour remédier à ces vulnérabilités opérationnelles, Canvas Developers conçoit des pipelines de vérification découplés et pilotés par les événements qui isolent la latence externe, protègent les documents clients sensibles et préservent la continuité opérationnelle.
Comment les équipes FinTech résilientes évitent-elles l'abandon lors de l'onboarding KYC fintech en un coup d'œil ?
La vulnérabilité majeure : latence des prestataires tiers et blocage synchrone
Dans le cadre d'une intégration API de vérification d'identité, les appels HTTP directs vers des fournisseurs tiers échouent lors des pics d'inscription. Dès que l'analyse des documents subit des pointes de latence, les clients synchrones expirent, entraînant l'abandon d'un parcours d'onboarding KYC fintech pourtant caractérisé par une forte intention.
La solution architecturale : machines à états asynchrones et files d'attente de repli humain
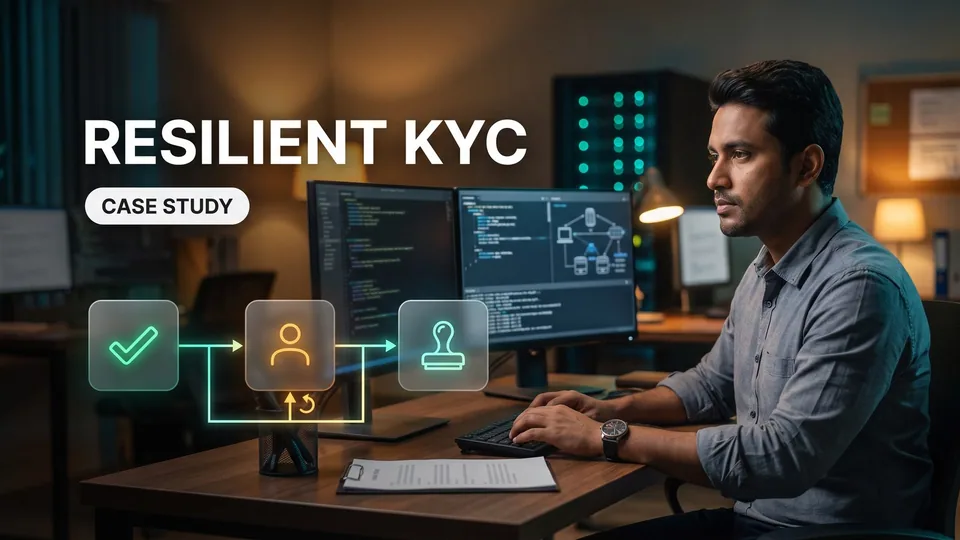
Une architecture onboarding fintech résiliente dissocie l'ingestion de la vérification. Les clients reçoivent un accusé de réception immédiat tandis que des workers en arrière-plan traitent les contrôles via un workflow KYC asynchrone, réacheminant les timeouts d'API fournisseur persistants vers des files internes de triage de conformité pour une seconde évaluation.
Le modèle de livraison : un socle accéléré par l'IA piloté par des ingénieurs seniors
Les équipes conçoivent efficacement ces machines à états de vérification d'identité en s'appuyant sur des agents de code IA pour générer les schémas récurrents et les workers de file d'attente. Les ingénieurs seniors pilotent l'architecture système, veillent au cloisonnement des données et valident chaque déploiement en production.
Pourquoi les timeouts d'API fournisseur aux heures de pointe paralysent-ils l'onboarding KYC fintech des plateformes de transfert de fonds ?
Le scénario opérationnel : vérification d'identité à fort volume sous pic de charge pour les transferts de fonds
Les plateformes de transfert de fonds transfrontaliers enregistrent des pics de trafic concentrés lors des cycles de paie. Lorsque les expéditeurs potentiels s'inscrivent simultanément, cet afflux soudain met sous tension l'infrastructure tierce de vérification d'identité, entraînant une dégradation des temps de réponse des fournisseurs et de fréquents timeouts de passerelle sur les points de terminaison d'inscription.
La faille : couplage direct aux points de terminaison de vérification biométrique et documentaire des fournisseurs
Dans une architecture d'onboarding fintech synchrone, les applications clientes restent suspendues à un appel bloquant d'intégration API de vérification d'identité pendant que les fournisseurs effectuent les contrôles biométriques et documentaires. Lorsque les points de terminaison des fournisseurs dépassent les limites de timeout sur mobile, les connexions s'interrompent brutalement, générant des erreurs clientes non gérées qui brisent le parcours d'onboarding KYC fintech.
Le mécanisme d'attrition : l'absence de files d'attente de réessai contraignant les utilisateurs à des boucles de support manuel
En l'absence de files d'attente de réessai automatisées ou d'isolation des erreurs transitoires, les plateformes traitent les appels interrompus comme des échecs d'inscription. Les utilisateurs bloqués ne peuvent pas relancer facilement la vérification d'identité et doivent contacter le support client par e-mail, ce qui entraîne un engorgement des tickets et un fort taux d'abandon.
Quel est le coût réel des échecs non gérés de vérification d'identité ?
Abandon massif des utilisateurs lors des étapes clés de conversion à forte intention
Lorsque des expéditeurs potentiels sont confrontés à des erreurs silencieuses de timeouts d'API fournisseur lors du téléversement de documents d'identité, l'intention de conversion chute vertigineusement. Les clients perçoivent la plateforme comme instable, abandonnent le parcours d'onboarding KYC fintech et se tournent fréquemment vers une autre plateforme de transfert de fonds plutôt que de risquer un nouvel échec de transaction.
Engorgement croissant du support client dû à la fragmentation des dossiers de vérification manuelle
Sans une ingénierie rigoureuse de workflow KYC asynchrone, les demandes de vérification en échec ne génèrent aucun journal de diagnostic structuré dans les systèmes de ticketing du support client. Les agents du support passent alors des heures à échanger des e-mails non chiffrés avec des candidats frustrés pour collecter des pièces d'identité, ce qui accroît la charge opérationnelle et introduit de lourdes frictions de traitement.
Exposition réglementaire et vulnérabilité de la piste d'audit dues à une gestion incohérente des exceptions
Les solutions manuelles de contournement improvisées fragilisent la gouvernance stricte de conformité ainsi que les normes de traitement des données. L'absence d'un pipeline de conformité automatisé disperse la soumission des documents, l'historique des nouvelles tentatives auprès des fournisseurs et les validations des équipes de conformité dans des fils d'e-mails distincts, exposant ainsi les institutions financières à des contrôles réglementaires rigoureux lors des audits.
Comment une machine à états asynchrone résout-elle les coupures d'API fournisseurs ?
Découplage de l'ingestion : files d'attente événementielles et réessais avec backoff exponentiel
Au sein d'un parcours d'onboarding KYC fintech, une architecture onboarding fintech moderne sépare la soumission des documents par le client de la validation par le fournisseur. Dans ce workflow KYC asynchrone, dès qu'un utilisateur téléverse ses pièces justificatives, la plateforme accepte immédiatement la charge utile (payload), enregistre un état de vérification en attente et émet un message vers une file de tâches d'arrière-plan pilotée par les événements. Lors de l'intégration d'API de vérification d'identité, des services de workers dédiés acheminent les requêtes vers les endpoints des prestataires avec des timeouts d'API fournisseur configurables et des politiques de réessai à backoff exponentiel, assurant une tolérance aux pannes d'API KYC qui protège les clients web et mobiles contre les pannes temporaires de services tiers.
Sécurisation des téléversements sensibles : stockage chiffré compatible S3 et URL pré-signées
La protection de la confidentialité des utilisateurs exige une rigoureuse sécurisation de l'upload des documents KYC à chaque étape du traitement. Lors du téléversement de documents, les pièces d'identité contournent les serveurs d'application intermédiaires grâce à des URL de téléversement pré-signées à courte durée de vie, atterrissant directement dans un stockage d'objets cloud privé compatible S3. Les fichiers restent chiffrés au repos à l'aide de clés gérées par le client et en transit via TLS, empêchant tout accès interne non autorisé tout en garantissant un accès programmatique fluide pour les workers de vérification en aval.
Mécanismes de basculement : routage des cas limites non résolus vers une console interne de conformité
Lorsque la vérification automatisée tierce épuise ses tentatives de réessai ou renvoie des indicateurs de conformité ambigus, le système fait basculer la machine à états de vérification d'identité vers un examen manuel au lieu d'interrompre la transaction. Le pipeline de conformité automatisé transmet alors un événement à un tableau de bord interne pour un triage de conformité ciblé, permettant aux analystes d'évaluer les cas limites sans jamais éjecter les utilisateurs de leur parcours d'onboarding KYC fintech.
Comment le pipeline d'onboarding KYC fintech tolérant aux pannes a-t-il été conçu et renforcé ?
Phases de mise en œuvre : cadrage, architecture asynchrone et intégration API de vérification d'identité
L'ingénierie d'un pipeline de vérification d'identité fiable commence par un cadrage technique, suivi de la conception d'une architecture onboarding fintech découplée, d'une implémentation par jalons et de tests rigoureux avant la mise en production finale. La feuille de route technique détaille chaque transition de la machine à états de vérification d'identité tout au long du workflow KYC asynchrone : téléversement et sécurisation de l'upload des documents KYC, planification asynchrone des vérifications, traitement des webhooks fournisseurs et routage des exceptions. Poser ces frontières dès le départ assure une tolérance aux pannes des API KYC optimale et garantit que l'instabilité du réseau ne corrompt jamais l'état des transactions.
Efficacité du codage par IA : accélérer le code boilerplate pendant que les ingénieurs pilotent l'architecture système
Les agents de codage par IA modernes accélèrent considérablement les tâches courantes d'ingénierie logicielle, telles que la génération de migrations de schémas de base de données, la rédaction de wrappers clients d'API répétitifs et l'échafaudage de workers pour les files d'attente en arrière-plan. Cependant, les outils de développement automatisés ne peuvent pas évaluer les domaines de défaillance distribués ni anticiper les conditions de concurrence critiques. Des ingénieurs expérimentés pilotent l'architecture globale du système, structurent des interfaces découplées et mènent des revues de code approfondies avant tout déploiement en production.
Audits humains cruciaux : chiffrement des PII, contrôles d'accès et signatures des webhooks fournisseurs
Des audits humains spécialisés demeurent indispensables pour sécuriser un pipeline de conformité automatisé. Des ingénieurs seniors inspectent les pratiques de traitement des données afin de garantir la vérification cryptographique des signatures de webhooks fournisseurs entrants, d'appliquer des politiques IAM cloud de moindre privilège et de restreindre l'accès aux données PII des clients stockées. Cette supervision humaine garantit que le chiffrement des données, les pistes d'audit et la gestion des clés répondent aux normes d'entreprise les plus strictes, sans se reposer sur des hypothèses automatisées non vérifiées.
Quels changements opérationnels accompagnent la transition vers une vérification en file d'attente ?
Avant vs après : éliminer les timeouts synchrones et les pannes silencieuses
Passer d'appels API bloquants à une machine à états de vérification d'identité asynchrone transforme fondamentalement l'inscription des clients lors des pics de volume. Au lieu d'être confrontés à des écrans figés, des coupures réseau ou des timeouts HTTP silencieux, les utilisateurs reçoivent une confirmation d'inscription immédiate pendant que des workers d'arrière-plan distribués orchestrent les tâches de vérification. Ce découplage isole la latence liée à l'intégration d'API de vérification d'identité tierce, renforce la tolérance aux pannes de l'API KYC et préserve un parcours d'onboarding KYC fintech ininterrompu.
Transition opérationnelle : passer d'un triage ad hoc par e-mail à des files d'attente de révision structurées
Les opérations internes de conformité délaissent les échanges d'e-mails fragmentés au profit d'un triage de conformité structuré. Grâce à l'ingénierie rigoureuse d'un workflow KYC asynchrone au sein d'un pipeline de conformité automatisé, les contrôles ambigus et les timeouts d'API fournisseur remontent directement dans un tableau de bord centralisé avec l'historique complet des soumissions, éliminant ainsi le traitement d'e-mails non chiffrés et réduisant les frictions opérationnelles.
Préparation aux audits : mise en place de journaux d'événements de conformité immuables et pilotés par les événements
Chaque transition d'état, réception de webhook fournisseur et décision d'un responsable de conformité génère un journal d'événements immuable et infalsifiable. Cette architecture onboarding fintech produit des pistes d'audit exhaustives qui répondent aux exigences réglementaires financières, assurant la sécurisation de l'upload des documents KYC lors du téléversement sans disperser de pièces d'identité sensibles sur des canaux de communication informels.
Quelles leçons garantissent la résilience de la vérification à long terme, et quelle est la prochaine étape ?
Règle fondamentale : ne traitez jamais les API de conformité tierces comme des dépendances synchrones
Traiter les prestataires de conformité externes comme des appels HTTP bloquants expose les services financiers aux indisponibilités tierces. Dans le cadre d'un parcours d'onboarding KYC fintech, une architecture onboarding fintech résiliente traite chaque point de terminaison externe comme une dépendance non fiable, garantissant la tolérance aux pannes API KYC en isolant la volatilité du réseau au moyen d'un workflow KYC asynchrone fondé sur des files d'attente, une machine à états de vérification d'identité découplée et de solides politiques de réessai.
Réalités d'ingénierie : associer les outils de productivité IA à des revues de code humaines rigoureuses
Bien que les agents de codage IA accélèrent la génération de code récurrent (boilerplate), l'échafaudage de schémas et la création de suites de tests, ils ne peuvent évaluer les domaines de défaillance distribués ni les failles de sécurité. Des ingénieurs logiciels expérimentés doivent piloter l'architecture globale, inspecter la logique d'intégration API de vérification d'identité, auditer la validation cryptographique des webhooks et approuver les décisions de mise en production.
Prochaines étapes : demandez une évaluation d'ingénierie d'API et d'intégration cadrée chez Canvas Developers
Canvas Developers collabore avec des startups et des entreprises établies pour concevoir des applications web fiables, des plateformes mobiles et des intégrations de systèmes résilientes. Qu'il s'agisse de concevoir de nouvelles architectures logicielles ou de stabiliser des flux existants, les projets débutent par un cadrage technique et des jalons convenus ensemble. Afin de planifier un pipeline de conformité automatisé pour votre plateforme, transmettez votre demande via le formulaire de contact sur https://www.canvasdevelopers.com/contact.