El problema
During peak payroll registration surges, a remittance startup experienced severe user abandonment because third-party biometric and document verification APIs regularly timed out. Direct synchronous coupling to vendor endpoints caused client connections to drop abruptly with unhandled errors, forcing rejected applicants into manual email support loops. Without automated retry queues or structured logging, the platform faced mounting operational support backlogs and heightened regulatory audit scrutiny.
Enfoque
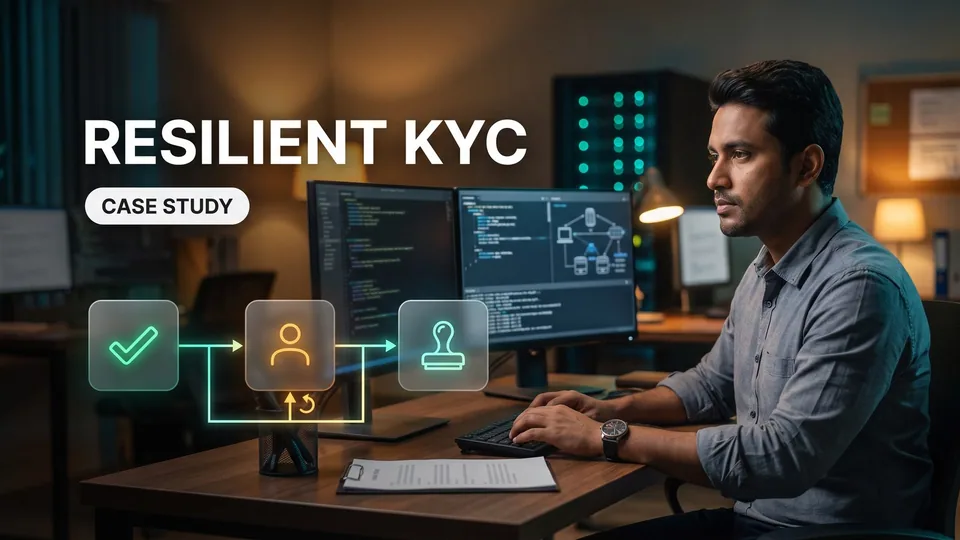
Canvas Developers designed a decoupled, event-driven verification pipeline utilizing asynchronous state machines and background job queues with exponential backoff retries. Identity documents bypass intermediary application servers via short-lived presigned URLs to land directly in private, S3-compatible cloud storage encrypted at rest and in transit. Persistent timeouts and ambiguous verification flags are gracefully routed to a centralized internal compliance console for human review, backed by immutable event logs.
Resultado
Transitioning to an asynchronous state machine eliminates synchronous timeouts and silent failures during high-volume registration surges, providing users with immediate confirmation while distributed workers process checks. Internal compliance operations shift from ad-hoc email triage to a structured review dashboard with immutable audit trails that satisfy regulatory standards.
Este caso de estudio ilustrativo analiza cómo una plataforma moderna de remesas puede diseñar un flujo de onboarding kyc fintech resiliente cuando los proveedores externos de verificación de identidad fallan ante picos de volumen transaccional. En los servicios financieros digitales de rápido crecimiento, el acoplamiento síncrono directo con APIs externas de escaneo de documentos y verificación biométrica crea una experiencia de usuario frágil. Cuando los tiempos de respuesta de los proveedores se degradan, el onboarding de clientes se estanca, la tasa de abandono aumenta y los equipos de soporte se ven desbordados por las revisiones manuales de documentos.
Para abordar estas vulnerabilidades operativas, Canvas Developers diseña pipelines desacoplados de verificación guiados por eventos que aíslan la latencia externa, protegen los documentos sensibles de los clientes y preservan la continuidad operativa.
¿Cómo previenen los equipos FinTech resilientes la tasa de abandono en KYC a simple vista?
La vulnerabilidad principal: latencia de proveedores externos y bloqueo síncrono
Las llamadas HTTP directas a proveedores externos en la integración de APIs de verificación de identidad fallan durante los picos de registro. Cuando el análisis de documentos experimenta picos de latencia, los clientes síncronos agotan su tiempo de espera, lo que provoca el abandono de un flujo de onboarding KYC fintech de alta intención.
La solución arquitectónica: máquinas de estados asíncronas con colas de respaldo humano
Una arquitectura de onboarding fintech resiliente desacopla la ingesta de la verificación. Los clientes reciben una confirmación inmediata mientras los workers en segundo plano ejecutan la verificación de identidad asíncrona, derivando los tiempos de espera persistentes a colas internas de cumplimiento mediante mecanismos de failover KYC para una evaluación secundaria.
El modelo de entrega: scaffolding acelerado por IA dirigido por el liderazgo sénior de ingeniería
Los equipos construyen estas máquinas de estados de forma eficiente mediante agentes de programación con IA para esquemas repetitivos y workers de colas. Los ingenieros sénior dirigen la arquitectura del sistema, garantizan el aislamiento de datos y revisan cada despliegue a producción.
¿Por qué los tiempos de espera agotados en la verificación de terceros en horas pico paralizan el onboarding para plataformas de remesas?
El escenario operativo: verificación de remesas de alto volumen bajo picos de carga
Las plataformas de remesas transfronterizas experimentan picos de tráfico concentrados durante los ciclos de pago de nómina. Cuando los potenciales remitentes se registran de forma simultánea, este repentino incremento satura la infraestructura de verificación de terceros, lo que degrada la latencia de respuesta del proveedor y provoca frecuentes tiempos de espera agotados de la pasarela en los endpoints de registro.
El fallo: acoplamiento directo a los endpoints de verificación biométrica y documental del proveedor
Bajo una arquitectura síncrona de onboarding fintech, las aplicaciones cliente quedan a la espera de una llamada bloqueante de integración API de verificación de identidad mientras los proveedores realizan las validaciones biométricas y documentales. Cuando los endpoints del proveedor superan los límites de tiempo de espera en dispositivos móviles, las conexiones se interrumpen de forma abrupta, generando errores no controlados en el cliente que rompen el flujo de onboarding KYC fintech.
El mecanismo de abandono: la falta de colas de reintento que obliga a los usuarios a bucles de soporte manual
Al carecer de colas de reintento automáticas o de aislamiento para errores transitorios, las plataformas tratan las llamadas interrumpidas como registros fallidos. Los solicitantes desasistidos no pueden reiniciar el proceso de verificación fácilmente y deben contactar al equipo de soporte por correo electrónico, lo que genera una acumulación de tickets y una severa tasa de abandono.
¿Cuál es el costo real de los fallos no gestionados en la verificación de identidad?
Grave tasa de abandono de usuarios en pasos críticos de alta intención de conversión
Cuando los remitentes potenciales experimentan errores silenciosos por tiempo de espera agotado de la API del proveedor durante la subida de documentos de identidad, la intención de conversión cae en picada. Los clientes perciben la plataforma como inestable, abandonan el flujo de onboarding KYC fintech y con frecuencia buscan proveedores alternativos de remesas antes de arriesgarse a otro intento de transacción fallido.
Cuellos de botella crecientes en soporte por registros fragmentados de verificación manual
Sin una ingeniería disciplinada del flujo de verificación KYC en la arquitectura de onboarding fintech, las solicitudes de verificación fallidas no generan registros de diagnóstico estructurados en los sistemas de tickets de soporte al cliente. Los agentes de soporte pasan horas intercambiando correos electrónicos sin cifrar con solicitantes frustrados para recopilar comprobantes de identidad, lo que incrementa los costos operativos e introduce una grave fricción en la gestión.
Exposición regulatoria y de pistas de auditoría por una gestión inconsistente de excepciones
Las soluciones improvisadas de verificación manual socavan la gobernanza estricta de cumplimiento y los estándares de gestión de datos. Operar sin un pipeline automatizado de cumplimiento deja el envío de documentos, los historiales de reintentos del proveedor y las aprobaciones del personal de cumplimiento dispersos en distintos hilos de correo electrónico, lo que expone a las instituciones financieras a un riguroso escrutinio en las auditorías regulatorias.
¿Cómo resuelve una máquina de estados asíncrona las caídas de la API del proveedor?
Desacoplamiento de la ingesta: colas de tareas orientadas a eventos con reintentos de retroceso exponencial
La arquitectura onboarding fintech moderna separa el envío de documentos del cliente de la validación del proveedor en todo proceso de onboarding KYC fintech. Cuando un usuario sube sus archivos para la verificación de identidad asíncrona en el flujo de verificación KYC, la plataforma acepta el payload de inmediato, registra un estado de verificación pendiente y emite un mensaje a una cola de tareas en segundo plano orientada a eventos. Servicios de workers dedicados envían las solicitudes a los endpoints del proveedor con tiempos de espera configurables y políticas de reintentos con retroceso exponencial, protegiendo a los clientes móviles y web frente a interrupciones temporales en la integración de la API de verificación de identidad de terceros.
Protección de subidas confidenciales: almacenamiento cifrado compatible con S3 y URLs prefirmadas
Proteger la privacidad del usuario exige una estricta seguridad en la subida de documentos en cada etapa del procesamiento. Los documentos de verificación de identidad eluden los servidores de aplicaciones intermedios mediante URLs de subida prefirmadas de corta duración, almacenándose directamente en un almacenamiento de objetos en la nube privado y compatible con S3. Los archivos permanecen cifrados en reposo mediante claves gestionadas por el cliente y en tránsito a través de TLS, lo que impide accesos internos no autorizados y garantiza un acceso programático limpio para los workers de verificación posteriores.
Mecanismos de failover: derivación de casos límite a una consola de clasificación de cumplimiento
Cuando la verificación automatizada de terceros agota los reintentos o devuelve indicadores de verificación ambiguos, los mecanismos de failover KYC permiten que el sistema transicione la máquina de estados hacia una revisión manual en lugar de descartar la transacción. El pipeline desacoplado de onboarding despacha un evento a un panel interno de clasificación de cumplimiento, permitiendo a los analistas evaluar los casos límite sin expulsar a los usuarios del flujo de onboarding KYC y reduciendo la tasa de abandono.
¿Cómo se construyó y reforzó el pipeline de onboarding tolerante a fallos?
Fases de implementación: definición de alcance, arquitectura asíncrona e integración de API de verificación de identidad
El desarrollo de un pipeline de verificación de identidad confiable para el onboarding KYC fintech comienza con la definición del alcance técnico, seguida por el diseño de una arquitectura de onboarding fintech desacoplada, la implementación por hitos y pruebas rigurosas antes de la entrega final. La hoja de ruta técnica detalla cada transición de estado a lo largo del ciclo de vida de ingeniería del flujo de verificación KYC: recepción y seguridad en la subida de documentos, programación de la verificación de identidad asíncrona, procesamiento de webhooks de proveedores y enrutamiento de excepciones mediante mecanismos de failover KYC. Establecer estos límites desde el inicio garantiza que la volatilidad de la red nunca corrompa el estado de las transacciones.
Eficiencia de la programación con IA: acelerar el código repetitivo mientras los ingenieros dirigen la arquitectura del sistema
Los agentes modernos de programación con IA aceleran notablemente las tareas rutinarias de ingeniería de software, como generar migraciones de esquemas de bases de datos, escribir wrappers repetitivos para clientes de API y estructurar workers para colas en segundo plano. Sin embargo, las herramientas de programación automatizada no pueden evaluar dominios de fallo distribuidos ni anticipar condiciones de carrera en casos límite. Los ingenieros experimentados dirigen el diseño integral del sistema, estructuran interfaces desacopladas y llevan a cabo revisiones exhaustivas de código antes de que cualquier versión llegue a producción.
Auditorías humanas fundamentales: cifrado de PII, controles de acceso y firmas de webhooks de proveedores
Las auditorías humanas especializadas continúan siendo indispensables para proteger un pipeline de cumplimiento automatizado. Los ingenieros sénior inspeccionan las prácticas de gestión de datos para garantizar la verificación criptográfica de las firmas de los webhooks entrantes de los proveedores, aplicar políticas de IAM en la nube basadas en el principio de mínimo privilegio y restringir el acceso a la PII almacenada de los clientes. La supervisión humana asegura que el cifrado de datos, los registros de auditoría y la gestión de claves cumplan con rigurosos estándares corporativos, sin depender de suposiciones automatizadas no verificadas.
¿Qué cambios operativos se producen al migrar a la verificación en cola?
Antes vs. después: eliminación de tiempos de espera síncronos y fallos silenciosos
La transición de llamadas bloqueantes en la integración de la API de verificación de identidad hacia una máquina de estados asíncrona transforma radicalmente el registro de clientes durante picos de gran volumen. En lugar de enfrentarse a pantallas congeladas, caídas de red o tiempos de espera agotados de HTTP silenciosos, los usuarios reciben una confirmación inmediata de su registro mientras procesos distribuidos en segundo plano orquestan las tareas de verificación de identidad asíncrona. Este desacoplamiento aísla la latencia de los proveedores externos y preserva un flujo de onboarding KYC fintech ininterrumpido.
Transición operativa: de la clasificación ad hoc por correo electrónico a colas de revisión estructuradas
Las operaciones internas de cumplimiento dejan atrás los hilos fragmentados de correo electrónico para adoptar una clasificación operativa estructurada. Mediante una rigurosa ingeniería del flujo de verificación KYC, las validaciones ambiguas y los tiempos de espera agotados de la API del proveedor se muestran directamente en un panel de revisión centralizado con el historial completo de cada envío, lo que elimina la gestión de correos sin cifrar y reduce la fricción operativa.
Preparación para auditorías: establecimiento de registros de eventos de cumplimiento inmutables y basados en eventos
Cada transición de estado, recepción de webhooks del proveedor y decisión del oficial de cumplimiento genera un registro de eventos inmutable y a prueba de manipulaciones. Esta arquitectura de onboarding fintech produce pistas de auditoría completas que cumplen con los estándares regulatorios financieros, sin dispersar documentos de identidad confidenciales a través de canales de comunicación informales.
¿Qué lecciones garantizan la resiliencia a largo plazo de la verificación y cuál es el siguiente paso?
Regla fundamental: nunca tratar las API de cumplimiento de terceros como dependencias síncronas
Tratar a los proveedores externos de cumplimiento como llamadas HTTP bloqueantes expone a los servicios financieros a tiempos de inactividad de terceros en el onboarding KYC fintech. Una arquitectura onboarding fintech resiliente trata cada endpoint externo como una dependencia poco confiable, aislando la volatilidad de la red mediante colas asíncronas, una gestión de estados desacoplada y políticas de reintento robustas.
Realidades de ingeniería: combinar herramientas de productividad de IA con rigurosas revisiones humanas de código
Si bien los agentes de programación con IA aceleran la generación de código repetitivo, la estructuración de esquemas y las suites de pruebas, no pueden evaluar dominios de fallo distribuidos ni vulnerabilidades de seguridad. Los ingenieros de software experimentados deben dirigir la arquitectura general, inspeccionar la lógica de integración de la API de verificación de identidad, auditar la validación criptográfica de webhooks y aprobar las decisiones de despliegue en producción.
Próximos pasos: solicite una evaluación de ingeniería de API e integraciones con alcance definido en Canvas Developers
Canvas Developers colabora con startups y empresas consolidadas para crear aplicaciones web confiables, plataformas móviles e integraciones de sistemas resilientes. Ya sea diseñando la arquitectura de nuevos sistemas de software o estabilizando flujos de trabajo existentes, los proyectos comienzan con un alcance técnico definido e hitos acordados. Para planificar un pipeline de verificación de identidad asíncrona para su plataforma, envíe una consulta a través del formulario de contacto en https://www.canvasdevelopers.com/contact.