Das Problem
During peak payroll registration surges, a remittance startup experienced severe user abandonment because third-party biometric and document verification APIs regularly timed out. Direct synchronous coupling to vendor endpoints caused client connections to drop abruptly with unhandled errors, forcing rejected applicants into manual email support loops. Without automated retry queues or structured logging, the platform faced mounting operational support backlogs and heightened regulatory audit scrutiny.
Ansatz
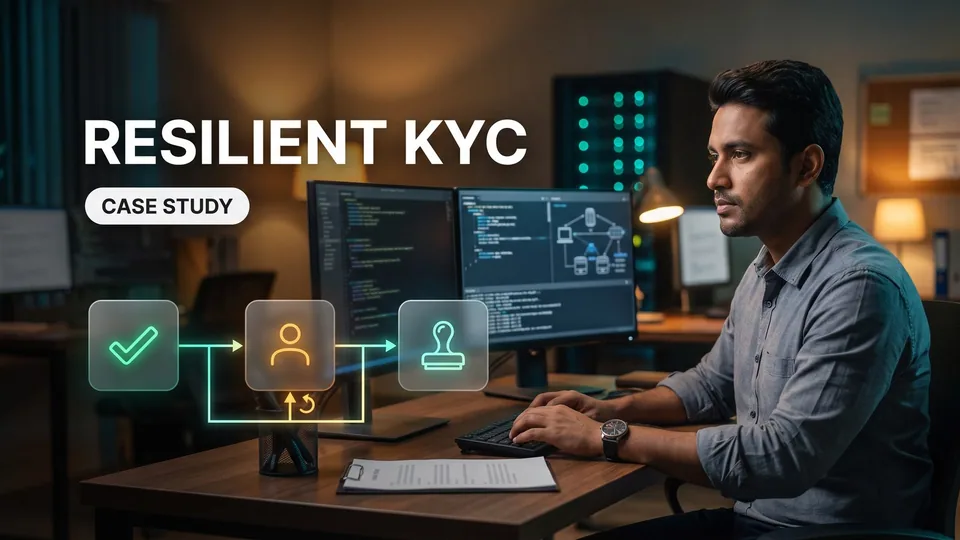
Canvas Developers designed a decoupled, event-driven verification pipeline utilizing asynchronous state machines and background job queues with exponential backoff retries. Identity documents bypass intermediary application servers via short-lived presigned URLs to land directly in private, S3-compatible cloud storage encrypted at rest and in transit. Persistent timeouts and ambiguous verification flags are gracefully routed to a centralized internal compliance console for human review, backed by immutable event logs.
Ergebnis
Transitioning to an asynchronous state machine eliminates synchronous timeouts and silent failures during high-volume registration surges, providing users with immediate confirmation while distributed workers process checks. Internal compliance operations shift from ad-hoc email triage to a structured review dashboard with immutable audit trails that satisfy regulatory standards.
Diese illustrative Fallstudie untersucht, wie eine moderne Remittance-Plattform einen resilienten FinTech-KYC-Onboarding-Flow entwickeln kann, wenn Drittanbieter zur Identitätsprüfung bei Spitzen im Transaktionsvolumen ausfallen. Im Bereich schnell wachsender digitaler Finanzdienstleistungen führt die direkte synchrone Kopplung an externe APIs für Dokumentenscans und biometrische Verifizierung zu einer fragilen User Journey. Verschlechtern sich die Antwortzeiten der Anbieter, gerät das Kunden-Onboarding ins Stocken, die Abbruchquote steigt und Support-Teams werden durch manuelle Dokumentenprüfungen überlastet.
Um diesen betrieblichen Schwachstellen zu begegnen, konzipiert Canvas Developers entkoppelte, ereignisgesteuerte Verifizierungs-Pipelines, die externe Latenzen isolieren, sensible Kundendokumente schützen und die operative Kontinuität gewährleisten.
Wie verhindern resiliente FinTech-Teams die KYC-Abbruchquote auf einen Blick?
Die zentrale Schwachstelle: Latenzen von Drittanbietern und synchrones Blockieren
Direkte HTTP-Aufrufe an Drittanbieter im Rahmen der API-Integration zur Identitätsprüfung scheitern bei Registrierungsspitzen. Kommt es bei der Dokumentenanalyse zu Latenzspitzen, laufen synchrone Clients in Timeouts und brechen einen ansonsten abschlussstarken FinTech-KYC-Onboarding-Flow ab.
Die architektonische Lösung: Asynchrone Zustandsmaschinen zur Verifizierung mit manuellen Fallback-Warteschlangen
Eine resiliente FinTech-Onboarding-Architektur entkoppelt die Datenerfassung von der Verifizierung. Clients erhalten eine sofortige Bestätigung, während Background-Worker die Prüfungen asynchron verarbeiten und persistente Timeouts externer Verifizierungsanbieter an interne Warteschlangen für die Compliance-Triage zur Zweitbewertung weiterleiten.
Das Umsetzungsmodell: KI-beschleunigtes Scaffolding unter Führung des Senior Engineerings
Teams erstellen diese Zustandsmaschinen effizient, indem sie KI-Coding-Agents für Boilerplate-Schemas und Queue-Worker einsetzen. Senior Engineers steuern die Systemarchitektur, stellen die Datenisolation sicher und überprüfen jedes Production-Deployment.
Warum Timeouts externer Verifizierungsanbieter zu Spitzenzeiten das Remittance-Onboarding lahmlegen
Das operative Szenario: Remittance-Verifizierung bei hohem Volumen unter Spitzenlast
Plattformen für grenzüberschreitende Überweisungen verzeichnen während der Gehaltsabrechnungszyklen konzentrierte Traffic-Spitzen. Wenn sich potenzielle Absender zeitgleich registrieren, überlastet der plötzliche Ansturm die Verifizierungsinfrastruktur externer Anbieter, was zu verschlechterten Antwortlatenzen der Dienstleister und häufigen Gateway-Timeouts an den Registrierungs-Endpunkten führt.
Die Schwachstelle: Direkte Kopplung an Endpunkte externer Anbieter für Biometrie- und Dokumentenprüfungen
Unter einer synchronen Architektur warten Client-Anwendungen auf einen blockierenden Aufruf der API-Integration zur Identitätsprüfung, während Drittanbieter biometrische Prüfungen und Dokumenten-Checks durchführen. Überschreiten die Endpunkte der Anbieter die mobilen Timeout-Grenzwerte, bricht die Verbindung abrupt ab. Dies erzeugt unbehandelte Client-Fehler, die den FinTech-KYC-Onboarding-Flow unterbrechen.
Der Churn-Mechanismus: Fehlende Retry-Queues zwingen Nutzer in manuelle Support-Schleifen
Ohne automatisierte Retry-Queues oder die Isolierung temporärer Fehler behandeln Plattformen abgebrochene Aufrufe als fehlgeschlagene Registrierungen. Gestrandete Antragsteller können die Verifizierung nicht ohne Weiteres erneut auslösen und müssen den Kundensupport per E-Mail kontaktieren. Dies führt zu Ticket-Rückstaus und einer gravierenden KYC-Abbruchquote.
Was sind die tatsächlichen Kosten unbehandelter Fehler bei der Identitätsprüfung?
Drastische Nutzerabbrüche bei kritischen Schritten mit hoher Conversion-Absicht
Wenn potenzielle Absender unbemerkte Timeout-Fehler beim Upload von Identitätsdokumenten erleben, bricht die Conversion-Absicht drastisch ein. Kunden nehmen die Plattform als instabil wahr, brechen den FinTech-KYC-Onboarding-Flow ab und weichen häufig auf alternative Überweisungsdienstleister aus, anstatt einen weiteren fehlgeschlagenen Transaktionsversuch zu riskieren.
Eskalierende Support-Engpässe durch fragmentierte manuelle Verifizierungsdatensätze
Ohne diszipliniertes KYC-Workflow-Engineering erzeugen fehlgeschlagene Verifizierungsanfragen keine strukturierten Diagnoseprotokolle in Support-Ticketsystemen. Support-Mitarbeiter verbringen Stunden damit, unverschlüsselte E-Mails mit frustrierten Antragstellern auszutauschen, um Identitätsnachweise einzuholen – was den operativen Aufwand in die Höhe treibt und erhebliche Reibungsverluste bei der Bearbeitung verursacht.
Regulatorische Risiken und lückenhafte Audit-Trails durch inkonsistente Ausnahmebehandlung
Manuelle Ad-hoc-Behelfslösungen bei der Verifizierung untergraben strenge Compliance-Governance- und Datenverarbeitungsstandards. Ohne eine automatisierte Compliance-Pipeline bleiben Dokumenteneinreichungen, Retry-Historien externer Anbieter und Freigabeprozesse des Compliance-Teams über separate E-Mail-Verläufe verstreut – was Finanzinstitute ernsthaften aufsichtsrechtlichen Prüfungen aussetzt.
Wie löst eine asynchrone Zustandsmaschine zur Verifizierung API-Ausfälle externer Anbieter?
Entkopplung der Datenaufnahme: Ereignisgesteuerte Job-Queues mit exponentiellen Backoff-Retries
Beim KYC-Onboarding in FinTechs trennt eine moderne FinTech-Onboarding-Architektur innerhalb des FinTech-KYC-Onboarding-Flows die clientseitige Dokumenteneinreichung von der Validierung durch Drittanbieter. Lädt ein Kunde Verifizierungsdateien hoch, nimmt die Plattform die Payload unmittelbar entgegen, registriert einen ausstehenden Verifizierungsstatus und initiiert eine warteschlangenbasierte Verifizierung über eine ereignisgesteuerte Hintergrund-Job-Queue. Dedizierte Worker-Services leiten Anfragen im Zuge der API-Integration zur Identitätsprüfung an die Anbieter-Endpunkte weiter – gesteuert über Timeouts externer Verifizierungsanbieter und Retry-Richtlinien mit exponentiellem Backoff. Dies schirmt mobile und Web-Clients zuverlässig vor temporären API-Ausfällen Dritter ab.
Sicherung sensibler Uploads: S3-kompatibler, verschlüsselter Speicher und Presigned URLs
Der Schutz der Privatsphäre erfordert in jeder Verarbeitungsphase eine kompromisslose Sicherheit beim Dokumenten-Upload. Ausweisdokumente umgehen zwischengeschaltete Applikationsserver über kurzlebige Presigned Upload-URLs und gelangen direkt in einen privaten, S3-kompatiblen Cloud-Objektspeicher. Die Dateien bleiben im Ruhezustand (at Rest) mit kundenseitig verwalteten Schlüsseln sowie bei der Übertragung (in Transit) mittels TLS verschlüsselt. Dies verhindert unbefugte interne Zugriffe und gewährleistet zugleich einen sauberen programmatischen Zugriff für nachgelagerte Verifizierungs-Worker.
Graceful Fallbacks: Weiterleitung ungelöster Grenzfälle an eine interne Compliance-Konsole
Erschöpft die automatisierte Verifizierung durch Drittanbieter alle Retries oder liefert sie mehrdeutige Verifizierungs-Flags, greifen effektive KYC-Failover-Mechanismen: Im Sinne eines modernen KYC-Workflow-Engineerings überführt das System die asynchrone Zustandsmaschine in eine manuelle Prüfung, anstatt den Vorgang abzubrechen. Die fehlertolerante Onboarding-Pipeline übermittelt hierfür ein Event an ein internes Dashboard zur Compliance-Triage. So können menschliche Analysten komplexe Grenzfälle bewerten, ohne Nutzer aus dem Onboarding-Prozess zu drängen – wodurch sich die KYC-Abbruchquote nachhaltig minimieren lässt.
Wie wurde die fehlertolerante Onboarding-Pipeline aufgebaut und gehärtet?
Implementierungsphasen: Scoping, asynchrone Architektur und Gateway-Integration
Die Entwicklung einer verlässlichen Pipeline zur Identitätsprüfung für den FinTech-KYC-Onboarding-Flow beginnt mit dem technischen Scoping, gefolgt vom Entwurf einer entkoppelten FinTech-Onboarding-Architektur, der meilensteinbasierten Implementierung und rigorosen Tests vor der finalen Übergabe. Die technische Roadmap beschreibt jeden Zustandsübergang im Lebenszyklus des KYC-Workflow-Engineerings im Detail: Dokumenten-Upload, die Terminierung der asynchronen Verifizierung, die Verarbeitung von Anbieter-Webhooks sowie das Exception-Routing. Der frühzeitige Aufbau dieser Systemgrenzen stellt sicher, dass Netzwerkvolatilität den Transaktionsstatus zu keinem Zeitpunkt beeinträchtigt.
Effizienz durch KI-Coding: Beschleunigung von Boilerplate-Code, während Engineers die Systemarchitektur steuern
Moderne KI-Coding-Agenten beschleunigen routinemäßige Aufgaben im Software-Engineering erheblich – wie etwa das Generieren von Datenbankschema-Migrationen, das Schreiben repetitiver API-Client-Wrapper oder das Scaffolding von Hintergrund-Queue-Workern. Automatisierte Coding-Tools können jedoch weder verteilte Ausfalldomänen bewerten noch Race Conditions in Grenzfällen antizipieren. Erfahrene Engineers steuern das übergeordnete Systemdesign, strukturieren entkoppelte Schnittstellen und führen umfassende Code-Reviews durch, bevor ein Release in die Produktion gelangt.
Unerlässliche menschliche Audits: PII-Verschlüsselung, Zugriffskontrollen und Anbieter-Webhook-Signaturen
Spezialisierte menschliche Audits bleiben für die Absicherung einer automatisierten Compliance-Pipeline unerlässlich. Senior Engineers überprüfen die Datenverarbeitungspraktiken, um die kryptografische Verifizierung eingehender Anbieter-Webhook-Signaturen zu gewährleisten, Cloud-IAM-Richtlinien nach dem Least-Privilege-Prinzip durchzusetzen und den Zugriff auf gespeicherte Kunden-PII zu beschränken. Menschliche Aufsicht stellt sicher, dass Datenverschlüsselung, Audit-Trails und Schlüsselverwaltung strenge Enterprise-Standards erfüllen, ohne sich auf ungeprüfte automatisierte Annahmen zu verlassen.
Welche operativen Veränderungen entstehen beim Übergang zur warteschlangenbasierten Verifizierung?
Vorher vs. Nachher: Beseitigung synchroner Timeouts und stiller Ausfälle
Der Übergang von blockierenden API-Aufrufen zu einer asynchronen Zustandsmaschine zur Verifizierung transformiert die Registrierung von Neukunden bei hohen Lastspitzen grundlegend. Anstatt mit eingefrorenen Bildschirmen, Verbindungsabbrüchen oder stillen HTTP-Timeouts konfrontiert zu werden, erhalten Nutzer umgehend eine Registrierungsbestätigung, während verteilte Background-Worker die Verifizierungsaufgaben orchestrieren. Diese Entkopplung isoliert die Latenzzeiten externer Drittanbieter und sichert einen unterbrechungsfreien FinTech-KYC-Onboarding-Flow.
Operative Transformation: Von der Ad-hoc-E-Mail-Triage zu strukturierten Prüfwarteschlangen
Interne Compliance-Prozesse verlagern sich weg von fragmentierten E-Mail-Verläufen hin zu einer strukturierten operativen Compliance-Triage. Durch gezieltes KYC-Workflow-Engineering werden unklare Prüfungen und Timeouts externer Verifizierungsanbieter direkt in einem zentralen Review-Dashboard mit vollständiger Einreichungshistorie sichtbar. Dies erübrigt die unverschlüsselte E-Mail-Kommunikation und reduziert operative Reibungsverluste.
Audit-Readiness: Etablierung unveränderlicher, ereignisgesteuerter Compliance-Event-Logs
Jeder Statusübergang, jeder Webhook-Eingang von Drittanbietern und jede Entscheidung der Compliance-Verantwortlichen generiert ein unveränderliches, manipulationssicheres Event-Log. Diese Architektur liefert lückenlose Audit-Trails, die regulatorische Finanzstandards erfüllen, ohne dass sensible Ausweisdokumente über informelle Kommunikationskanäle verteilt werden.
Welche Erkenntnisse sichern eine langfristige Verifizierungsresilienz und was ist der nächste Schritt?
Grundregel: Behandeln Sie Compliance-APIs von Drittanbietern niemals als synchrone Abhängigkeiten
Die Anbindung externer Compliance-Dienstleister über blockierende HTTP-Aufrufe setzt Finanzdienstleister den Ausfallzeiten von Drittanbietern aus. Eine resiliente FinTech-Onboarding-Architektur behandelt jeden externen Endpunkt als unzuverlässige Abhängigkeit und isoliert Netzwerkschwankungen durch asynchrone Warteschlangen, ein entkoppeltes Zustandsmanagement sowie robuste Retry-Strategien.
Engineering-Realität: KI-Produktivitätstools mit rigorosen menschlichen Code-Reviews kombinieren
Während KI-Coding-Agents die Erstellung von Boilerplate-Code, Schema-Scaffolding und Test-Suites beschleunigen, können sie verteilte Fehlerdomänen oder Sicherheitslücken nicht bewerten. Erfahrene Software-Engineers müssen die übergeordnete Architektur steuern, die Logik der API-Integration zur Identitätsprüfung prüfen, kryptografische Webhook-Validierungen auditieren und Freigabeentscheidungen für Produktiv-Releases genehmigen.
Nächste Schritte: Fordern Sie ein definiertes API- und Integrations-Engineering-Assessment bei Canvas Developers an
Canvas Developers arbeitet mit Start-ups und etablierten Unternehmen zusammen, um verlässliche Webanwendungen, mobile Plattformen und resiliente Systemintegrationen zu entwickeln. Ob bei der Konzeption neuer Softwaresysteme oder der Stabilisierung bestehender Workflows: Projekte beginnen stets mit einem technischen Scoping und vereinbarten Meilensteinen. Um eine asynchrone Verifizierungs-Pipeline für Ihre Plattform zu planen, senden Sie eine Anfrage über das Kontaktformular unter https://www.canvasdevelopers.com/contact.