Il problema
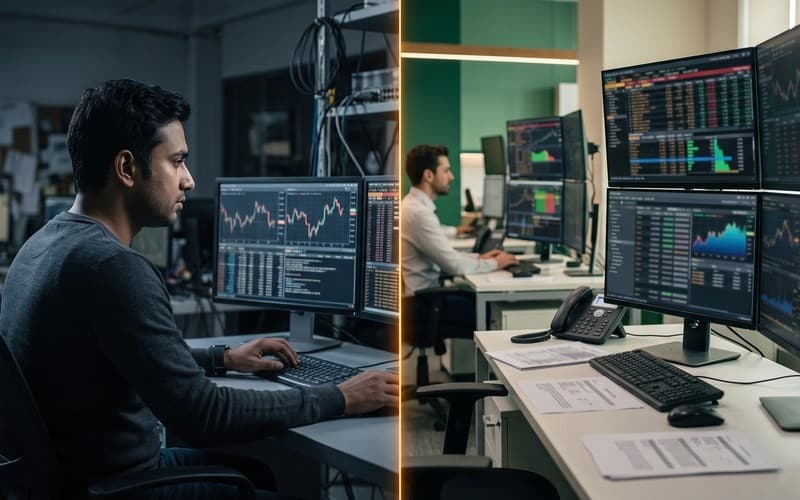
During peak payroll registration surges, a remittance startup experienced severe user abandonment because third-party biometric and document verification APIs regularly timed out. Direct synchronous coupling to vendor endpoints caused client connections to drop abruptly with unhandled errors, forcing rejected applicants into manual email support loops. Without automated retry queues or structured logging, the platform faced mounting operational support backlogs and heightened regulatory audit scrutiny.
Approccio
Canvas Developers designed a decoupled, event-driven verification pipeline utilizing asynchronous state machines and background job queues with exponential backoff retries. Identity documents bypass intermediary application servers via short-lived presigned URLs to land directly in private, S3-compatible cloud storage encrypted at rest and in transit. Persistent timeouts and ambiguous verification flags are gracefully routed to a centralized internal compliance console for human review, backed by immutable event logs.
Risultato
Transitioning to an asynchronous state machine eliminates synchronous timeouts and silent failures during high-volume registration surges, providing users with immediate confirmation while distributed workers process checks. Internal compliance operations shift from ad-hoc email triage to a structured review dashboard with immutable audit trails that satisfy regulatory standards.
Questo caso studio illustrativo analizza come una moderna piattaforma di rimesse possa progettare un flusso di onboarding KYC fintech resiliente quando i vendor terzi di verifica dell'identità falliscono durante i picchi di volume transazionale. Nel settore dei servizi finanziari digitali in rapida crescita, l'accoppiamento sincrono diretto con le API esterne di scansione dei documenti e verifica biometrica crea un percorso utente fragile. Quando i tempi di risposta dei vendor peggiorano, l'onboarding dei clienti si blocca, il tasso di abbandono aumenta e i team di assistenza vengono sommersi dalla revisione manuale dei documenti.
Per affrontare queste vulnerabilità operative, Canvas Developers progetta pipeline di verifica disaccoppiate ed event-driven che isolano la latenza esterna, proteggono i documenti sensibili dei clienti e preservano la continuità operativa.
Come i team FinTech resilienti prevengono l'abbandono nell'onboarding KYC fintech a colpo d'occhio?
La vulnerabilità principale: latenza dei vendor terzi e blocco sincrono
Le chiamate HTTP dirette verso i vendor terzi per l'integrazione API di verifica dell'identità falliscono durante i picchi di registrazione. Quando l'analisi dei documenti registra picchi di latenza, i timeout delle API dei vendor causano il blocco dei client sincroni, portando all'abbandono di un flusso di onboarding KYC fintech altrimenti caratterizzato da un forte intento.
La soluzione architetturale: macchine a stati asincrone con code di fallback per operatori umani
Un'architettura onboarding fintech resiliente separa l'acquisizione dalla verifica attraverso una pipeline disaccoppiata. I client ricevono una conferma immediata, mentre i worker in background elaborano i controlli in modo asincrono con una verifica gestita in coda, instradando i timeout persistenti verso code interne di triage di conformità per una valutazione secondaria tramite meccanismi di failover KYC.
Il modello di delivery: scaffolding accelerato dall'IA sotto la guida di una senior engineering leadership
I team sviluppano queste macchine a stati asincrone in modo efficiente impiegando agenti di codifica basati su AI per gli schemi boilerplate e i worker delle code. I senior engineer guidano l'architettura di sistema, garantiscono l'isolamento dei dati e revisionano ogni deployment in produzione.
Perché i timeout delle verifiche di terze parti nelle ore di punta paralizzano l'onboarding KYC fintech per le rimesse?
Lo scenario operativo: volumi elevati di verifica delle rimesse durante i picchi di carico
Le piattaforme di rimesse transfrontaliere registrano forti picchi di traffico concentrati durante i cicli di accredito degli stipendi. Quando i potenziali mittenti si registrano contemporaneamente, l'improvviso afflusso mette sotto pressione l'infrastruttura di verifica di terze parti, causando un deterioramento dei tempi di risposta dei vendor e frequenti timeout di gateway sugli endpoint di registrazione.
La criticità: accoppiamento diretto con gli endpoint dei vendor per la verifica biometrica e documentale
In un'architettura onboarding fintech sincrona, le applicazioni client rimangono in attesa di una chiamata bloccante per l'integrazione API verifica identità mentre i vendor eseguono i controlli biometrici e documentali. Quando gli endpoint dei vendor superano i limiti di timeout su mobile, le connessioni si interrompono bruscamente, generando errori non gestiti lato client che compromettono il flusso di onboarding KYC.
Il meccanismo di abbandono: l'assenza di code di retry costringe gli utenti a loop di assistenza manuale
In assenza di code automatiche di retry o dell'isolamento degli errori transitori, le piattaforme trattano le chiamate interrotte come registrazioni fallite. Gli utenti bloccati non possono riavviare agevolmente la verifica e sono costretti a contattare l'assistenza clienti via email, generando accumuli di ticket e un grave tasso di abbandono.
Qual è il vero costo degli errori non gestiti nella verifica dell'identità?
Grave abbandono degli utenti nelle fasi critiche ad alta propensione di conversione
Quando i potenziali mittenti riscontrano errori di timeout silenti durante l'upload dei documenti di identità, la propensione alla conversione crolla drasticamente. I clienti percepiscono la piattaforma come instabile, abbandonano il flusso di onboarding KYC e spesso scelgono fornitori di rimesse alternativi piuttosto che rischiare un ulteriore tentativo di transazione non andato a buon fine.
Crescenti colli di bottiglia nell'assistenza dovuti a registri di verifica manuale frammentati
Senza una rigorosa ingegnerizzazione dei processi nell'onboarding KYC fintech, le richieste di verifica fallite non generano log diagnostici strutturati nei sistemi di ticketing dell'assistenza clienti. Gli operatori del supporto trascorrono ore a scambiarsi email non crittografate con richiedenti frustrati per raccogliere le prove di identità, aumentando l'overhead operativo e introducendo pesanti attriti di gestione.
Esposizione normativa e rischi per l'audit trail dovuti a una gestione incoerente delle eccezioni
I workaround manuali adottati ad hoc per la verifica minano la rigorosa governance di conformità e gli standard di gestione dei dati. Operare senza un'automazione della compliance fintech lascia l'invio dei documenti, lo storico dei tentativi dei vendor e le approvazioni del personale addetto alla conformità dispersi in thread email separati, esponendo gli istituti finanziari a severi controlli di audit normativo.
In che modo una macchina a stati asincrona risolve i drop delle API dei vendor?
Disaccoppiamento dell'ingestione: code di job event-driven con retry a backoff esponenziale
Nell'ambito dell'onboarding KYC fintech, una moderna architettura onboarding fintech separa l'invio dei documenti del client dalla convalida dei vendor. Quando un cliente carica i file per la verifica dell'identità, la piattaforma accetta immediatamente il payload, registra uno stato di verifica gestita in coda ed emette un messaggio verso una coda di job in background basata su eventi. Servizi worker dedicati gestiscono l'integrazione API verifica identità inoltrando le richieste agli endpoint dei provider con timeout delle API dei vendor configurabili e policy di retry con backoff esponenziale, realizzando una struttura tollerante ai guasti che isola i client web e mobile dalle interruzioni temporanee delle API terze.
Proteggere gli upload sensibili: archiviazione crittografata compatibile con S3 e presigned URL
La tutela della privacy degli utenti richiede una rigorosa sicurezza upload documenti in ciascuna fase del trattamento. I documenti per la verifica dell'identità bypassano i server applicativi intermedi grazie a presigned URL di caricamento a breve scadenza, confluendo direttamente in un cloud object storage privato e compatibile con S3. I file restano crittografati a riposo con chiavi gestite dal cliente e in transito via TLS, impedendo qualsiasi accesso interno non autorizzato e garantendo al tempo stesso un accesso programmatico efficiente ai worker di verifica a valle.
Fallback controllati: instradamento dei casi limite non risolti verso una console interna di conformità
Quando la verifica automatizzata di terze parti esaurisce i retry o restituisce esiti ambigui, intervengono efficaci meccanismi di failover KYC: il sistema commuta la macchina a stati asincrona verso una revisione manuale anziché interrompere la transazione. La pipeline disaccoppiata di onboarding invia un evento a una dashboard interna per il triage di conformità, potenziando l'automazione compliance fintech e consentendo agli analisti umani di esaminare i casi limite senza costringere gli utenti a uscire dal flusso di onboarding KYC.
Come è stata costruita e blindata la pipeline tollerante ai guasti per l'onboarding KYC fintech?
Fasi di implementazione: scoping, architettura asincrona e integrazione API di verifica dell'identità
La progettazione di un'architettura di onboarding fintech affidabile per la verifica dell'identità inizia con lo scoping tecnico, seguito dallo sviluppo di una pipeline disaccoppiata, dall'implementazione per milestone e da collaudi rigorosi prima del rilascio finale. La roadmap tecnica definisce nel dettaglio ogni transizione di stato della macchina a stati asincrona lungo il ciclo di vita del flusso di onboarding KYC: ricezione e sicurezza nell'upload dei documenti, pianificazione della verifica gestita in coda, elaborazione dei webhook dei vendor e instradamento delle eccezioni mediante meccanismi di failover KYC. Definire questi confini a monte garantisce che la volatilità della rete non comprometta mai lo stato della transazione.
Efficienza dell'AI coding: velocizzare il codice boilerplate mentre gli ingegneri guidano l'architettura di sistema
I moderni agenti di AI coding accelerano notevolmente le attività ordinarie di ingegneria del software, come la generazione di migrazioni per gli schemi di database, la scrittura di wrapper ripetitivi per client API e lo scaffolding di worker per le code in background. Tuttavia, gli strumenti di programmazione automatizzata non sono in grado di valutare i domini di errore distribuiti né di prevedere le race condition nei casi limite. Gli ingegneri di maggiore esperienza guidano l'architettura generale del sistema, strutturano interfacce disaccoppiate e conducono code review approfondite prima che qualsiasi rilascio raggiunga la produzione.
Audit umani cruciali: crittografia dei dati PII, controlli di accesso e firme dei webhook dei vendor
Gli audit umani specializzati rimangono indispensabili per garantire la sicurezza di una pipeline di automazione compliance fintech. I senior engineer esaminano le procedure di gestione dei dati per garantire la verifica crittografica delle firme dei webhook in arrivo dai vendor, applicare policy IAM cloud basate sul principio del minor privilegio e limitare l'accesso ai dati PII memorizzati dei clienti. La supervisione umana assicura che la crittografia dei dati, gli audit trail e la gestione delle chiavi rispettino rigorosi standard enterprise, senza fare affidamento su presupposti automatizzati privi di verifica.
Quali cambiamenti operativi comporta il passaggio alla verifica gestita in coda?
Prima e dopo: eliminare i timeout sincroni e i fallimenti silenziosi
Il passaggio da chiamate API bloccanti a una macchina a stati asincrona trasforma radicalmente la registrazione degli utenti durante i picchi di volume. Invece di scontrarsi con schermate bloccate, interruzioni di rete o timeout HTTP silenziosi, gli utenti ricevono un'immediata conferma di registrazione, mentre worker distribuiti in background orchestrano le attività di verifica dell'identità. Questo disaccoppiamento isola la latenza dei vendor esterni e garantisce un flusso di onboarding KYC fintech continuo e privo di interruzioni.
Transizione operativa: dal triage email ad hoc a code di revisione strutturate
Le operazioni interne di compliance abbandonano i thread email frammentati a favore di un triage di conformità strutturato. Grazie a una rigorosa ingegnerizzazione dei workflow e all'automazione della compliance fintech, le verifiche ambigue e i timeout delle API dei vendor emergono direttamente in una dashboard di revisione centralizzata con lo storico completo degli invii, eliminando la gestione di email non crittografate e riducendo l'attrito operativo.
Audit readiness: creazione di log degli eventi di conformità immutabili ed event-driven
Ogni transizione di stato, ricezione di webhook dai vendor e decisione del compliance officer genera un log eventi immutabile e a prova di manomissione. Questa architettura di onboarding fintech produce audit trail completi che soddisfano gli standard normativi finanziari, senza disperdere documenti di identità sensibili su canali di comunicazione informali.
Quali lezioni garantiscono la resilienza delle verifiche a lungo termine e qual è il prossimo passo?
Regola fondamentale: non trattare mai le API di conformità di terze parti come dipendenze sincrone
Trattare i vendor esterni di conformità come chiamate HTTP bloccanti espone i servizi finanziari a downtime di terze parti nell'onboarding KYC fintech. Un'architettura onboarding fintech resiliente considera ogni endpoint esterno come una dipendenza inaffidabile, isolando la volatilità della rete attraverso code asincrone, una gestione disaccoppiata dello stato e solide policy di retry.
Realtà ingegneristica: affiancare gli strumenti di produttività AI a rigorose revisioni umane del codice
Mentre gli agenti di programmazione basati su AI accelerano la generazione di boilerplate, lo scaffolding degli schemi e le suite di test, non possono valutare i domini di guasto distribuiti o le vulnerabilità di sicurezza. Gli ingegneri software esperti devono guidare l'architettura complessiva, ispezionare la logica di integrazione API verifica identità, sottoporre ad audit la convalida crittografica dei webhook e approvare le decisioni di rilascio in produzione.
Prossimi passi: richiedi una valutazione tecnica mirata di API e integrazioni a Canvas Developers
Canvas Developers collabora con startup e aziende consolidate per realizzare applicazioni web affidabili, piattaforme mobile e integrazioni di sistema resilienti. Che si tratti di progettare nuovi sistemi software o di stabilizzare flussi di lavoro esistenti, i progetti iniziano con la definizione dell'ambito tecnico e milestone concordate. Per pianificare una pipeline di verifica asincrona per la tua piattaforma, invia una richiesta tramite il modulo di contatto all'indirizzo https://www.canvasdevelopers.com/contact.