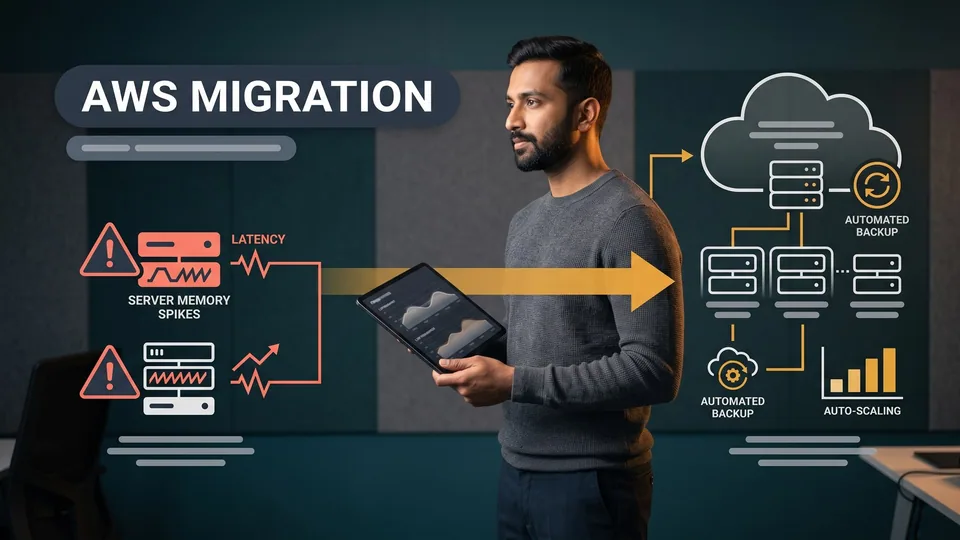
Illustratieve cijfers (geen klantresultaten)
- Replacing memory-crash outages with responsive auto-scaling pods, eliminating memory-exhaustion restarts and stabilizing peak morning workloadsStability
- Transitioning from open networking to fully isolated relational clusters residing entirely within private subnetsSecurity & Control
Het probleem
A growing B2B analytics platform suffered intermittent downtime during morning traffic surges because its starter PaaS instance hit fixed memory thresholds, triggering out-of-memory container terminations. Active client data ingestion streams failed midway through execution, creating substantial data reconciliation backlogs and straining client relationships. Additionally, the platform lacked private networking between application pods and the database, exposing database endpoints directly to the public internet and creating compliance liabilities.
Aanpak
Canvas Developers engineered a hardened AWS cloud architecture featuring an isolated Virtual Private Cloud across multiple Availability Zones, managed relational database failover, and dynamic compute scaling behind an Application Load Balancer. The team defined repeatable staging and production environments using Terraform Infrastructure as Code, with experienced DevOps engineers auditing AI-generated declarations to enforce strict security standards. The migration was executed with zero downtime using continuous logical database replication, row parity verification, and automated CI/CD pipelines with automated health probes and rollback capabilities.
Resultaat
The target architecture eliminated memory-crash outages by dynamically scaling compute pods across availability zones in response to morning concurrency surges. Relocating the database cluster into isolated private subnets with automated snapshot retention established enterprise-grade security and platform stability.
Deze illustratieve casestudy onderzoekt hoe een groeiend B2B-analyseplatform de overstap maakte van PaaS-startershosting naar een enterprise-grade cloudomgeving. Geschreven door Canvas Developers om onze technische methodologie te demonstreren in plaats van een specifiek klanttraject, verkent dit scenario de discipline van cloud infrastructuur migratie en DevOps. Wanneer software bij het opschalen beheerde hobby-tiers ontgroeit, hebben engineeringteams geharde architecturen nodig die de dienstbeschikbaarheid waarborgen en reproduceerbare operationele omgevingen realiseren.
Executive Summary: Hoe kan een groeiende webapp migreren van PaaS naar AWS zonder downtime?
Het initiële knelpunt: PaaS-geheugenlimieten en ochtendlijke gelijktijdigheidspieken
In dit illustratieve scenario draaide een groeiend B2B-analyseplatform op PaaS-startershosting met vaste geheugenlimieten. Tijdens voorspelbare gelijktijdigheidspieken in de ochtend overschreden pieken in data-ingestie de geheugendrempels van de containers, wat leidde tot kernel termination events en ongeplande herstarts. Omdat applicatiecontainers een platte publieke routing deelden in plaats van geïsoleerde subnets, werd het team geconfronteerd met toenemende stabiliteits- en beveiligingsuitdagingen die vroegen om gedisciplineerde cloud migratie devops.
De getransformeerde architectuur: geïsoleerde VPC-netwerken, multi-AZ-failover en geautomatiseerde CI/CD
Om het platform te stabiliseren, legde Canvas Developers met devops cloud hardening een gehard fundament op AWS. De doeltopologie verving starre hostinglagen door private subnets binnen een Virtual Private Cloud (VPC), multi-AZ relationele database-failover en geautomatiseerde deployment-pipelines. Deze productie-cloudinfrastructuurmigratie richtte Infrastructure as Code (IaC) in over modulaire omgevingen, wat zorgde voor veerkrachtige compute-schaling en een overstap via een zero downtime cloud migratie zonder risico voor lopend analyseverkeer.
Het scenario: waarom destabiliseerden ochtendpieken in het verkeer de startershosting?
Het bereiken van vaste geheugenlimieten en ongeplande containerherstarts
In dit illustratieve scenario vertrouwde het engineeringteam op instapmodel PaaS-containerdyno's voor het hosten van analysedashboards en batchverwerkingstaken. Naarmate het klantgebruik toenam, leidden ochtendpieken in het verkeer tot intensieve data-ingestieroutines die de beschikbare heap-ruimte snel uitputten. Omdat standaard dyno's onder strikte RAM-limieten werkten, dwongen plotselinge geheugenpieken de container-runtimes in out-of-memory-toestanden, wat leidde tot automatische herstarts tijdens cruciale kantooruren. Wanneer organisaties evalueren hoe ze van Heroku naar AWS migreren, vormt deze terugkerende instabiliteit vaak de eerste katalysator voor verandering.
Beveiligingsbeperkingen van gedeelde PaaS-netwerken zonder private subnetten
Naast de uitputting van rekencapaciteit kampte het platform met structurele netwerkbeperkingen. De startershosting ontbeerde private netwerkisolatie, waardoor applicatie-pods via publieke hostnames en SSL-certificaten met de relationele database moesten communiceren. Hoewel data in transit versleuteld was, zorgde het direct blootstellen van gevoelige databasepoorten aan het internet voor compliancerisico's en belette het het team om fijnmazig IP-beveiligingsbeleid toe te passen. Het aanpakken van deze architectonische knelpunten onderstreepte de noodzaak van een gestructureerde DevOps-roadmap voor het migreren van PaaS naar AWS, ontworpen rondom private subnetten en enterprise-netwerkgrenzen.
Wat er op het spel stond: wat zijn de reële operationele risico's van het ontgroeien van startershosting?
Risico op verloren analytics-transacties tijdens zakelijke piekuren voor data-ingestie
Wanneer geheugenuitputting tijdens verkeerspieken in de ochtend leidde tot het beëindigen van containers, vielen actieve data-ingestiestreams van klanten halverwege de uitvoering uit. Omdat B2B-analyticspipelines een gegarandeerde transactievastlegging vereisen, leidden onverwachte procescrashes tot aanzienlijke achterstanden bij datareconciliatie en kwamen klantrelaties onder druk te staan. Het uitvoeren van high-throughput-verwerking op instapniveaus brengt een cumulatieve betrouwbaarheidsschuld met zich mee, wat de noodzaak onderstreept van een gecoördineerde aanpak om te migreren van PaaS naar AWS met DevOps.
Compliance-kwetsbaarheden door database-endpoints die buiten een geïsoleerd netwerk zijn blootgesteld
Naast runtime-instabiliteit bracht het hosten van productiedatabases op openbare endpoints aanzienlijke risico's op het gebied van beveiliging en regelgeving met zich mee. Enterprise-prospects eisen regelmatig strikte netwerksegregatie, isolatie via private subnets en auditeerbare ingress-controles voordat dataovereenkomsten definitief worden gesloten. Het achterlaten van database-instances zonder private perimeterisolatie stelde het platform bloot aan potentiële laterale dreigingen, wat bewijst dat een grondige cloudinfrastructuurmigratie met DevOps prioriteit moet geven aan netwerkbeveiliging naast pure prestaties.
De architectonische blauwdruk: hoe ontwierp Canvas Developers het beoogde AWS-fundament?
Het structureren van private VPC-grenzen, relationele Multi-AZ-failover en elastische compute
Om een enterprise-waardige operationele omgeving te realiseren, ontwierp Canvas Developers een AWS Virtual Private Cloud (VPC) uitgerold over meerdere Availability Zones. Workloads werden geïsoleerd in dedicated lagen: publieke loadbalancer-subnets, private compute-subnets voor applicatie-pods en geïsoleerde persistente subnets voor het relationele databasecluster. Het configureren van beheerde Multi-AZ-failover elimineerde single points of failure en waarborgde een hoge beschikbaarheid tijdens infrastructuuronderhoud of hardwarestoringen. Gecontaineriseerde workloads werden ingericht achter een Application Load Balancer met dynamische schaaldrempels, wat een veilige basis vormde voor de cloudinfrastructuurmigratie in productie.
Menselijk toezicht door engineers: AI-versnelde Infrastructure as Code (IaC) toetsen aan beveiligingsstandaarden
Canvas Developers maakt gebruik van AI-coding-agents en gestructureerde harnesses om Terraform-scripting en configuratie-boilerplate te versnellen. Hoewel AI-tools razendsnel modulaire resourceblokken genereren, brengt het blind vertrouwen op uitsluitend geautomatiseerde scripts ernstige operationele risico's met zich mee. AI-modellen stellen regelmatig te permissieve IAM-rollen op, slaan encryptiegrenzen over of configureren ingress-regels voor security groups verkeerd. Ervaren DevOps-engineers stuurden de architectuur aan en voerden regel-voor-regel peer-reviews uit op elke gegenereerde declaratie om least-privilege-beleid, best practices voor secret management en grondige devops cloud hardening af te dwingen.
Implementatie: hoe werd de zero downtime database- en applicatiemigratie uitgevoerd?
Herhaalbare omgevingen vastleggen in code met Terraform en AI delivery harnesses
De implementatie begon met het definiëren van staging- en productieomgevingen via Infrastructure as Code (IaC) met behulp van Terraform. Engineeringteams maakten gebruik van AI delivery harnesses om snel resourcedeclaraties, backend state-configuraties en netwerkdefinities samen te stellen. Ervaren engineers verifieerden alle parametergroepen, secret management-policies en VPC peering-configuraties, wat garandeerde dat de infrastructure provisioning reproduceerbaar bleef over alle deploymentfasen heen, zonder configuratiedrift.
Continue datareplicatie, synchronisatieverificatie en gefaseerde traffic-cutover uitvoeren
Om een zero downtime cloud migratie te realiseren, werd datasynchronisatie opgezet tussen de legacy PaaS-database en het beoogde AWS managed databasecluster. Continue logische replicatiestromen spiegelden writes nagenoeg in realtime, terwijl data-integriteitscontroles de row parity over transactionele tabellen valideerden. Tijdens een vastgesteld cutover-window voerde het platform een gefaseerde DNS-swap en connection draining uit, waardoor clientverkeer soepel werd omgeleid zonder actieve analytics-sessies te onderbreken.
Deploymentpipelines automatiseren met health checks en snelle rollback-mogelijkheden
De nieuwe architectuur integreerde geautomatiseerde CI/CD-deploymentpipelines met strikte devops cloud hardening-praktijken. Pipelines voeren statische code-analyse, vulnerability container scanning en canary deployments uit op doelclusters. Geautomatiseerde application health probes monitoren latency en foutpercentages tijdens rollouts en triggeren direct automatische rollbacks bij afwijkingen van drempelwaarden, wat de productiebetrouwbaarheid tijdens continuous delivery-cycli beschermt.
Voor vs. na: wat veranderde er na de cloud hardening van de productie-infrastructuur?
Stabiliteit: uitval door geheugencrashes vervangen door responsieve auto-scaling pods
Vóór de transitie overbelastten onvoorspelbare gelijktijdigheidspieken de vaste geheugentoewijzingen, wat leidde tot herstarts van containers en een verslechterde gebruikerservaring. Na de cloudinfrastructuurmigratie van de productieomgeving schalen compute-resources dynamisch op over availability zones op basis van CPU- en geheugengebruik. Inkomend analytics-verkeer wordt efficiënt verdeeld over gezonde applicatiepods, wat herstarts door geheugenuitputting elimineert en piekbelastingen in de ochtend stabiliseert.
Beveiliging & controle: overstappen van open netwerken naar volledig geïsoleerde relationele clusters
Voorheen liep databaseverkeer via openbare internetroutes, uitsluitend beschermd door inloggegevens en transportversleuteling. In de geharde AWS-omgeving bevindt de databaselaag zich volledig binnen geïsoleerde private subnets die ontoegankelijk zijn vanaf het openbare web. Applicatiepods communiceren via private security groups en geautomatiseerde back-ups voeren het snapshot-retentiebeleid uit zonder menselijke tussenkomst. Deze gestructureerde cloud migratie devops-aanpak leverde governance op enterpriseniveau en volledig inzicht in de infrastructuur op.
Belangrijkste inzichten: wanneer moet uw engineeringteam doorgroeien van startershosting op een PaaS?
De afwegingen bij AI-DevOps begrijpen: snelle scripting versus essentiële menselijke beveiligingsaudits
Moderne AI-coding-agents versnellen infrastructurele workflows door binnen enkele minuten Terraform-configuraties, deploymentscripts en resourcedefinities op te stellen. AI-tools kunnen domeinexpertise echter niet vervangen. Ze hebben vaak moeite met het definiëren van beveiligingsgrenzen, waardoor ze te permissieve firewallregels genereren of strikte IAM-restricties over het hoofd zien. Hoewel geautomatiseerde agents de oplevering van standaardcode drastisch versnellen, moeten ervaren DevOps-engineers de architectuur aansturen, beveiligingsconfiguraties auditeren en elke productierelease goedkeuren.
Kritieke signalen: gelijktijdigheidslimieten, specifieke netwerkbehoeften en voorspelbare capaciteit
De beslissing wanneer u van Heroku naar AWS moet migreren, draait om architecturale kantelpunten in plaats van willekeurige mijlpalen. Wanneer platforms te maken krijgen met gelijktijdigheidsknelpunten in de ochtend, geïsoleerde Virtual Private Cloud (VPC)-grenzen vereisen of rigide container-geheugenlimieten ontgroeien, wordt een gedisciplineerde cloud infrastructuur migratie met DevOps essentieel voor aanhoudende platformbetrouwbaarheid.
Volgende stappen: een gerichte DevOps & cloudinfrastructuur-assessment aanvragen
Canvas Developers ontwikkelt maatwerk-webapplicaties, SaaS-platforms en veerkrachtige cloudarchitecturen. Als uw applicatie de startershosting is ontgroeid, bezoek dan https://www.canvasdevelopers.com/contact om een gerichte DevOps- en cloudinfrastructuur-assessment te bespreken.