Illustrativa siffror (inte kundresultat)
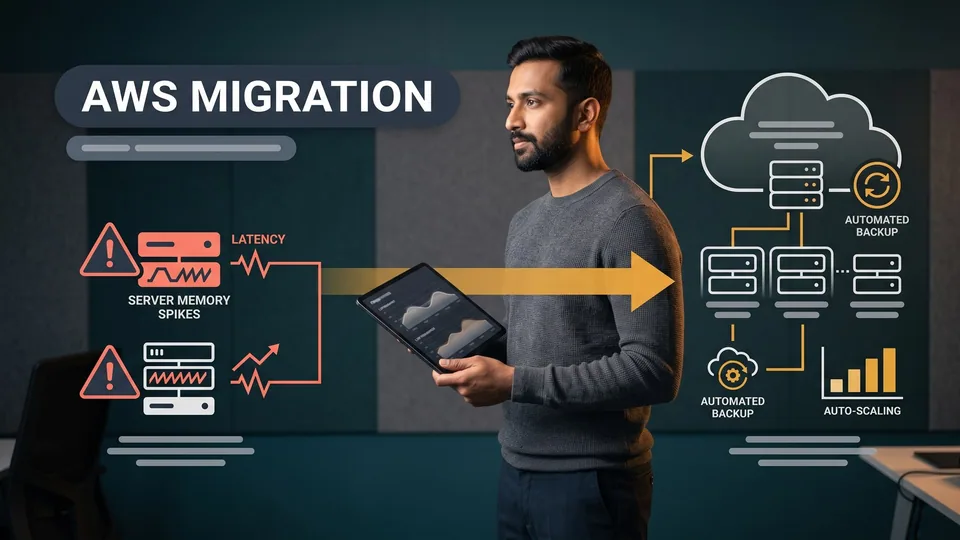
- Replacing memory-crash outages with responsive auto-scaling pods, eliminating memory-exhaustion restarts and stabilizing peak morning workloadsStability
- Transitioning from open networking to fully isolated relational clusters residing entirely within private subnetsSecurity & Control
Problemet
A growing B2B analytics platform suffered intermittent downtime during morning traffic surges because its starter PaaS instance hit fixed memory thresholds, triggering out-of-memory container terminations. Active client data ingestion streams failed midway through execution, creating substantial data reconciliation backlogs and straining client relationships. Additionally, the platform lacked private networking between application pods and the database, exposing database endpoints directly to the public internet and creating compliance liabilities.
Metod
Canvas Developers engineered a hardened AWS cloud architecture featuring an isolated Virtual Private Cloud across multiple Availability Zones, managed relational database failover, and dynamic compute scaling behind an Application Load Balancer. The team defined repeatable staging and production environments using Terraform Infrastructure as Code, with experienced DevOps engineers auditing AI-generated declarations to enforce strict security standards. The migration was executed with zero downtime using continuous logical database replication, row parity verification, and automated CI/CD pipelines with automated health probes and rollback capabilities.
Resultat
The target architecture eliminated memory-crash outages by dynamically scaling compute pods across availability zones in response to morning concurrency surges. Relocating the database cluster into isolated private subnets with automated snapshot retention established enterprise-grade security and platform stability.
Denna illustrativa fallstudie undersöker hur en växande B2B-analysplattform övergick från enkel PaaS-hosting till en molnmiljö i företagsklass. Scenariot har skrivits av Canvas Developers för att demonstrera vår tekniska metodik snarare än ett specifikt kunduppdrag, och utforskar disciplinen molnmigrering och DevOps för infrastruktur. När mjukvara som skalar växer ur hanterade hobbynivåer kräver ingenjörsteam härdade arkitekturer som bevarar tjänstetillgänglighet och etablerar reproducerbara driftsmiljöer.
Sammanfattning: Hur kan en växande webbapp migrera från PaaS till AWS utan driftstopp?
Den initiala flaskhalsen: Minnesbegränsningar i PaaS och morgonens toppar i samtidig belastning
I detta illustrativa scenario drevs en växande B2B-analysplattform på enkel hosting via PaaS med fasta minnesgränser. Under förutsägbara toppar i samtidig belastning på morgonen överskred datainmatningen containrarnas minneströsklar, vilket utlöste kernel-termineringar och oplanerade omstarter. Eftersom applikationscontainrarna delade en öppen publik routing snarare än isolerade subnät ställdes teamet inför växande stabilitets- och säkerhetsutmaningar som krävde disciplinerad molnmigrering och DevOps för infrastruktur.
Den transformerade arkitekturen: Isolerat VPC-nätverk, Multi-AZ-failover och automatiserad CI/CD
För att stabilisera plattformen utvecklade Canvas Developers en härdad AWS-molninfrastruktur. Måltopologin ersatte stela hostingnivåer med privata subnät i Virtual Private Cloud (VPC), Multi-AZ-failover för relationsdatabaser och automatiserade distributionspipeliner. Denna molnmigrering för produktionsinfrastruktur etablerade infrastruktur som kod (IaC) i modulära miljöer, vilket säkerställde motståndskraftig beräkningsskalning och en migrering med noll driftstopp utan att riskera pågående analystrafik.
Scenariot: Varför destabiliserade morgonens trafiktoppar miljön med enkel hosting?
Fasta minnesgränser nås och oplanerade containeromstarter
I detta illustrativa scenario förlitade sig ingenjörsteamet på PaaS-containerdynos på instegsnivå för att driva analyspaneler och batchbearbetningsjobb. När kundanvändningen skalade upp utlöste morgonens trafiktoppar intensiva datainläsningsrutiner som snabbt förbrukade tillgängligt heap-utrymme. Eftersom standarddynos kördes under strikta minnesbegränsningar för RAM tvingade plötsliga minnestoppar containrarnas körmiljöer till out-of-memory-tillstånd, vilket orsakade automatiska omstarter under verksamhetskritiska timmar. När organisationer utvärderar hur de ska migrera från PaaS till AWS – och mer specifikt migrera från Heroku till AWS – fungerar denna återkommande instabilitet ofta som den initiala katalysatorn för förändring.
Säkerhetsbegränsningar i delade PaaS-nätverk som saknar privata subnät
Utöver uttömd beräkningskapacitet ställdes plattformen inför strukturella nätverksbegränsningar. Miljön med enkel hosting saknade privat nätverksisolering, vilket krävde att applikationspoddar kommunicerade med relationsdatabasen via publika värdnamn med SSL-certifikat. Trots kryptering under överföring skapade exponeringen av känsliga databasportar direkt mot internet regelefterlevnadsrisker och hindrade teamet från att tillämpa finkorniga IP-säkerhetspolicyer. Att åtgärda dessa arkitektoniska brister tydliggjorde nödvändigheten av en strukturerad färdplan för PaaS till AWS och molnmigrering med DevOps, utformad kring privata subnät och nätverksgränser på enterprisenivå.
Vad som stod på spel: Vilka är de verkliga operativa riskerna med att växa ur enkel hosting?
Risk för förlorade analystransaktioner under rusningstid för datainläsning
När minnesbrist ledde till att containrar stängdes ner under morgonens trafiktoppar, avbröts aktiva inläsningsströmmar från kunder mitt under körningen. Eftersom pipelines för B2B-analys kräver garanterad transaktionsregistrering, orsakade oväntade processkrascher en betydande eftersläpning i dataavstämningen och ansträngde kundrelationerna. Att köra bearbetning med högt genomflöde på instegsnivåer bygger upp en växande tillförlitlighetsskuld, vilket understryker nödvändigheten av en samordnad övergång för att migrera från PaaS till AWS med molnmigrering och DevOps.
Sårbarheter gällande regelefterlevnad från databasändpunkter som exponeras utanför ett isolerat nätverk
Utöver instabilitet under drift medförde hantering av produktionsdatabaser på publika ändpunkter betydande säkerhetsmässiga och regulatoriska risker. Potentiella enterprise-kunder kräver regelbundet strikt nätverkssegmentering, isolering i privata subnät och granskningsbara kontroller av inkommande trafik innan dataavtal slutförs. Att lämna databasinstanser utan isolering bakom privata nätverksgränser exponerade plattformen för potentiella laterala hot, vilket bevisar att en grundlig molnmigrering och DevOps för infrastruktur måste prioritera nätverkssäkerhet jämte ren prestanda.
Den arkitektoniska ritningen: Hur designade Canvas Developers målstrukturen i AWS?
Strukturering av privata VPC-gränser, Multi-AZ-redundans för relationsdatabaser och elastisk beräkningskapacitet
För att etablera en driftsmiljö i företagsklass utformade Canvas Developers ett AWS Virtual Private Cloud (VPC) distribuerat över flera tillgänglighetszoner (Availability Zones). Arbetslaster isolerades i dedikerade skikt: publika subnät för lastbalanserare, privata beräkningssubnät för applikationspoddar och isolerade persistenssubnät för relationsdatabasklustret. Konfigurationen av hanterad Multi-AZ-redundans eliminerade enskilda felkällor (single points of failure) och säkerställde hög tillgänglighet under infrastrukturunderhåll eller hårdvarufel. Containeriserade arbetslaster provisionerades bakom en Application Load Balancer med dynamiska skalningströsklar, vilket etablerade en säker baslinje för molnmigrering och DevOps för produktionsinfrastruktur.
Mänsklig ingenjörsgranskning: Validering av AI-accelererad infrastruktur som kod (IaC) mot säkerhetsstandarder
Canvas Developers använder AI-kodningsagenter och strukturerade ramverk för att accelerera Terraform-skript och standardkonfigurationer (boilerplate). Även om AI-verktyg snabbt genererar modulära resursblock medför det allvarliga operativa risker att enbart förlita sig på automatiserade skript. AI-modeller utformar ofta alltför tillåtande IAM-roller, utelämnar krypteringsgränser eller felkonfigurerar ingress-regler för säkerhetsgrupper. Erfarna DevOps-ingenjörer styrde arkitekturen och genomförde rad-för-rad-granskningar (peer reviews) av varje genererad deklaration för att upprätthålla minsta behörighet-principer (least privilege), bästa praxis för hantering av hemligheter samt en grundlig härdning av devops molninfrastruktur.
Implementering: Hur genomfördes databas- och appmigreringen med noll driftstopp?
Kodifiera repeterbara miljöer med Terraform och AI-leveransramverk
Implementeringen inleddes med att definiera staging- och produktionsmiljöer genom infrastruktur som kod (IaC) med Terraform som en del av en automatiserad infrastruktur som kod migrering. Ingenjörsteamen använde AI-leveransramverk för att snabbt sätta samman resursdeklarationer, konfigurationer för backend-state och nätverksdefinitioner. Erfarna ingenjörer verifierade alla parametergrupper, policyer för hantering av hemligheter och peeringkonfigurationer för Virtual Private Cloud (VPC), vilket garanterade att provisioneringen av infrastrukturen förblev reproducerbar över alla distributionsstadier utan konfigurationsdrift.
Genomföra kontinuerlig datareplikering, synkroniseringsverifiering och stegvis trafikomkoppling
För att uppnå en molnmigrering devops med noll driftstopp (zero downtime migrering) och framgångsrikt migrera från PaaS till AWS, etablerades datasynkronisering mellan den äldre PaaS-databasen och målklustret med hanterade databaser i AWS. Kontinuerliga logiska replikeringsströmmar speglade skrivningar i nästintill realtid, samtidigt som dataintegritetskontroller validerade radparitet över transaktionstabellerna. Under ett dedikerat övergångsfönster genomförde plattformen ett etappvis DNS-byte och connection draining, vilket dirigerade om klienttrafiken smidigt utan att aktiva analyssessioner bröts.
Automatisera distributionspipeliner med hälsokontroller och snabb rollback
Den nya arkitekturen integrerade automatiserade CI/CD-distributionspipeliner med rigorösa metoder för devops molninfrastruktur och säkerhetshärdning. Pipeliner kör statisk kodanalys, sårbarhetsskanning av containrar och canary-distributioner mot målklustren. Automatiserade hälsokontroller för applikationen övervakar latens och felnivåer under utrullningar, vilket utlöser omedelbara automatiserade rollbacks om tröskelavvikelser uppstår – något som skyddar produktionsinfrastrukturens tillförlitlighet under kontinuerliga leveranscykler.
Före vs. efter: Vad förändrades när produktionsinfrastrukturen härdades?
Stabilitet: Driftstopp orsakade av minneskrascher ersätts med responsiva, autoskalande poddar
Före övergången överbelastade oförutsägbara toppar i samtidig belastning de fasta minnesallokeringarna, vilket ledde till containeromstarter och försämrade användarupplevelsen. Efter molnmigreringen av produktionsinfrastrukturen skalas beräkningsresurserna dynamiskt ut över tillgänglighetszoner baserat på CPU- och minnesutnyttjande. Inkommande analystrafik fördelas effektivt över felfria applikationspoddar, vilket eliminerar omstarter till följd av minnesbrist och stabiliserar morgonens belastningstoppar.
Säkerhet & kontroll: Övergång från öppna nätverk till helt isolerade relationskluster
Tidigare gick databastrafiken via publika internetrutter, skyddad enbart av inloggningsuppgifter och transportkryptering. I den härdade AWS-miljön ligger databaslagret helt inom isolerade privata subnät, oåtkomligt från den publika webben. Applikationspoddar kommunicerar via privata säkerhetsgrupper, och automatiserade säkerhetskopieringar verkställer retentionspolicyer för snapshots utan mänsklig inblandning. Detta strukturerade tillvägagångssätt för molnmigrering och DevOps för infrastruktur levererade styrning på företagsnivå och full insyn i infrastrukturen.
Viktiga slutsatser: När bör ert utvecklingsteam ta steget vidare från enkel PaaS-hosting?
Förstå avvägningarna med AI och DevOps: Snabb skriptning kontra avgörande mänsklig säkerhetsgranskning
Moderna AI-kodningsagenter accelererar arbetsflöden för infrastruktur genom att ta fram utkast till Terraform-konfigurationer, driftsättningsskript och resursdefinitioner på några minuter. AI-verktyg kan dock inte ersätta domänexpertis. De har ofta svårt att definiera säkerhetsgränser och genererar alltför tillåtande brandväggsregler eller missar strikta IAM-begränsningar. Även om automatiserade agenter avsevärt snabbar på leveransen av standardkod måste erfarna DevOps-ingenjörer styra arkitekturen, granska säkerhetskonfigurationer och godkänna varje produktionsrelease.
Kritiska signaler: Begränsningar i samtidig belastning, anpassade nätverksbehov och förutsägbar kapacitet
Att avgöra när man ska migrera från Heroku till AWS handlar om arkitektoniska brytpunkter snarare än godtyckliga milstolpar. När plattformar upplever flaskhalsar vid samtidig belastning på morgonen, kräver isolerade gränser i ett Virtual Private Cloud (VPC) eller växer ur stela minnesbegränsningar för containrar, blir en disciplinerad molnmigrering och DevOps för infrastruktur avgörande för plattformens långsiktiga tillförlitlighet.
Nästa steg: Begär en avgränsad utvärdering av DevOps och molninfrastruktur
Canvas Developers utvecklar skräddarsydda webbapplikationer, SaaS-plattformar och motståndskraftiga molnarkitekturer. Om er applikation har vuxit ur enkel hosting, besök https://www.canvasdevelopers.com/contact för att diskutera en avgränsad utvärdering av DevOps och molninfrastruktur.