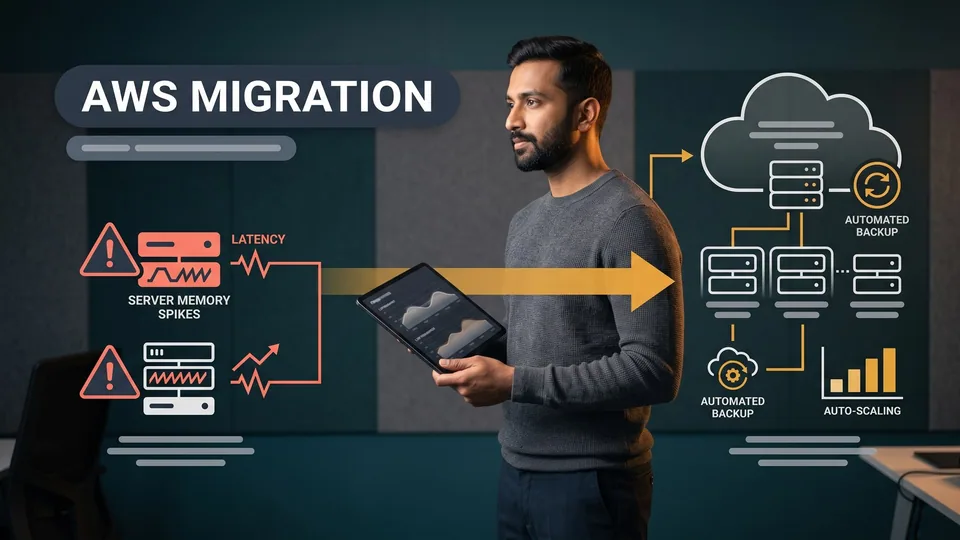
Dati illustrativi (non risultati di clienti)
- Replacing memory-crash outages with responsive auto-scaling pods, eliminating memory-exhaustion restarts and stabilizing peak morning workloadsStability
- Transitioning from open networking to fully isolated relational clusters residing entirely within private subnetsSecurity & Control
Il problema
A growing B2B analytics platform suffered intermittent downtime during morning traffic surges because its starter PaaS instance hit fixed memory thresholds, triggering out-of-memory container terminations. Active client data ingestion streams failed midway through execution, creating substantial data reconciliation backlogs and straining client relationships. Additionally, the platform lacked private networking between application pods and the database, exposing database endpoints directly to the public internet and creating compliance liabilities.
Approccio
Canvas Developers engineered a hardened AWS cloud architecture featuring an isolated Virtual Private Cloud across multiple Availability Zones, managed relational database failover, and dynamic compute scaling behind an Application Load Balancer. The team defined repeatable staging and production environments using Terraform Infrastructure as Code, with experienced DevOps engineers auditing AI-generated declarations to enforce strict security standards. The migration was executed with zero downtime using continuous logical database replication, row parity verification, and automated CI/CD pipelines with automated health probes and rollback capabilities.
Risultato
The target architecture eliminated memory-crash outages by dynamically scaling compute pods across availability zones in response to morning concurrency surges. Relocating the database cluster into isolated private subnets with automated snapshot retention established enterprise-grade security and platform stability.
Questo caso studio illustrativo analizza come una piattaforma di analisi B2B in crescita abbia affrontato una migrazione cloud devops, passando da un hosting PaaS entry-level a un ambiente cloud di livello enterprise. Redatto da Canvas Developers per illustrare la nostra metodologia tecnica piuttosto che uno specifico incarico per un cliente, questo scenario esplora la disciplina della migrazione dell'infrastruttura cloud DevOps. Quando il software in fase di scale-up supera i limiti dei piani gestiti entry-level, i team di ingegneria necessitano di architetture hardened capaci di preservare la disponibilità del servizio e garantire ambienti operativi riproducibili.
Executive Summary: come può una web app in crescita effettuare la migrazione da PaaS ad AWS a zero downtime?
Il collo di bottiglia iniziale: limiti di memoria del PaaS e picchi mattutini di accessi simultanei
In questo scenario esemplificativo, una piattaforma di analytics B2B in crescita operava su un hosting PaaS entry-level con limiti di memoria prefissati. Durante i prevedibili picchi mattutini di accessi simultanei, i picchi di ingestione dei dati superavano le soglie di memoria dei container, innescando la terminazione dei processi da parte del kernel e riavvii non pianificati. Poiché i container applicativi condividevano un routing pubblico lineare anziché subnet isolate, il team affrontava crescenti criticità di stabilità e sicurezza, che richiedevano una rigorosa migrazione dell'infrastruttura cloud DevOps.
L'architettura trasformata: networking con Virtual Private Cloud (VPC) isolata, failover multi-AZ e CI/CD automatizzata
Per stabilizzare la piattaforma, Canvas Developers ha progettato un'infrastruttura cloud AWS hardened attraverso pratiche di devops cloud hardening. La topologia di destinazione ha sostituito i rigidi livelli di hosting con subnet VPC private, failover multi-AZ per il database relazionale e pipeline di deployment automatizzate. Questa migrazione dell'infrastruttura cloud in produzione ha implementato l'Infrastructure as Code (IaC) su ambienti modulari, garantendo una scalabilità resiliente delle risorse di calcolo e una migrazione cloud zero downtime durante il cutover, senza rischiare di compromettere il traffico di analisi in corso.
Lo scenario: perché i picchi di traffico mattutini destabilizzavano l'hosting PaaS iniziale?
Raggiungimento delle soglie fisse di memoria e riavvii imprevisti dei container
In questo scenario esemplificativo, il team di ingegneria si affidava a dyno container PaaS entry-level per gestire dashboard analitiche e processi di elaborazione batch. Con la crescita dell'utilizzo da parte dei clienti, i picchi di traffico mattutini innescavano routine intensive di data ingestion che saturavano rapidamente lo spazio heap disponibile. Poiché i dyno standard operavano entro rigidi limiti di memoria RAM, improvvisi picchi di memoria forzavano i runtime dei container in stati di out-of-memory, causando riavvii automatici durante gli orari di attività più critici. Quando le organizzazioni valutano come migrare da heroku a aws, questa instabilità ricorrente funge spesso da catalizzatore iniziale del cambiamento.
Limiti di sicurezza del networking PaaS condiviso privo di subnet private
Oltre all'esaurimento delle risorse di calcolo, la piattaforma doveva affrontare vincoli strutturali di networking. L'hosting PaaS iniziale era privo di isolamento su rete privata, costringendo i pod applicativi a comunicare con il database relazionale tramite hostname pubblici utilizzando certificati SSL. Sebbene il traffico fosse crittografato in transito, esporre porte di database sensibili direttamente su Internet creava criticità di conformità e impediva al team di applicare policy di sicurezza IP granulari. Risolvere queste lacune architetturali ha evidenziato la necessità di una roadmap strutturata per la migrazione da paas a aws in ottica di migrazione cloud devops, progettata attorno a subnet private e perimetri di rete enterprise.
La posta in gioco: quali sono i reali rischi operativi quando si superano i limiti dell'hosting iniziale?
Rischio di transazioni analytics perse durante le ore di picco dell'ingestione aziendale
Quando l'esaurimento della memoria causava l'arresto dei container durante i picchi di traffico mattutini, i flussi di ingestione attivi dei clienti fallivano a metà esecuzione. Poiché le pipeline di analytics B2B richiedono la registrazione garantita delle transazioni, i crash imprevisti dei processi generavano consistenti arretrati nella riconciliazione dei dati e mettevano a dura prova le relazioni con i clienti. Gestire elaborazioni ad alto throughput su livelli entry-level accumula un debito di affidabilità crescente, evidenziando la necessità di una coordinata migrazione da PaaS ad AWS con una strategia di migrazione cloud DevOps.
Vulnerabilità di conformità derivanti da endpoint di database esposti all'esterno di una rete isolata
Oltre all'instabilità a runtime, l'hosting di database di produzione su endpoint pubblici introduceva rilevanti responsabilità in termini di sicurezza e conformità normativa. I potenziali clienti enterprise richiedono regolarmente una rigorosa segregazione della rete, l'isolamento in subnet private e controlli del traffico in ingresso verificabili prima di finalizzare gli accordi sui dati. Lasciare le istanze di database prive di un isolamento perimetrale privato esponeva la piattaforma a potenziali minacce laterali, a dimostrazione del fatto che una rigorosa migrazione dell'infrastruttura cloud DevOps deve dare priorità alla sicurezza di rete tanto quanto alle prestazioni pure.
Il blueprint architetturale: come Canvas Developers ha progettato le fondamenta AWS di destinazione?
Strutturazione dei perimetri della VPC privata, failover relazionale Multi-AZ e calcolo elastico
Per creare un ambiente operativo di livello enterprise, Canvas Developers ha progettato una Virtual Private Cloud (VPC) AWS distribuita su più Availability Zone. I carichi di lavoro sono stati separati in livelli dedicati: subnet pubbliche per i load balancer, subnet private di calcolo per i pod applicativi e subnet di persistenza isolate per ospitare il cluster di database relazionale. La configurazione del failover gestito Multi-AZ ha eliminato i single point of failure, garantendo un'elevata disponibilità durante le attività di manutenzione dell'infrastruttura o in caso di guasti hardware. I carichi di lavoro containerizzati sono stati distribuiti dietro un Application Load Balancer con soglie di scalabilità dinamica, stabilendo una baseline sicura per la migrazione dell'infrastruttura cloud DevOps in produzione.
Supervisione ingegneristica umana: validazione dell'Infrastructure as Code accelerata dall'IA rispetto agli standard di sicurezza
Canvas Developers utilizza agenti di coding IA e harness strutturati per accelerare lo scripting Terraform e il boilerplate di configurazione. Sebbene gli strumenti di IA generino rapidamente blocchi modulari di risorse, affidarsi unicamente a script automatizzati introduce gravi rischi operativi. I modelli di intelligenza artificiale delineano di frequente ruoli IAM eccessivamente permissivi, omettono perimetri di cifratura o configurano in modo errato le regole di ingress per i security group. Ingegneri DevOps esperti hanno guidato l'architettura, conducendo peer review riga per riga su ogni dichiarazione generata per applicare policy di minimo privilegio, le best practice per la gestione dei secret e un accurato devops cloud hardening.
Implementazione: come è stata eseguita la migrazione cloud zero downtime di database e app?
Codificare ambienti replicabili con Terraform e AI delivery harness
L'implementazione della migrazione cloud DevOps è iniziata definendo gli ambienti di staging e produzione tramite Infrastructure as Code (IaC) con Terraform. I team di ingegneria hanno utilizzato AI delivery harness per assemblare rapidamente dichiarazioni di risorse, configurazioni dello stato di backend e definizioni di rete. Ingegneri esperti hanno verificato tutti i parameter group, le policy di gestione dei segreti e le configurazioni di VPC peering, garantendo che il provisioning dell'infrastruttura rimanesse riproducibile in ogni fase di deployment, senza configuration drift.
Eseguire la replica continua dei dati, la verifica della sincronizzazione e il cutover graduale del traffico
Per realizzare una migrazione cloud zero downtime durante la migrazione da PaaS a AWS, è stata stabilita la sincronizzazione dei dati tra il database PaaS legacy e il cluster di database gestito su AWS di destinazione. Flussi continui di replica logica hanno replicato le scritture quasi in tempo reale, mentre i controlli di integrità dei dati hanno convalidato la parità delle righe in tutte le tabelle transazionali. Durante una finestra di cutover dedicata, la piattaforma ha eseguito uno swap graduale del DNS e il connection draining, instradando il traffico dei client in modo fluido senza interrompere le sessioni di analytics attive.
Automatizzare le pipeline di deployment con health check e funzionalità di rollback rapido
La nuova architettura ha integrato pipeline di deployment CI/CD automatizzate, incorporando rigorose pratiche di devops cloud hardening. Le pipeline eseguono l'analisi statica del codice, la scansione delle vulnerabilità dei container e canary deployment sui cluster di destinazione. Sonde automatizzate per l'health check dell'applicazione monitorano latenza e tassi di errore durante i rollout, attivando rollback automatici istantanei in caso di anomalie rispetto alle soglie stabilite e proteggendo l'affidabilità in produzione durante i cicli di continuous delivery.
Prima vs dopo: cosa è cambiato dopo l'hardening dell'infrastruttura di produzione?
Stabilità: sostituire i disservizi da crash di memoria con pod ad auto-scaling reattivo
Prima della transizione, picchi di accessi simultanei imprevedibili saturavano le allocazioni fisse di memoria, innescando riavvii dei container e degradando la user experience. In seguito alla migrazione dell'infrastruttura cloud di produzione, le risorse di calcolo scalano dinamicamente su più Availability Zone in risposta all'utilizzo di CPU e memoria. Il traffico di analytics in ingresso viene distribuito in modo efficiente tra pod applicativi integri, eliminando i riavvii per esaurimento della memoria e stabilizzando i picchi di carico mattutini.
Sicurezza & controllo: passaggio da un networking aperto a cluster relazionali completamente isolati
In precedenza, il traffico verso il database transitava su rotte Internet pubbliche, protetto unicamente da credenziali e crittografia in transito. Nell'ambiente AWS hardened, il tier del database risiede interamente all'interno di subnet private isolate, inaccessibili dal web pubblico. I pod applicativi comunicano attraverso security group privati e i backup automatizzati applicano policy di retention degli snapshot senza alcun intervento umano. Questo approccio strutturato alla migrazione dell'infrastruttura cloud DevOps ha garantito una governance di livello enterprise e una visibilità completa sull'infrastruttura.
Punti chiave: quando il vostro team di ingegneria dovrebbe superare l'hosting PaaS iniziale?
Comprendere i trade-off tra IA e DevOps: scripting rapido vs. audit di sicurezza umano essenziale
I moderni agenti di coding basati su IA accelerano i flussi di lavoro legati all'infrastruttura elaborando configurazioni Terraform, script di deployment e definizioni delle risorse in pochi minuti. Tuttavia, gli strumenti di intelligenza artificiale non possono sostituire le competenze specialistiche di dominio. Spesso incontrano difficoltà nella definizione dei perimetri di sicurezza, generando regole firewall eccessivamente permissive o omettendo rigidi vincoli IAM. Sebbene gli agenti automatizzati velocizzino drasticamente la produzione di boilerplate, gli ingegneri DevOps esperti devono guidare l'architettura, sottoporre ad audit le configurazioni di sicurezza e approvare ogni rilascio in produzione.
Segnali critici: limiti di concorrenza, esigenze di networking personalizzato e capacità prevedibile
Decidere quando migrare da heroku a aws dipende da punti di svolta architetturali piuttosto che da traguardi arbitrari. Quando le piattaforme riscontrano colli di bottiglia legati alla concorrenza mattutina, richiedono i perimetri di una Virtual Private Cloud (VPC) isolata o superano i rigidi limiti di memoria dei container, una rigorosa migrazione dell'infrastruttura cloud DevOps diventa essenziale per garantire un'affidabilità costante della piattaforma.
Prossimi passi: richiedere una valutazione mirata di DevOps e dell'infrastruttura cloud
Canvas Developers progetta applicazioni web personalizzate, piattaforme SaaS e architetture cloud resilienti. Se la vostra applicazione ha ormai superato l'hosting entry-level, visitate https://www.canvasdevelopers.com/contact per discutere di una valutazione mirata dell'infrastruttura cloud e DevOps.